
先给结论:TokenPocket 这个钱包本身不是骗局,它是成立较早、用户量较大的多链去中心化钱包。真正骗人的,是打着”TP 钱包”旗号的假 App、假官网、假客服,以及诱导你授权转账的钓鱼网站。换句话说,钱包工具大概率没问题,问题出在你下载的”那一个”到底是不是真的。下面就把”为什么有人觉得它是骗局””怎么辨别真假””最新版本和官网怎么看””万一遇到可疑情况怎么办”一次说清楚,让你自己就能判断。
一、TP钱包到底是个什么东西
TokenPocket(tp 钱包)是一款多链去中心化钱包,手机 App 和浏览器插件都有,支持多链资产管理和 DApp 交互。它的定位是”工具”,私钥助记词由用户自己保管,平台不托管资产。
正因为它是去中心化的,钱包方既不能替你转账,也不会主动联系你要助记词。记住这条:任何官方团队都不会以任何理由索取你的助记词,一旦有人要,那基本就是骗子。工具是中立的,用它的人怎么操作,才决定了安全还是危险。一个工具既可以被用来存自己的币,也可以被骗子拿来冒充,这两件事要分清楚。
再补充一点:去中心化钱包不会”替你保管”资产,所以也不存在”平台跑路卷款”这种风险,这和中心化交易所是完全不同的模型。正因为如此,把钱包本身说成骗局,逻辑上并不成立。
再补充一个很多人忽略的角度:钱包是非托管的,它没有你的私钥,也就没有能力”卷走”你的资产,风险和主动权都在你自己手里。这与中心化交易所是两种模型——交易所是托管,平台可能挪用甚至跑路;钱包则不存在”平台卷款”这条路径。所以把”钱包”和”骗局”直接画等号,逻辑上说不通;真正要警惕的是”冒充钱包的骗子”,以及”诱骗你授权或交出助记词”的各种套路。理解了这层底层差别,你判断安全问题时会清晰很多。
二、那为什么会有人觉得它是骗局
绝大多数”被骗”的案例,追根到底不是钱包公司跑了,而是用户遇到了这些情况:
- 从搜索结果或广告里下到了高仿假 App,输入助记词后资产被转走。
- 访问了假官网,在钓鱼页面里”导入钱包”,等于亲手把钥匙交给骗子。
- 授权了恶意的 DApp,代币被悄悄划走。
- 被”假客服”以解冻、升级、领空投为由骗走助记词。
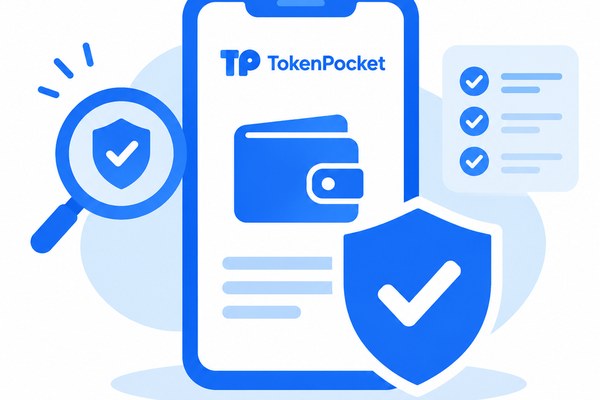
你会发现,这些场景里,骗子冒充的是”TP”,而不是 TP 本身在骗人。把罪名扣到钱包头上,其实是搞错了对象。还有一类情况是用户自己操作失误,比如选错网络、把助记词发出去,出事后情绪上也会归咎于钱包,这也是误解的来源之一。下图示意钱包安全自查的思路:
下面这张图示意典型的假钱包钓鱼场景,帮你建立警惕:
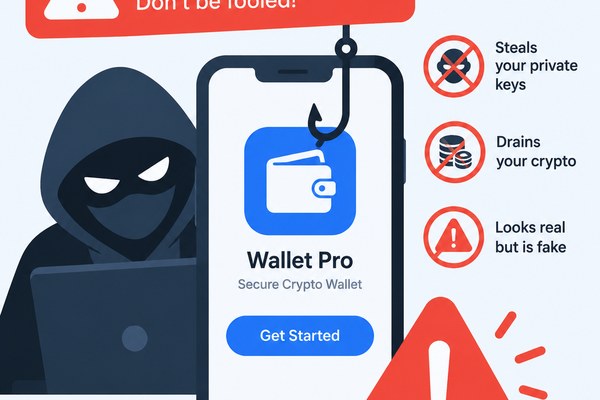
网络上一些”TP 钱包骗局”的帖子,很多是用户被骗后的情绪表达,或者竞争对手的抹黑,看的时候要分清”钱包工具本身”和”冒充钱包的骗子”。
还有一种常见攻击叫”授权即被盗”:恶意 DApp 在你连接时申请高权限,你一确认,代币就被划走。它和”下载假 App”是两条不同的路径,都要防。说到底,骗子的目标永远是你的助记词或授权,目标不变、手法常新,所以”只从官方下载、不随便授权”这两条要一直坚持。
三、怎么辨别真假 TP 钱包
方法其实不复杂,关键是养成习惯:
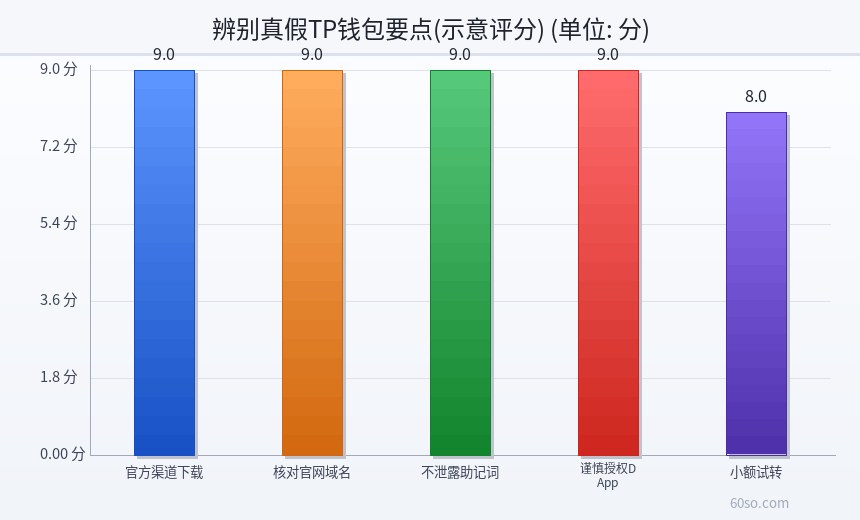
- 只从官方渠道下载。官网入口要自己核对域名,别信搜索引擎的广告位。
- 核对官网域名。域名差一个字母、多个花哨后缀(比如 .xyz、.top 的变体)都要警惕。
- 不泄露助记词或私钥。官方永远不会要,谁要谁可疑。
- 谨慎授权 DApp。不明来源的连接请求,一律拒绝或先用小额观察。
- 大额操作前小额试转,确认地址和网络无误。
这五条只要做到,绝大多数的钱包骗局都近不了身。
还有个小技巧:真正的官方 App,更新日志、客服入口、公告都比较规范;假 App 往往信息残缺、界面粗糙,多对比一下,破绽通常藏不住。
小技巧:真正的官方 App,更新日志、客服入口、公告都比较规范;假 App 往往信息残缺、界面粗糙,多对比一下,破绽通常藏不住。遇到”刚下载就让你导入助记词”的,先冷静三秒——真的没那么急,急的往往是骗子。
四、常见钱包诈骗类型
钱包相关的骗局手段相对集中,了解套路能少踩坑。下面按示意占比列一下常见类型,你会发现”假 App 加假官网”这类入场骗局占了很大一部分:
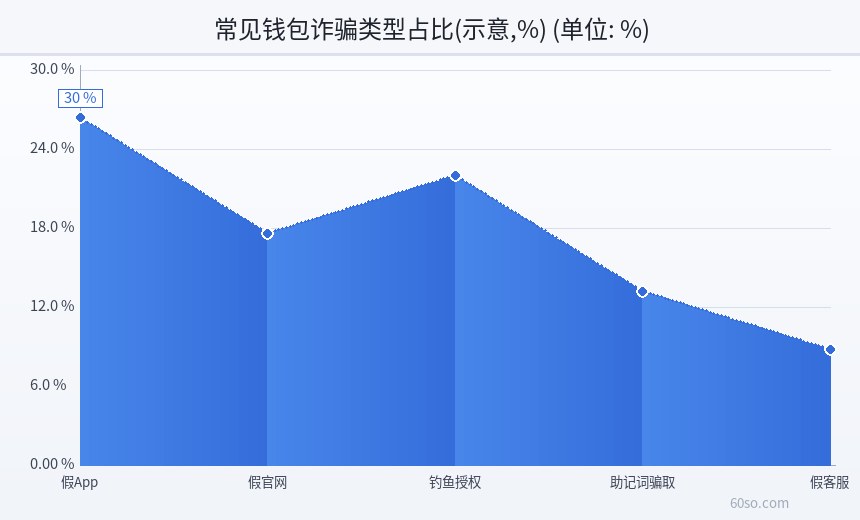
这些骗局有个共同点:都在你”下载”或”连接”的那一刻就埋好了陷阱,所以把好入口关,比事后补救有用得多。
辨别这些套路有个笨办法:凡是让你”现在就做、别告诉别人、限时”的,基本都该先打个问号。骗局最怕的,就是你停下来核实的那几分钟。
五、关于”最新版本”和”官网”
很多人搜”TP 最新版本””TP 官网”,这恰恰是钓鱼链接的重灾区。要点是:
- 认官方渠道,别信”破解版””加速版””多开版”这类非官方包。
- 版本号随时会更新,本文不写具体数字,以免过时误导,请以官方公告为准。
- 下载前多看一眼开发者信息和用户评价,异常的统一放弃。
与其满世界找”最新版下载站”,不如记住官网域名并收藏,以后每次从收藏进入,这是最省心也最安全的做法。
顺带说一句,浏览器插件版也要从官方商店安装,别装第三方打包的”汉化版””增强版”,那才是高风险入口。
版本迭代本身很正常,关键是”从哪更新”,而不是”要不要更新”。把官网加进收藏,日后从收藏进入,比每次重新搜索安全得多;插件版也一样,只从官方商店安装,别碰第三方打包的”汉化版””增强版”。
六、遇到可疑情况怎么办
-
怀疑装到了假 App:立刻断网,用真钱包新建一组助记词并转移资产,别在原地输入手续。
-
已经泄露了助记词:马上把资产转到新钱包,越快越好,因为链上转账不可逆。
-
遇到自称客服的:直接拉黑,官方不会私聊要你的助记词或验证码。
-
大额操作前:查一下对方地址和 DApp 的口碑,别嫌麻烦。
-
安装前先查口碑:搜一下 App 名称加”骗局””假”,看看有没有相关预警。
-
收到陌生链接先看清真实域名再决定要不要点。
-
不扫来历不明的二维码。
-
转账前把地址和网络各核对一遍。
七、用钱包的几条安全底线
-
助记词离线保存,不截图、不云盘、不拍照。
-
手机尽量不给来源不明的应用权限,装过可疑 App 后最好重置再新建钱包。
-
遇到”客服”主动私聊,直接当骗子处理。
-
钱包安全最终等于你自己的操作习惯,工具只是工具。
本文为信息安全科普,不构成投资建议,也不对任何平台背书。加密资产风险极高,请自行核实官方信息、谨慎操作。
-
助记词分多处离线保存,防止单点丢失。
-
把长期存放和日常使用的资产分到不同钱包,隔离风险。