
直白说:跨链桥是目前加密世界里风险最集中的地方之一,历史上有不少桥被黑的公开报道,被盗金额巨大。所以「跨链桥安全吗」的答案不是简单的是或否,而是要看你用哪座桥、怎么用。它的主要风险包括合约漏洞、验证者作恶、管理员权限过于中心化、假桥钓鱼、以及流动性不足导致的脱锚。还能不能用?能用,但要挑审计充分、资金量大、去中心化程度高的桥,并且坚持小额试、专款专用。下面逐个讲。
为什么桥这么「招黑」
桥里通常「锁着」或「托管着」海量资产,相当于一个巨大的金库,天然吸引攻击者;而它又要把两条链连起来,逻辑复杂、环节多,攻击面自然大。
更麻烦的是,桥一旦被攻破,损失往往是「连锅端」——不是丢一点点,而是池子里的资产被成批拿走,用户事先毫无察觉,等发现时资产已经转走、难以追回。这也让「桥被黑」成了行业里反复出现的话题:它既是资金的集中地,又是技术的复杂地带,两个因素叠加,风险就特别高。
换句话说,桥的「价值密度」高、又「跨系统」,这两点决定了它天生就是高危区。你在用桥之前,先要有这个心理预期:它不是普通工具,而是一个需要你用谨慎去对冲的风险点。
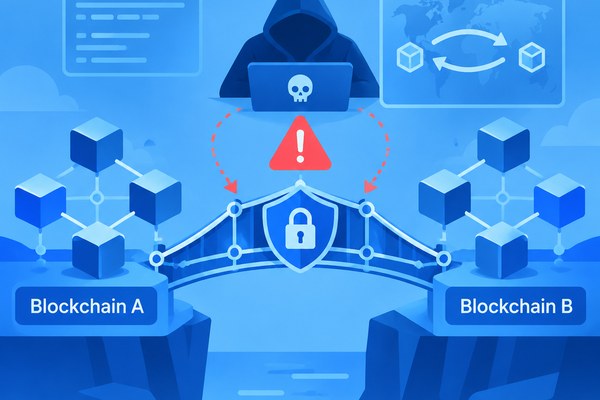
(上图:跨链桥安全风险的概念示意。)
主要风险有哪些
- 合约漏洞:桥的智能合约一旦有 bug,可能被利用掏空。代码越多、逻辑越复杂,出错概率越高。
- 中心化权限:很多桥由团队掌握管理私钥,管理员权限过大,内鬼或私钥泄露就是灾难。
- 假桥钓鱼:骗子做仿冒官网/链接,诱导你签名授权,直接盗走资产。这类攻击不靠技术漏洞,专靠用户疏忽。
- 验证者作恶:验证者/中继节点若被收买或攻陷,可能放行假消息,凭空造出资产。
- 流动性不足:储备不够时,映射资产可能脱锚、无法赎回,用户排着队也拿不回钱。
这五类风险里,前两类偏「技术」,第三类偏「你自己」,后两类偏「治理和资金」。应对方式也各不相同:技术风险靠看审计,自己的风险靠谨慎,治理风险靠看团队和权限设计。搞清楚你面对的到底是哪一类,才能对症下药。
需要说明的是,这些风险不是「用了就一定会发生」,而是「概率上高于普通操作」。所以关键不是完全不用,而是用对方法、控制敞口。把一笔大额拆成几笔小额、分几天走,单次损失的上限就被压下来了。
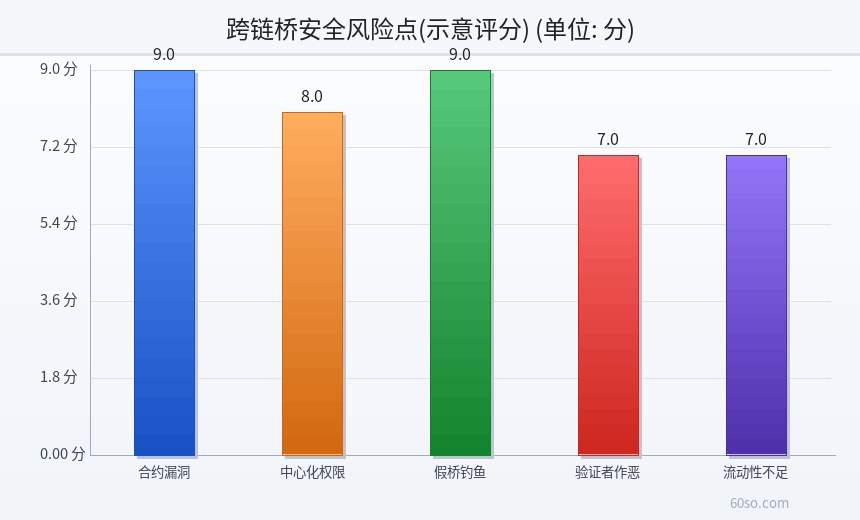
(上图:跨链桥几类安全风险点的示意评分。)
还能用吗
能用,但要带着「风险自觉」用。挑选时看几个指标:
- 是否经过权威审计,审计报告是否公开、有没有被反复复检。
- 锁仓量(TVL)大不大,池子深相对更稳,但也不是绝对保险。
- 去中心化程度,验证者是否足够分散,管理权限是否被收敛。
- 口碑与历史,有没有出过安全事故,出事后的处理态度如何。
用法上:小额试、分批走、专款专用,不要把全部资产长期锁在一座桥上。桥不是银行,出了事没有兜底,也没有赔付机制;能自己掌控的,尽量自己掌控。
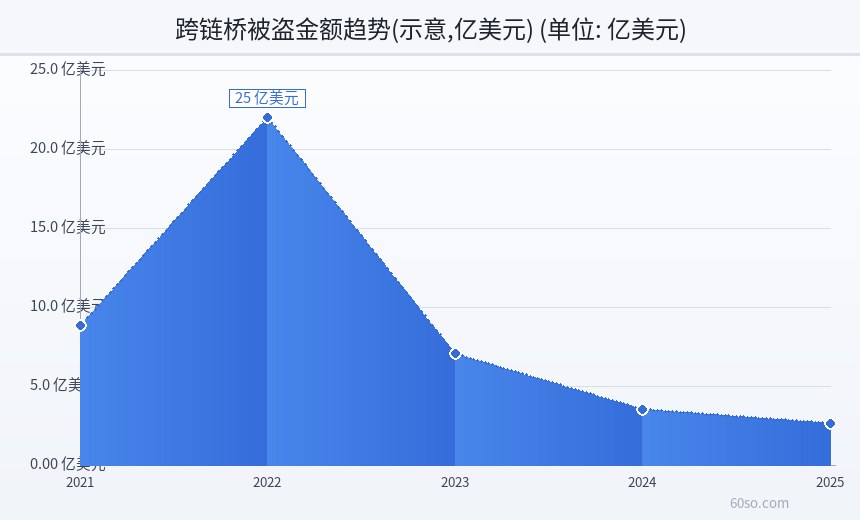
(上图:跨链桥被盗金额趋势的示意,仅表示方向。)
怎么判断一座桥相对更安全
如果你确实要用桥,可以按下面几条快速判断:
第一,看它是不是开源的、合约地址是不是公开可查;闭源、代码看不到的桥,风险敞口是隐形的。
第二,看审计的「质」而不只是「有」:是谁审的、报告是否公开、后续有没有复检。
第三,看验证者或管理员的权限设置:是不是一个人说了算,能不能被单一私钥控制。
第四,看它有没有出过事故、出事后怎么处理。历史记录是很实在的参考。
这四条没法保证「绝对安全」,但能帮你筛掉一批明显更危险的桥。真正稳妥的做法,是把「是否必须用这座桥」也问一遍——能绕开就绕开。
自保清单
- 核对官网域名,从官方渠道进桥,不点陌生链接、不信群里「空投/补贴」。
- 不盲目签名,看清楚授权内容,警惕无限授权。
- 分散风险,大额不要一次性过桥,可分几笔、隔开时间。
- 保留记录,出事时便于追踪和申诉。
- 优先自托管,理解「桥不是银行,没有兜底」。
以上五条是「操作层」的自保。再往上,是「决策层」的自保:先判断这笔资产到底有没有必要跨链,有没有更简单、更少中间环节的办法。能用交易所换网络解决的,就不要为了省一点费用去碰不熟悉的桥。
还有一点常被忽略:桥的「去中心化程度」不是口号,而要看具体事实——验证者是不是实名机构、治理代币是否集中、升级合约是否需要多签。这些细节,决定了它在极端情况下会不会「一个人说了算」。
实践上,可以把桥当成「临时通道」:需要时过一下,到账立刻取出,绝不留存。这样即便某天桥出事,损失也被限制在「当时正在过桥的那一笔」上,而不是全部身家。把这一点想清楚,你对桥的态度就从「信任」变成了「借道」,心态会稳很多。
如果实在要用,尽量选那些跑了好几年、经历过多轮行情、且没有大事故记录的桥,并优先用它支持的主流资产方向。小众桥、刚上线的新桥,在没有充分验证前,不适合承载大额。另外,别在公共网络或陌生设备上操作桥,私钥和助记词一旦泄露,任何桥的安全设计都救不了你——安全链条上,人往往是最弱的一环。
常见问题速答
问:桥被黑了,我能追回资产吗?答:通常很难,链上转账不可逆,多数情况下只能等,别轻信收费「追回」服务。问:大平台自带的桥更安全吗?答:不一定,要看具体实现和审计,别因为牌子大就放松警惕。问:只用一次会有事吗?答:风险存在但随机,小额分散能降低单次损失。问:有没有绝对安全的桥?答:没有,只能说相对更稳妥,风险永远存在。
风险提示
历史数据表明桥是黑客高发区(公开报道屡见不鲜,本文不列具体数字)。本文只做科普,不推荐任何具体项目、不构成投资建议;跨链涉及重大资金风险,请务必谨慎,必要时先小额验证。
还要提醒:跨链之后拿到的资产,形态可能和你想的不一样。有的桥给的是映射代币,需要再操作一步才能用于某些协议;有的桥直接给原生资产。到账后先确认「我拿到的是什么、能不能正常用、能不能顺利赎回」,别以为到账就万事大吉。赎回环节同样是风险高发点,历史上有项目在「提取」这一步出过问题的公开报道。把这些环节都走通一遍(哪怕用最小金额),你对这座桥的实际安全性会有更靠谱的判断。
另外,别把「平台背书」当成免死金牌。即便是大机构参与的桥,也可能出事;平台的责任边界,往往和你想象的不一样。最可靠的,永远是你自己的核实和分散。一句话:对桥要「用而不信」——用它的功能,但始终假设它可能出问题,从而把敲口控制住。
(上图:桥被攻击风险的警示概念示意。)