
“智能合约审计”这五个字,在项目方的宣传里几乎等同于安全认证:白皮书里放一行机构 logo,社群公告里写“已通过某机构审计,代码安全无忧”。成都链安是被引用得比较多的国内名字之一。这篇不评价某家机构的好坏,只讲三件事:审计在审什么、报告怎么读、该拿什么标准挑审计方。
先说结论:审计是必要条件,不是安全保证。把它当成“体检报告”,比当成“合格证”更接近事实。
上图是一份审计报告摊在桌面上的示意,旁边是代码行与盖章。真正有信息量的不是那个章,而是报告正文里被划了重点的几页。
先把这家公司的定位说清楚
据公开资料,成都链安(LianAn Technology)2018 年在成都成立,业务集中在区块链安全、智能合约审计与链上监测三块。这个组合决定了它的收入结构:一边是项目方付费的代码审计,一边是交易所、钱包、执法与合规方向的链上分析与风险监测。
有一件事必须先讲明:审计机构的钱是项目方付的。这不等于报告一定有问题,但它决定了“审计通过”这句话的性质——它是乙方对甲方代码出具的技术意见,不是监管背书,不是信用评级,更不是投资建议。理解这一点,后面所有判断才站得住。
审计在审什么
审计的核心动作很朴素:拿到指定版本的代码,逐行读逻辑,找出可被利用的漏洞。常见类型包括重入攻击、权限失控、整数溢出、价格预言机可被操纵、随机数可预测、超额转账、逻辑绕过。找到之后按严重程度分级,给出修复建议,项目方改完,机构复核,最后出报告。
它不审什么,往往更要命
至少有三类东西,不在它的工作范围里:
- 经济模型能不能撑住。代码一个 bug 都没有,但代币产出被设计成必然崩盘,审计管不了这件事。- 团队会不会跑路。多签私钥在谁手上、能不能无限增发、能不能随时抽干流动性池,这些属于权限设计,很多报告只在附录里提一句。
- 前端与运营。钓鱼站、假 APP、假客服,全都和合约代码无关,但造成的损失占了大头。
所以看到“已审计”,准确的理解是:这份代码在某个时间点的某个版本上,没有被发现已知类型的高危漏洞。仅此而已。
报告里的五项必看内容
第一,审计范围。报告开头会列出审了哪些文件、对应哪个合约地址。如果只审了代币合约,没审质押合约和路由合约,那资金真正停留的地方根本没被覆盖。范围越窄,“全面审计”的宣传就越站不住。
第二,代码版本。有没有写 commit hash 或文件指纹。没有的话,你无法确认链上部署的就是被审的那一份——这是行业里最常见的问题:审的是 A 版本,上线的是 B 版本,中间加了个后门函数。
第三,问题等级分布。严重、高、中、低、信息各几条。零高危不等于安全,也可能是分级宽松;有几条高危但全部修复并复核,反而更可信。看分布比看总数有用。
第四,修复与复核记录。每条问题后面都应该有状态:已修复、部分修复、已确认但不修复。最后这种要单独拎出来看,它通常意味着项目方为了体验或成本,主动保留了一个可控后门式的设计。
第五,报告时间。审计是时点行为。两年前的报告证明不了今天的代码。合约升级过、Owner 变更过、参数改过,旧报告立刻作废。
顺带说一句“信息级”问题。很多人读报告只数高危,觉得低危和信息级都是废话。其实不然:信息级里经常藏着代码规范、注释与实际行为不一致、事件日志缺失这类东西,它们单独看不致命,但会显著提高后续被利用的概率。一份报告如果连信息级都写得很具体,通常说明审计方真的逐行读过代码。
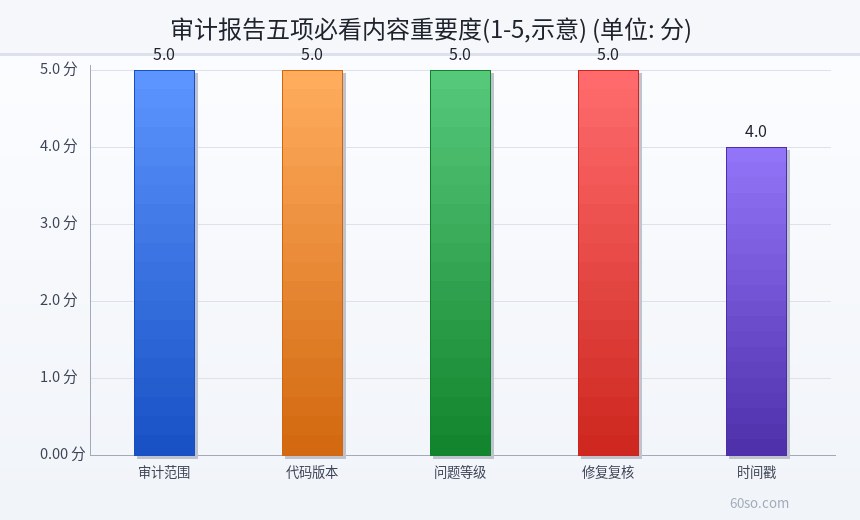
上图把这五项的重要度排了个序:审计范围与代码版本并列最高,因为其余三项都建立在“审的确实是这份代码”这个前提上;前提错了,后面全是空谈。
审计通过之后,还要看四件事
一是权限。合约的 Owner 是谁?普通地址、多签、还是带时间锁的多签?能不能无限 mint、能不能改交易税率、能不能暂停转账、能不能替换实现合约。可升级的代理合约尤其要小心:今天安全的逻辑,明天可以被整体换掉,而地址没变。
二是经济模型。通胀率、解锁曲线、激励资金来源。这部分没有审计机构会替你承担,必须自己算一遍:产出给谁的、由谁买单、什么时候集中释放。
三是预言机。价格从哪里来?单一来源、时间加权、还是多源聚合?闪电贷攻击绝大多数打的是预言机,不是业务逻辑本身。
四是私钥管理。多签是几几、签名人是否分散在不同主体、有没有使用硬件钱包、运维权限如何隔离。这些信息通常写在文档里,也可能根本不披露。不披露本身就是一种信息。
一个实用的自检动作:把合约地址丢进区块浏览器,看 Owner 是谁、最近有没有调用过管理函数。如果 Owner 是一个普通钱包地址,而且这个地址在部署后频繁改参数,那么无论报告写得多漂亮,实际控制权都高度集中。审计报告证明的是“写代码的人没写错”,证明不了“拿权限的人不会作恶”。
怎么挑审计机构
按顺序看四样东西。
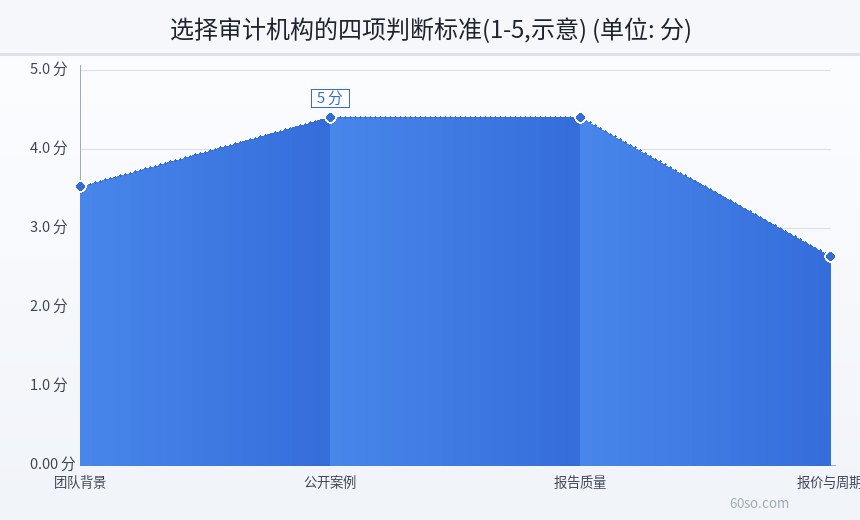
团队背景:有没有公开的技术履历、有没有持续输出的安全研究。匿名团队也能把活干好,但一旦出事你无法追责。
公开案例:官网列出的项目能不能在链上对上号,能不能拿到报告原文。列一堆名字却拿不出链接的,参考价值有限。具体审过哪些项目,以官网披露为准,本文不列名单。
报告质量:直接去要一份公开报告来读。结构是否完整、问题描述有没有复现路径、修复建议够不够具体。报告写得含糊的机构,审计过程大概率同样含糊。
报价与周期:放在最后。几万块的快审和几十万的深度审计,工作量差一个数量级。用价格选审计方,等于用价格选安全等级。
还有一种服务经常被混为一谈:形式化验证。它是用数学方法证明合约在给定规范下不会出现某类行为,和人工逐行审计是两套方法。形式化验证的结论更硬,但前提是“规范”本身写得对——规范写错了,证明再漂亮也没意义。看到宣传里把两者混着说,要问清楚到底做了哪一项。
还要警惕几种情况:承诺“包过”的、审完不出公开报告的、只审了极小范围却宣传“全栈安全”的、报告里连 commit 都不写的。另外,同一家机构短期内给同一生态几十个项目连续出报告,独立性也值得打个问号。审计之外,漏洞赏金(bug bounty)是更持续的补充:审计是一次性的,赏金是长期悬赏,两者叠加才勉强算一个完整的安全流程。
上图把报告五项必看内容并排放在一张板上:范围、版本、等级、复核、时间。缺一项,报告的可信度就打一次折。
风险提示
本文只做行业信息梳理,不构成投资建议,也不构成对任何机构服务水平的评价,具体资质与案例请以官方披露为准。审计报告是技术意见,不是安全保证,也不能作为投资依据。合约漏洞、权限后门、经济模型失效,都可能导致本金全部损失。境内虚拟货币相关业务活动属于非法金融活动,参与交易炒作不受法律保护。任何以“已审计”为卖点催促你转账的项目,都应当先自行核对合约地址、权限设置与资金去向。
下图是挑选审计机构时四项标准的权重示意:公开案例与报告质量并列最高,团队背景次之,报价排在最后。这张图想说明的是,选审计方本质上是在选证据链,而不是在比价。