
同一把比特币私钥,至少有五种常见写法:十六进制、WIF、助记词、Keystore JSON,以及一张截图。它们的安全性差别不在密码学,而在”你每天怎么对待它”——形态决定了它会从哪个环节漏出去。
上图是五种密钥形态平铺在桌面上:十六进制文本、WIF 字符串、助记词卡片、Keystore 文件、手机截图。
形态不同,泄露路径就不同
十六进制私钥只合适出现在离线环境,一旦进了剪贴板,就可能被任何有剪贴板权限的程序读走。WIF 是为钱包导入设计的,方便但同样是明文。助记词是人可读的,所以最容易被拍照和抄写。Keystore 靠密码保护,安全性几乎全部押在密码强度上。截图则是把明文永久留在了相册和云备份里。
下面按风险从低到高逐个说,评分是相对值,不是精确定量。
十六进制文本:最原始,也最容易粘错
标准形式是 64 个字符,只用 0 到 9 和 a 到 f,形如 0x3f…(此处省略,不是真实密钥)。没有校验位,抄错一位不会有任何提示,导入后直接变成另一个地址。
它的正确用法只有一个:在完全离线的机器上生成、签名、广播已签名交易。只要这台机器联过网,这条路径就不成立。
剪贴板是第一个失守的地方。很多剪贴板工具会把历史记录同步到云端,而同步是默认开启的。哪怕你只复制了一次,那一次也可能已经离开本机。
WIF:给钱包导入用的字符串
WIF 是 Base58Check 编码,非压缩 51 个字符、压缩 52 个字符,通常以 5 开头,形如 5Hue…。它带 4 字节校验,抄错会被拒绝,这是它比裸十六进制好的地方。
但”能被校验”不等于”安全”。WIF 仍是明文私钥,导入任意钱包时都要完整输入,这个动作本身就是暴露面。多数硬件钱包刻意不支持直接导入 WIF,就是为了避免这种用法。
如果一定要用 WIF,导出之后应当视为”这把钥匙已经被污染”,把资产转到一个新生成的钱包,而不是把同一个 WIF 反复导入不同软件。
助记词卡片:最常用,也最需要离线
12 个或 24 个英文单词,按 BIP-39 生成,词序和拼写都不能错。它的优势是人可读、可手抄、可刻在金属板上,不依赖任何电子设备。
风险也在这里:可读意味着可拍、可抄、可被骗。任何”帮你同步钱包””验证一下助记词”的要求,本质都是要你把钥匙交出去。正规钱包永远不会索要助记词,这条没有例外。
还有一个选项值得知道:BIP-39 允许在助记词之外再加一个自定义口令,俗称第 25 个词。它不出现在备份上,卡片被看到也打不开钱包;代价是它同样无法找回,忘了就彻底失去。
Keystore JSON:加密容器,安全性押在密码上
Keystore 是把私钥用你设的密码加密后的 JSON 文件,里面能看到 crypto、cipher、kdf 这些字段,但看不到私钥本身。文件可以随便传,泄露了也还需要密码。
问题在于密码。人为了”以后能记住”,往往会把密码降级成生日、手机号、常用短语,而 Keystore 的离线暴力破解没有次数限制。弱密码的 Keystore,安全性接近于无。
要用这条路,密码必须长、必须唯一、必须单独保存,且不能和文件放在同一台设备上。
加密强度取决于 kdf 参数。老钱包用较低的迭代次数,破解成本低;新钱包普遍用 scrypt,内存消耗大,更难并行。拿到一个十年前的 Keystore,要假设它的算法已经落后。
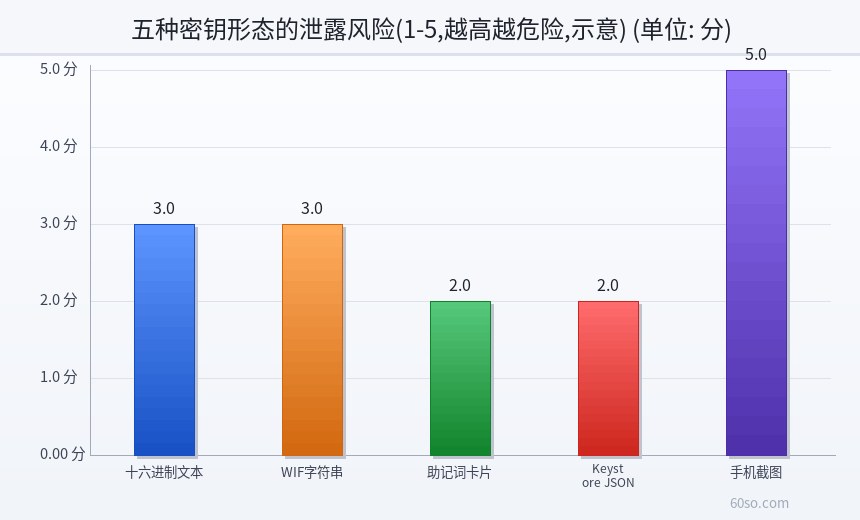
上图是五种形态的泄露风险评分:截图 5 分最高,十六进制与 WIF 各 3 分,助记词卡片与 Keystore 各 2 分。
截图:风险最高的一种
把助记词拍下来存相册,或者截屏发给”技术支持”,是真实案件里出现频率最高的操作。相册会同步到云,聊天记录会迁移到新手机,备份会跟着账号走。
更麻烦的是没有征兆。资产被转走之前,你不会收到任何提醒;等发现时,私钥已经暴露,换地址也救不回已经被签出的授权。评分给 5 分,是因为它同时具备”明文””自动同步””长期留存”三个特征。
相似的高风险动作还有:把助记词敲进搜索框、粘进网页表单做”钱包验证”、用手机拍硬件钱包屏幕。这些都不是密码学问题,是使用习惯问题。
上图是四条泄露路径的图标:钓鱼网站、恶意插件、截图与云盘、设备丢失。
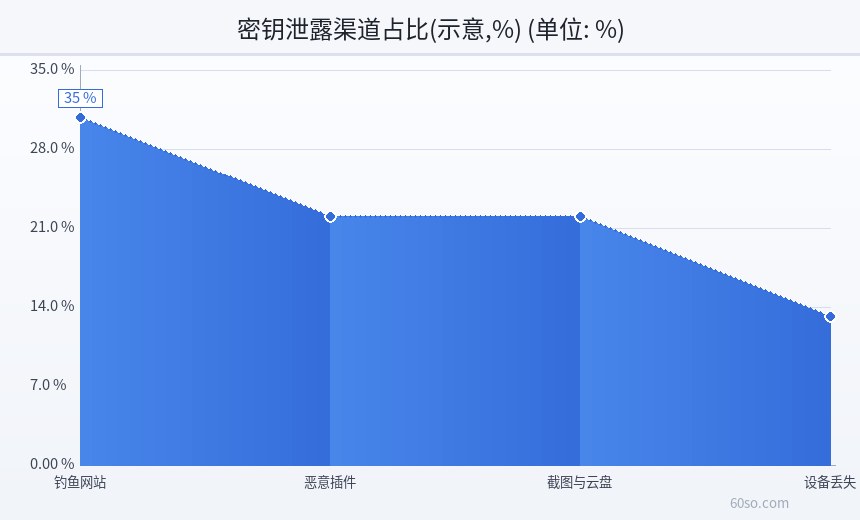
上图是泄露渠道的占比示意:钓鱼网站 35%、恶意插件 25%、截图与云盘 25%、设备丢失 15%。
泄露渠道:多数不是被”破解”
钓鱼网站排第一,因为它不需要任何技术能力。假钱包官网、假空投页面、假客服,只要能让你输入一次助记词,后面的事就自动化了。
恶意插件排第二。浏览器扩展有权限读取页面内容,一个伪装成翻译或比价工具的插件,足以在你粘贴地址时把它替换成攻击者的地址。
截图和云盘、设备丢失各占四分之一和六分之一。这两类更像”意外”,但后果一样不可逆。
设备丢失这一项容易被低估。手机丢了可以远程擦除,但旧手机、旧笔记本、备份硬盘往往没人管;一台闲置五年的笔记本,硬盘里可能还躺着当年的 wallet.dat。
怎么把风险压下来
第一,按用途分形态:长期持有用硬件钱包加金属板助记词,日常小额用单独的热钱包,两者不共用同一组助记词。
第二,助记词只以离线形态存在。不上云、不拍照、不进聊天记录、不存备忘录。需要备份多份时,用不同地点、不同介质。
第三,Keystore 的密码单独记忆或存放在离线密码管理器里,不要和文件同放。导入完成后立刻删除明文文件。
第四,给自己定一条规则:任何场景下,只要有人提到”助记词”三个字,就按诈骗处理,先停下来核对域名。
第五,定期清理旧设备。卖掉、送人、丢弃之前,先确认里面没有钱包文件、没有剪贴板历史、没有相册备份,必要时直接物理销毁存储介质。
风险提示
- 政策口径:2021 年 9 月 24 日十部委通知明确,虚拟货币相关业务活动属于非法金融活动,参与交易炒作不受法律保护。
- 保管风险:明文形态一旦进入联网设备,等同于已泄露,事后更换地址也无法追回已签出的授权。
- 诈骗风险:索要助记词、要求远程协助、推销”预置助记词设备”的,一律按诈骗处理。
- 载体风险:纸张怕水火、金属板怕刻错、电子文件怕误删,单一介质都不足以支撑十年。
- 本文只做形态与风险说明,不构成投资建议。
五种形态没有绝对优劣,只有”用在对的地方”;真正的分水岭不是密钥有多长,而是它有没有在某个时刻以明文形式经过一台联网设备。