
零知识证明(Zero-Knowledge Proof,简称 ZKP)说人话就是:我能让你相信我掌握了某个秘密、或者某件事确实成立,但我全程不把秘密本身告诉你。放到区块链和密码学里,它解决的是一个老大难问题——怎么在不暴露原始数据的前提下,让别人相信你说的是真的。它既是隐私技术的底座,也是扩容技术的关键,下面把它的来龙去脉、核心特点、技术类型和常见应用一次讲透。
用个比喻先理解它
想象一个经典场景:你知道某个秘密山洞的开门密码,想向朋友证明「我知道密码」,但又不想把密码说出来。于是你让朋友在洞外等着,自己进去,从洞里另一端原路出来。朋友看到你确实从里面出来了,自然就相信你知道密码——可他自始至终没看到密码,也没得到密码。这就是零知识证明的味道:证明「我知道」,但不泄露「我知道什么」。
再换个更贴近生活的例子。你想向银行证明「我有足够资产」,传统做法是把存款流水、房产证明全交出去,隐私全暴露。而零知识证明的理想形态是:只输出一个「达标/不达标」的结论,银行信了,但你的具体数字没泄露。再比如网站登录,理想状态是你能证明「我是这个账号的主人」,而服务器压根没记住你的密码。
理解了这一层,你就会发现 ZKP 的价值不在于「把东西藏起来」,而在于「藏起细节的同时,依然能被别人信」。这跟单纯的加密不太一样:加密是把内容变乱让人看不懂,ZKP 是内容你根本不用给,只给一个「结论有效」的凭证。前者防偷看,后者既防偷看、又完成了证明。
它到底解决了什么问题
传统验证的思路是「你要么把证据给我看,要么我就不信」。像进小区、去银行办业务要出示身份证,对方看到的是你的全部信息。可现实里我们常常只想证明「我成年了」「我有资格」,并不想让人知道姓名、住址、证件号。
在链上这个需求更强烈。区块链天生是公开账本,转账、余额往往人人可查。想要隐私,就不能把信息直接写上链;可完全不写,别人又没法验证交易合法。ZKP 让这两件事同时成立——交易的有效性能被验证,而金额、地址这些细节可以被藏起来。这就是它在隐私和扩容两个方向上都被看重的原因。本质上,它买卖的是「信任」,而不用交出「隐私」。
粗略地说,它跑起来分三步:证明者根据真实数据生成一份「证明」;验证者拿到这份证明后,用一套公开的规则去检验;最后得出「通过/不通过」。整个过程中验证者拿到的只是证明,不是原始数据。别人无法从这份证明反推出你的原始信息,但又能确定你没骗人。
三大核心特点
学术上把 ZKP 的性质归纳成三条,这也是大家最常问的「特点有哪些」:
- 完备性:只要陈述是真的,诚实的证明者就有办法让验证者信服。简单讲,真话一定证明得出来,不会出现「我真的满足条件却证不出来」的尴尬。
- 可靠性(又叫健全性):如果陈述是假的,证明者再怎么狡猾也很难骗过验证者,造假几乎不可能通过。它保证了这套机制不会被骗子利用。
- 零知识性:验证者除了「这句话为真」之外,得不到任何额外信息,原始数据一点没泄露。这是「零知识」这个名字的由来,也是它最特别的地方。
除了这三大性质,工程上还特别看重「简洁性」——验证过程要快、证据要小,最好验证方几乎零成本。这才是零知识证明能大规模上链的前提。少了简洁性,隐私方案再优雅也跑不动。也正因为这几条凑齐了,它才能既保密、又能被公众独立验证。
(上图示意零知识证明中「证明者—验证者」的互动逻辑:一方负责给出证据,另一方只负责判断真假,全程不接触原始秘密。)
常见类型:zk-SNARK 与 zk-STARK
真正落地时,最常听到两个缩写:
- zk-SNARK:证据体积小、验证速度快,但早期版本需要一个「可信设置」环节,参与设置的人如果作恶会留下隐患。
- zk-STARK:不需要可信设置,抗量子攻击的潜力更好,代价是生成的证据通常更大、计算量更重。
两者没有绝对优劣,要看场景取舍。追求轻量就偏向 SNARK,想减少信任假设就偏向 STARK。后来也出现了把两者优点结合的思路,但核心权衡没变:越简洁,往往越依赖额外的信任假设;越自证清白,计算和存储成本就越高。选型时,哪个代价你更能接受就选哪个,没有银弹。
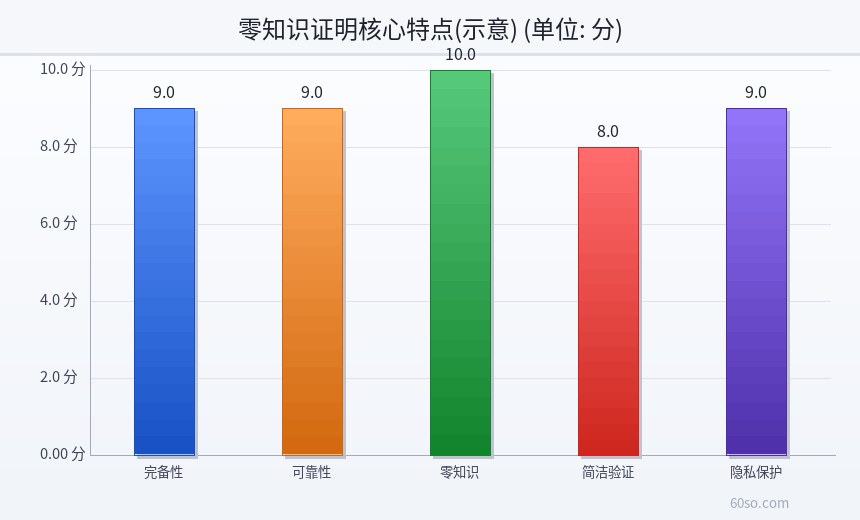
(下图用打分方式对比零知识证明的几项核心特点,分数越高代表该特点越突出,仅为示意。)
需要客观说明:任何密码学方案都不是万能的。ZKP 的证明生成往往很吃算力,工程实现复杂,电路写错还可能引入漏洞,所以「用了 ZKP」并不等于「绝对安全」。方案选型、代码审计、日常运维,每一项都不能省。
应用有哪些
这才是大家最关心的部分,ZKP 早就不是论文里的玩具了:
- 隐私币:像 Zcash 这类项目用 ZKP 隐藏交易细节,只留下「这笔转账合法」的证明,链上能验证却看不到金额与收发方。
- Layer2 扩容(zk-Rollup):把大批交易在链下打包计算,只把一份简洁证明传回主链,主链验证一下就认账,既省手续费又提吞吐。这是目前 ZKP 最主要的用武之地。
- 身份认证:证明「我满足某个条件」而不暴露具体身份,比如证明年龄达标、会员资格、资产门槛,未来在数字身份上很有想象空间。
- 数据合规与隐私计算:在医疗、金融等敏感场景,证明数据合规而不交出原始数据,让「可用不可见」成为可能。
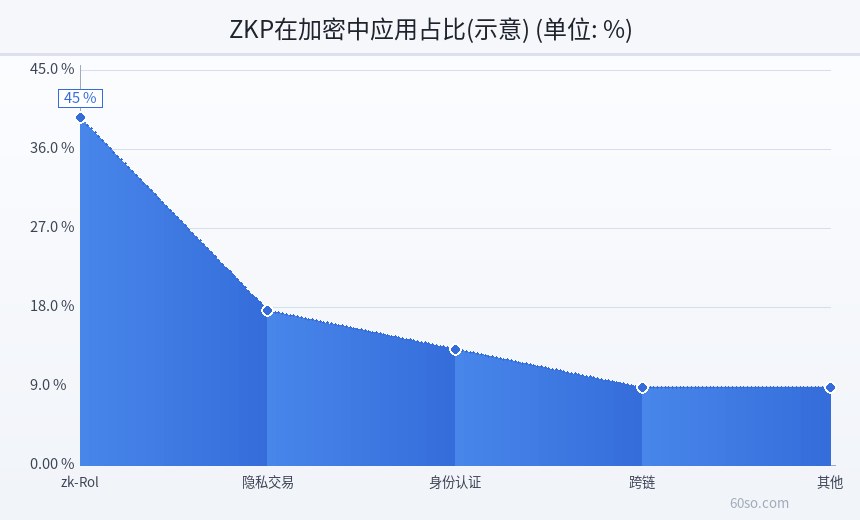
(下图以占比形式示意 ZKP 在加密领域的主要应用分布,zk-Rollup 方向占比最高,数据仅为示意。)
(上图示意 zk-SNARK 与 zk-STARK 两类方案在证据大小、可信设置等方面的差异。)
局限与普通人视角
神话 ZKP 没有必要,它有自己的代价:生成证明的计算开销大,开发门槛高,验证电路一旦写错就可能引发安全问题;部分方案还依赖可信设置或额外信任假设。此外,隐私特性也让一些项目在合规与监管上面临更多审视。技术是中性的,它解决的是「验证但不泄露」的问题,并不能顺带解决项目本身的好坏。
对大多数用户,ZKP 更像「看不见的底层设施」。你用的 zk 系 Layer2、某些隐私功能,背后都有它,但日常交互几乎感觉不到。判断一个项目靠不靠谱,别只看它口号里有没有 ZKP,更要看代码是否开源、有没有经过审计、真实使用量高不高、团队是否透明。技术名词只是入场券,不是免死金牌。
风险与提醒
这里必须提醒:本文只做概念科普,不构成任何投资建议,也不为任何具体项目背书。市面上打着「零知识证明」旗号的项目很多,技术噱头不等于真实价值,隐私类项目还可能面临合规与监管风险。涉及资金,请务必自行核实、谨慎判断,风险自担。