
“钱包备份”这四个字,是加密资产领域里被误解最深的概念之一。很多人以为备份就是”记住登录密码”或者”绑定手机号”,等到换手机时才发现,新设备上登录同一个账号,余额是零。这篇讲清楚到底要备份什么、五种备份方式各有什么坑、怎么验证备份真的有效,以及备份泄露之后还能不能补救。(行情数据截至 2026 年 10 月 27 日晚间)
备份的对象不是账号,是私钥
先把最核心的认知纠正过来:非托管钱包没有”账号”这回事。
你下载一个钱包 App,注册时设的那个密码,只是用来解锁本地这个 App 的,它不上传到服务器,也不和你的资产绑定。你把 App 卸载、换手机、换品牌,那个密码一点用都没有。
真正决定资产归属的,是私钥。谁掌握私钥,谁就能签名转账,不需要任何人的许可,也不需要任何”账号验证”。
所以钱包备份的本质是:把私钥(或能推导出私钥的东西)用可靠的方式留存一份离线副本。备份的对象是”钥匙”,不是”门牌号”。
这也解释了一个常见困惑:为什么客服永远帮不了你找回资产?因为非托管钱包的运营方从一开始就没有你的私钥,他们只有软件代码。没有的东西,没法还给你。
三样东西:助记词、私钥、keystore
具体要备份什么,取决于你用的是什么钱包、什么链。
第一样是助记词。主流钱包普遍采用 BIP39 标准,生成 12 个或 24 个英文单词,这串词可以推导出钱包里所有地址的私钥。它是最重要的备份对象,也是”一把钥匙开所有门”的那种钥匙——同一组助记词,按标准派生路径,可以恢复出同一批地址。
第二样是单地址私钥。有些钱包(尤其是早期钱包、某些链的专用钱包)导出的是每个地址对应的一串私钥,通常是一串十六进制字符或二维码。它只能恢复那一个地址,不能恢复整个钱包。
第三样是 keystore 文件。这是以太坊系钱包常见的形式:一个加密的 JSON 文件,配合你设置的密码才能解出私钥。它的好处是文件本身泄露了,没有密码也打不开;坏处是密码忘了,文件就是废纸。
三样东西的重要性排序是:助记词 > 私钥 > keystore。有助记词,基本能恢复一切;只有私钥,只能恢复单个地址;只有 keystore,还要看密码还在不在。
五种常见做法与各自的风险
- 手写在纸上。最常见,成本最低。风险是火灾、水泡、虫蛀、搬家丢失,以及纸张老化。字迹潦草抄错一个字母,等于备份作废。
- 刻在金属板上。防火防水防腐蚀,适合长期存放。成本几十到几百元不等,缺点是刻错难以修改,且金属板本身可能被识别出来。
- 截图存在手机相册。风险极高。相册会被云同步、会被恶意 App 扫描、会被维修人员看到,等于把私钥主动上传。
- 存在云笔记、聊天软件收藏、邮箱草稿。风险同样极高。这些服务商能看到明文,账号一旦被盗,资产同时丢失。这不是”备份”,是”公开托管”。
- 纯靠脑子记。理论可行,实际上人会遗忘、会记混顺序、会在紧张时想不起来。只适合极小金额,且不建议作为唯一方案。
还有一个变体是分片备份,比如 SLIP-39 或沙米尔分割,把助记词切成几份,需要凑齐其中若干份才能恢复。它解决了”单点泄露”和”单点损毁”的矛盾,但引入了”分片管理”的复杂度,适合大额资产,不适合新手第一次就用。
备份做对了,为什么还是会丢
真正丢币的案例,绝大多数不是”被黑客攻破”,而是三个低级错误。
第一个是抄错。少写一个字母、两个词顺序颠倒、把 “0” 写成 “O”,备份看起来完整,恢复时才发现地址对不上,而这时候资产已经在旧地址里了。
第二个是只有一份。放在同一个抽屉里的两份备份,遇到一次火灾、一次水淹、一次搬家丢失,就同时归零。
第三个是把备份和密码放在一起。keystore 文件和它的解密密码存在同一个文件夹、同一台电脑、同一个网盘,等于把锁和钥匙绑在一起。
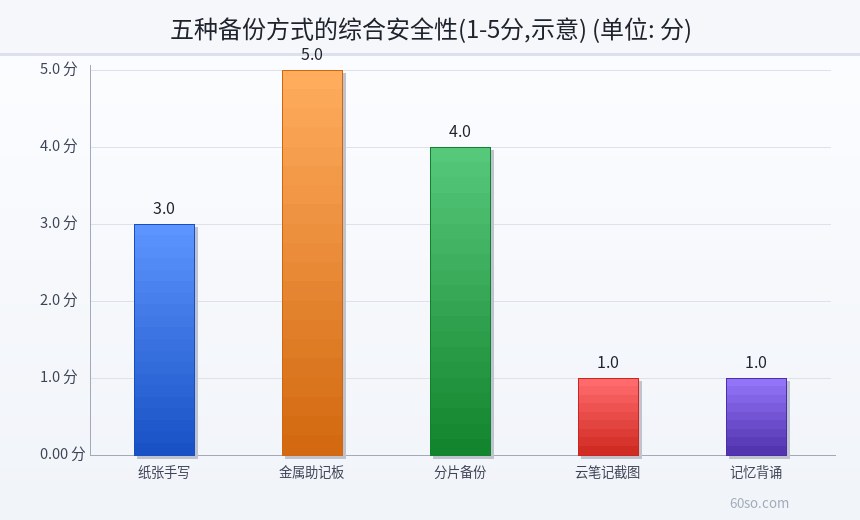
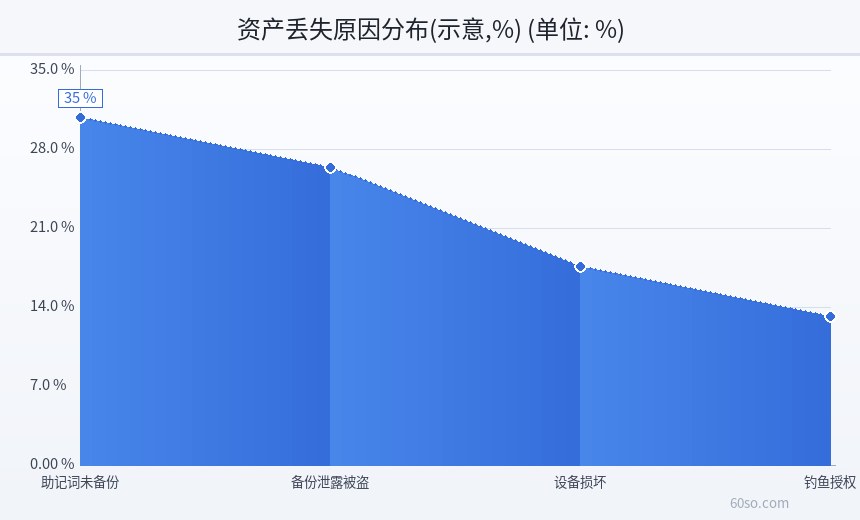
上图把五种备份方式在”防火防水、抗窥探、可恢复性、操作成本”四个维度上做了对照,可以看到没有一种方式全项领先。数据由脚本注入,重点看”抗窥探”这一列。
正确流程:四步走
第一步,离线抄写。在一个没有摄像头的房间里,把助记词逐词抄在纸上。用不褪色的笔,写清楚序号,不要连笔。抄完自己从尾到头念一遍,确认没有漏词。
第二步,双人核对。让另一个信得过的人拿着设备,你念他核对,或者反过来。一个人抄错一个字母自己很难发现,第二双眼睛能拦住大部分错误。核对时不要拍照,不要发微信。
第三步,小额恢复测试。这一步 90% 的人会跳过,但它是最重要的。往这个新钱包转一小笔钱(比如 20 美元等值),然后把 App 彻底删除,用备份重新恢复,看能不能看到这笔钱、能不能转出去。恢复成功,说明备份有效;恢复失败,说明哪里抄错了,此时损失只是 20 美元。
第四步,异地存放。做两份,一份放家里保险柜,一份放父母家或银行保管箱。不要两份放在同一个房间,否则一场火灾同时报废。
怎么验证备份真的有效
验证的核心只有一句话:能不能在”干净环境”里恢复出同一个地址。
具体做法是:找一台没装过这个钱包的设备(或者先卸载重装),选择”导入钱包”,输入备份,看恢复出来的地址是否和你原来的收款地址完全一致。
这里有个坑:地址一致不代表”所有地址都恢复了”。有些钱包支持多个账户,助记词恢复的默认是第一个账户,你之前的第二个、第三个账户需要手动”添加账户”才会出现。如果你曾经用过多个地址,恢复后要逐个检查。
另一个坑是派生路径。不同钱包对同一个助记词可能采用不同的派生路径,导致恢复出来的地址不一样。遇到这种情况,换一个钱包试试,或者在导入时选择正确的路径类型。这不是备份错了,是标准实现的差异。
换手机、钱包停止维护怎么办
换手机:只要助记词在,任何支持同一标准(BIP39/BIP44)的钱包都能恢复。不需要原钱包的账号,不需要客服,不需要旧手机。
钱包停止维护:这是非托管钱包的常见结局。软件没了,但你的资产不在软件里,而在链上。换一个钱包,导入助记词,资产就回来了。唯一可能丢的是”钱包里存的联系人、交易备注”这类本地数据。
真正会丢资产的情况只有三种:助记词丢了、助记词抄错了、助记词泄露了。软件层面的任何变动,都不构成资产损失的理由。
备份泄露后的补救
如果助记词已经泄露——比如曾经拍照、发过微信、输入过某个网站——正确的处理是”迁移”,不是”改密码”。
具体步骤:立刻创建一个全新的钱包(生成全新助记词),把资产全部转到新地址,然后把旧钱包废弃。整个过程要快,因为攻击者可能已经在扫描。旧地址不要再使用,也不要再往里面转钱。
如果泄露的是 keystore 文件而密码没泄露,风险相对低,但仍建议迁移,因为密码可能被暴力破解,尤其是弱密码。
如果泄露的是单个地址的私钥,只迁移那个地址的资产即可。
要强调的是:链上转账不可逆,没有”冻结”和”撤回”。发现泄露后的每一分钟都在和攻击者赛跑。
风险提示
备份是唯一能对抗”设备丢失、软件停服、公司倒闭”的手段,但它只保护”访问权”,不保护”价格”。截至 2026 年 10 月 27 日晚间,比特币报 80,234 美元,距 126,080 美元的历史高点低约 36.36%,市场处在高位回落后的震荡区间,备份做得再好也不会让资产升值。另外,任何自称”钱包官方客服”、要求你提供助记词或远程协助的人,都是骗子。中国大陆对虚拟货币相关业务活动有明确禁止性规定,境内参与不受法律保护。