
“2/3 多签”这个词,很多人第一次听到是在交易所公告或者 DAO 治理里,感觉很技术。其实它的逻辑非常朴素:三道锁,凑齐两道才能开门。这篇从单签的风险讲起,用公司保险柜的比喻把 M-of-N 讲明白,再说清楚它适合谁、怎么创建、丢钥匙怎么办,以及它并不能解决哪些问题。(行情数据截至 2026 年 10 月 27 日晚间)
先看单签:一把钥匙就是全部身家
普通钱包是单签。一个助记词,或者一个私钥,谁拿到谁就能转走全部资产,不需要任何人同意,也没有任何申诉渠道。
这个设计在”自己完全掌控”的意义上是最彻底的,但它的风险也是单点的:助记词抄错一个字、纸被水泡了、手机丢了没备份、被钓鱼网站骗着签了授权、被假客服套走助记词,任何一种情况发生,资产就是零,而且不可逆。
对个人小额资产,这个风险可以接受,因为金额小、操作简单。但当金额大到”丢了会严重影响生活”,或者这笔钱不属于一个人而属于一个团队时,单点风险就变成了结构性问题——你不能把几百万美元交给”一个人没犯错”这个假设。
多签就是为这个场景设计的。
M-of-N:把一把钥匙拆成 N 把,要求 M 把同时签名
M-of-N 是多签的基本模型。N 是总共设置多少把钥匙(或者说多少个签名者),M 是转账时需要多少个签名。
- 2/3:3 个签名者里任意 2 个同意即可转账。最常用。
- 2/2:两个人都得到场,适合夫妻共管,但一人失联就动不了。
- 3/5:5 个人里 3 个同意,容错更强,适合较大的团队金库。
- 1/2:其实是”任意一人可动”,安全性接近单签,只是多了一个备份入口。
关键点在于:M 和 N 的选择,本质是在”安全性”和”可用性”之间做取舍。M 越大越难被盗,但也越容易因为签名者失联而卡死;N 越大容错越高,但每次转账要协调的人越多,操作成本和出错概率也上升。
2/3 之所以成为事实标准,是因为它同时满足两个条件:任意一个人叛变或被盗都动不了钱(需要 2 个),任意一个人失联也还能动钱(还剩 2 个)。
2/3 的生活化类比:公司保险柜的三把钥匙
想象一个公司保险柜,装了三把锁,分别由财务总监、CEO、法务各拿一把钥匙。保险柜的设计是:任意两把钥匙同时插入才能打开。
这个设定带来几个直接后果:
第一,财务总监一个人起不了贪念。他想拿走现金,必须再拉一个人下水,而同谋的难度和暴露风险远高于单人作案。
第二,CEO 出差失联,不影响公司发工资。财务总监和法务两个人就能开。
第三,如果有人丢了一把钥匙,短期内不影响使用,但要尽快换锁(也就是重新生成多签配置)。
第四,如果一个人的钥匙被偷了,小偷也打不开,因为他只有一把。这给了你发现和补救的时间窗口。
多签钱包就是把这个物理结构搬到了链上:三把”钥匙”是三个私钥,可能分别在三个人手里,也可能分别存在手机、硬件钱包、纸备份里;”两把同时插入”就是两笔签名同时提交到链上,由脚本或合约验证。
谁真的需要多签:四类典型场景
- 团队金库:项目方、公司的运营资金。避免单一财务人员卷款,也避免创始人突然失联导致资金锁死。
- 家庭共管:夫妻或父母子女共同管理长期储蓄,任何一方不能单独转走。
- DAO 国库:社区资金由多个多签成员共同管理,转账需要公示和多数同意,这是目前 DAO 最常见的资金管理方式。
- 托管与联合管理:两个机构互相制衡,比如项目方与基金会各持一部分签名权。
反过来说,如果你只有几千美元的日常资产,用多签是过度设计:每次转账都要协调两个设备、付更多 Gas、还要维护签名者名单,体验很差,出错概率反而上升。多签的价值随金额增长,不是人人必需。
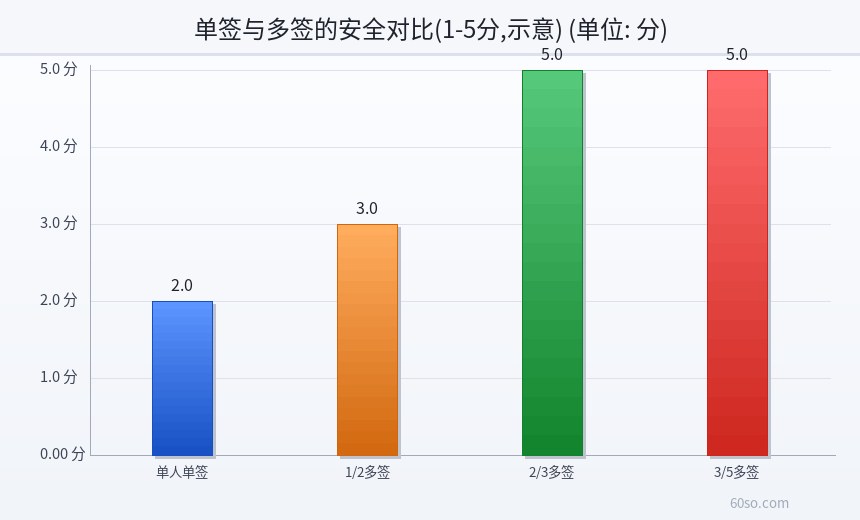
上图对比了几种常见配置(1/1、2/2、2/3、3/5)在”单人被盗””单人失联””两人合谋”三种情况下的表现,可以直观看到为什么 2/3 是折中点。数据由脚本注入。
三步创建一个 2/3 多签
不同平台的界面差别很大,但逻辑是三步。
第一步,确定签名者和阈值。三个签名者分别是谁、各自用什么设备(硬件钱包、手机钱包、甚至纸私钥),阈值定 2。这一步最重要的不是技术,而是人:三个人最好不在同一个物理地点、不用同一类设备、不共享同一个云备份。
第二步,生成多签地址。在比特币上,多签是通过 P2SH 或 P2WSH 脚本实现的,三个公钥加阈值 2 会被写成一个脚本,脚本哈希就是你的收款地址。在以太坊上,多签通常是一个智能合约(比如 Safe,原名 Gnosis Safe),多签”地址”其实是合约地址,签名和执行业务由合约逻辑管理。
第三步,逐个签名并广播。发起一笔转账时,第一个签名者构造交易并签名,把待签内容传给第二个人,第二个人用自己的私钥签名,凑够 2 个签名后广播上链。
这里有个容易踩的坑:多签的”备份”和单签不同。单签只要备份助记词;多签除了每个人的私钥,还要备份”这个多签是怎么配置的”——包括其他签名者的公钥和阈值。只备份自己的私钥,是无法单独恢复多签访问权的。
丢了一把钥匙怎么办
分两种情况。
如果只是丢失、没有被盗,2/3 结构下你还有 2 把可用,钱是安全的,也能正常转账。正确做法是立刻用剩下的 2 把签名,创建一个新的多签配置(把丢失的那把替换成新生成的),然后把资产转移到新地址。这个过程本身就需要 2 个签名,所以必须在”还剩 2 把”的时候做,不能拖。
如果丢失并且怀疑被盗,情况更紧急。攻击者只有 1 把,动不了钱,但他知道你其他签名者的信息,可能发起社工攻击。这时候要假设”这个多签已经不安全”,尽快迁移资产,同时检查其他签名者的设备是否被入侵。
最坏的情况是丢了 2 把。这时候 2/3 已经无法动用,资产事实上被永久锁定——没有客服、没有找回、没有后门。这是多签最残酷的一面:它防住了小偷,也防住了你自己。
多签不是万能药
第一,链上合约多签存在合约漏洞风险。代码写错、权限设计有缺陷、升级机制被恶意利用,都可能导致资金被盗。所以选多签工具要看是否经过审计、是否被长期使用验证。
第二,MPC 钱包和多签不是一回事。MPC(门限签名)是在密码学层面把一把私钥拆成多份,签名时各方协同计算出一个签名,链上看起来和普通单签交易一样;链上多签则是明确要求多个签名,链上可查。前者隐私性好、Gas 低,后者透明度高、可审计。两者不能混为一谈,安全假设也不同。
第三,多签防不了”签名者被钓鱼”。如果 2 个签名者同时被同一个假网站骗着签了一笔恶意交易,多签会忠实地执行它。多签防的是”单点失控”,不是”集体犯蠢”。
第四,多签的可用性依赖协调。三个人分布在三个时区,遇到紧急情况要 2 个人同时在线,可能拖上几个小时。这是它的成本。
风险提示
多签是降低单点风险的工具,不是收益工具,也不改变资产本身的价格风险。截至 2026 年 10 月 27 日晚间,比特币报 80,234 美元,距 126,080 美元的历史高点低约 36.36%,市场处在高位回落后的震荡阶段,任何仓位管理都应以能承受的损失为前提。创建多签前先用小额资产完整走一遍”创建—签名—恢复”流程,确认无误再放大金额。中国大陆对虚拟货币相关业务活动有明确禁止性规定,境内参与不受法律保护。