
私钥保存这件事,真正的难点不是“记不住”,而是“记在哪儿都会被偷,记在脑子又会忘”。更根本的一点是:私钥不能被“重新生成”。它不是系统里的一条记录,而是一个 256 位随机数,丢了没有任何机构能帮你恢复,所谓“找回服务”全部是骗局。保存私钥就是保存那串数本身,外加一份能读懂它的备份。
先分清对象:助记词优先,私钥次之
多数钱包只让你备份 12 或 24 个英文单词,这叫助记词(BIP39)。它不是私钥,而是私钥的“种子”:助记词经过计算得到种子,种子再按派生路径生成一批私钥,每个私钥对应一个地址。
所以正常流程是备份助记词,而不是逐个抄私钥。一个助记词能恢复整个钱包的所有地址,私钥只能恢复单个地址。
什么情况下才需要单独保存私钥?一是导入某个只支持私钥的单地址钱包;二是某个地址需要单独交给别人(比如多签协作);三是你从旧钱包里导出了私钥、想留个底。除此之外,备份助记词就够了。
还有一种文件也要认得:keystore。它是加密后的私钥,通常是一个 JSON 文件,打开要用密码。优点是就算文件被人拷走,没密码也动不了钱;缺点是密码忘了等于没有,而且很多人把密码和文件存在同一个网盘里,等于没加密。
五种保存方式,逐一点评
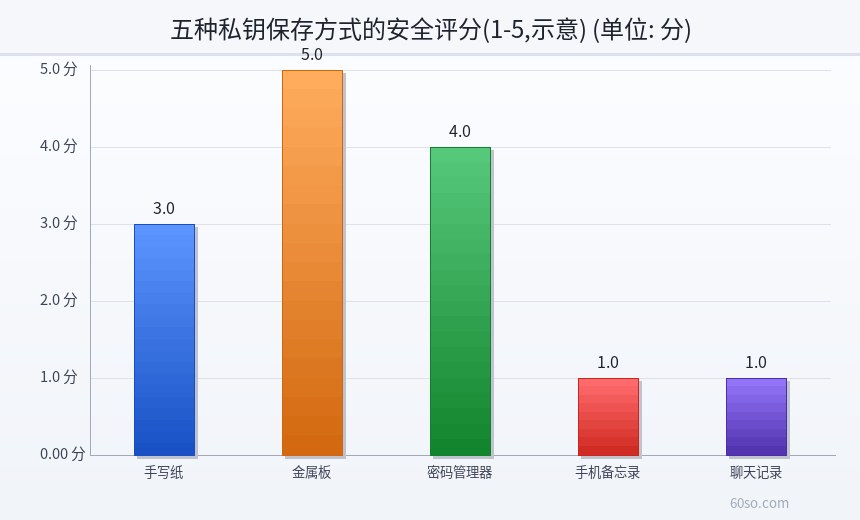
第一种,手写纸。把助记词抄在纸上,放抽屉或保险柜。优点是离线、简单、成本低;缺点是怕水、怕火、怕虫蛀、怕被家人当废纸扔掉。适合小额和短期。
第二种,金属板。把词打在钢板上,防火防水防腐蚀。成本几十到几百元,是长期大额存储最常见的做法。缺点是刻字过程要非常小心,刻错一个字母就废了。
第三种,密码管理器。加密存在本地或同步到云端,方便、有版本、能搜索。风险在于它依赖主密码和设备安全,一旦电脑中木马,主密码被键盘记录,等于一次性交全部。
第四种,手机备忘录。最方便,也最危险。手机丢失、被偷看、云同步被盗号、维修时被翻,任何一条都可能致命。截图存在相册里同样危险,很多盗币案就是从一张截图开始的。
第五种,聊天记录。发给自己的微信、Telegram 收藏、邮件草稿,本质上都是把私钥交给第三方服务器。这是最不该做的一种,方便程度和风险完全不成比例。
顺便说一句“脑记”:把助记词背下来,不写任何备份。听上去最安全,实际上是灾难——人会记错顺序、会忘词、会在压力下想不起来,而私钥没有“提示问题”。
三条铁律,比方法更重要
第一,不拍照。照片会进相册、进云备份、进聊天窗口、进回收站。一次截图,风险从物理世界扩散到整个互联网。
第二,不联网。私钥不应该出现在任何联网设备上,除非你正在用它签名。抄写、核对、存放,全程离线。
第三,不告诉任何人。包括“官方客服”、包括“社区管理员”、包括自称能帮你追回资产的人。真正的官方永远不会问你要助记词,问的都是骗子。
这三条听起来像废话,但每年被盗的资产里,绝大多数都栽在这三条上,而不是栽在密码学被攻破上。
大额资产的正确姿势
小额放热钱包,方便日常交互;大额放硬件钱包,私钥不出芯片,签名在设备内完成;更大额或多人共管,用多签,比如 2/3 多签——三把钥匙里任意两把才能动钱,丢一把不影响,被偷一把也动不了。
硬件钱包也要备份。设备丢了可以买新的,用助记词恢复;助记词丢了,设备在也没用。所以硬件钱包的助记词依然要离线金属备份,并且和设备分开存放——放在同一个抽屉里,火灾时一起没。
把前面这些做法放在一起比一比:下面这张图给五种保存方式打了个粗略的安全分,能看出“方便”和“安全”基本是反向的。
分片与社交恢复:进阶但别乱用
有人会用“分片备份”:把 24 个词拆成三份,分开存放,集齐两份才能恢复。思路是对的,执行很容易出问题——分片之间的对应关系一旦记错,或者某一份彻底丢失,剩下的部分就是废纸。
更成熟的做法是 Shamir 分片(把种子数学拆分成 N 份、任意 M 份可还原)和社交恢复(指定几个监护人,多数同意才能重置权限)。这两类方案在硬件钱包和专业托管里已经有实现,但普通用户自己手工做,出错概率比被盗概率还高。
原则很简单:机制越复杂,越要先小额测试。没测试过的恢复方案,不能算方案。
常见的六个错误
一,只存一份,且存在同一个房间。二,用截图代替手抄。三,抄完不核对,单词拼错。四,把助记词存在网盘、相册、备忘录。五,把助记词告诉“客服”。六,备份了但从未导入验证过。
这六条里,任意一条都能让前面的努力归零。保存私钥不是“做过一次”就完事,它是一个需要定期复查的习惯。
泄露了怎么办:按分钟算
一旦怀疑私钥或助记词泄露,动作要快,别先纠结“是不是真的泄露了”。
第一步,立刻新建一个钱包,生成全新助记词。
第二步,把资产全部转到新地址。先转大额,再转小额,注意留一点 Gas。
第三步,撤销旧地址上所有代币授权。很多人只转走余额,忘了授权——授权过的合约仍然可以把你的代币转走。
第四步,如果旧地址有质押、有 LP、有 NFT,逐个处理,处理不完的优先处理价值高的。
第五步,复盘泄露路径:是不是截图过?是不是在假网站输入过?是不是装了什么“空投工具”?不查清楚,换了新钱包还会再中一次。
下图把五种保存方式按风险从低到高排了个序,可以对照自己的做法逐条检查。
私钥能重新生成吗
不能。这句话要说三遍。
私钥是一个 256 位随机数,理论上存在约 2 的 256 次方种可能。它不是“账号 + 密码”那种可以重置的凭据,没有后台、没有客服、没有“验证身份后帮你恢复”的通道。区块链的设计前提就是:只有持有私钥的人能控制资产,任何能绕过私钥的机制都会变成后门。
所以“私钥丢失找回”“助记词恢复服务”“链上资产追回”这类广告,100% 是骗局。他们的套路是先收服务费,再要你的助记词“用于验证”,然后清空你的钱包。
唯一的备份手段,就是你在丢失之前做的那些备份:助记词、私钥、keystore 文件。除此之外没有第二条路。
一个常被忽略的细节:备份也要验证
很多人备份完就再也不碰,等到要用时才发现抄错了一个单词、顺序颠倒、或者根本没抄全。
正确做法是:备份完成后,找一台干净的设备,用备份内容导入一次,看生成的地址是否和原来一致。一致才算备份成功,不一致就重抄。这一步十分钟,能避免几年后的灾难。
另外,备份要异地。家里一份、父母家或银行保险箱一份,两处同时毁灭的概率远低于一处。
风险提示
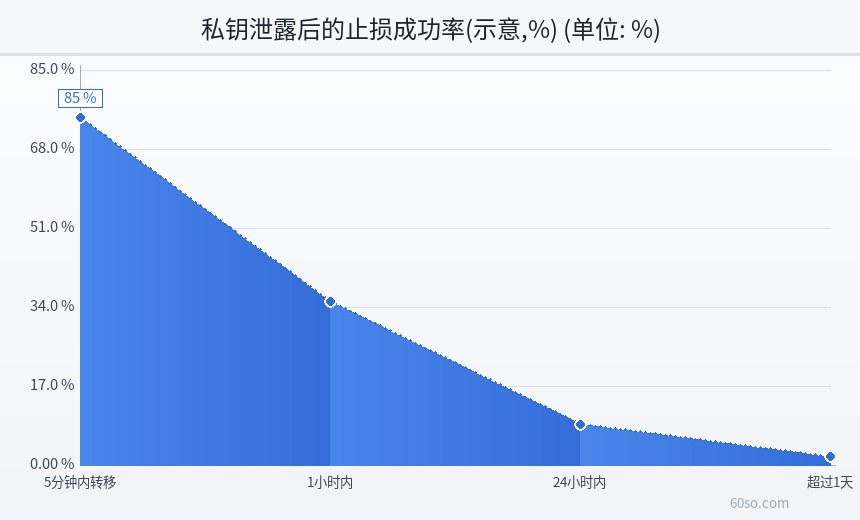
本文只讲私钥的保存方法,不构成投资建议。任何声称能“恢复私钥”“追回被盗资产”的收费服务都应视为诈骗。截至 2026 年 10 月 31 日凌晨,比特币报 77,025.3 美元、24 小时下跌 4.70%,市场处于普跌状态,价格风险之外,私钥风险是另一条独立的、且往往更致命的风险线。在中国大陆,虚拟货币相关业务活动属于非法金融活动,参与交易不受法律保护。最后用一张图说明“反应速度”有多重要:泄露后越早转移资产,能救回来的比例越高,拖过一天基本只剩记录损失。