
“私钥安全吗”这个问题,答案要分两层:数学层面,私钥是目前民用密码学里最结实的东西之一;人的层面,绝大多数丢币事故都跟算法无关,而是助记词被拍照、被钓鱼网站骗走、被木马读到。所以真正该担心的不是”会不会被算出来”,而是”会不会被你自己交出去”。
先给结论:数学很安全,人很不安全
私钥的本质是一个 256 位的随机数。所谓 256 位,就是有 2 的 256 次方种可能的取值,约等于 1.16 乘以 10 的 77 次方。这个数字大到什么程度?可观测宇宙的原子总数大约是 10 的 80 次方,也就是说,私钥的可能数量跟宇宙原子数在同一个量级上,只差三个数量级左右。
从这个空间里随机猜中一把特定私钥的概率,低到没有实际意义。这不是”很难”,而是”在宇宙寿命内做完所有尝试也不现实”。所以从算法角度看,只要你用的是正规钱包、随机数生成没被动手脚,私钥被”猜中”这件事可以排除。
问题出在第二层。私钥不是存在保险柜里的实物,它要经过生成、显示、抄写、导入、签名这一连串动作,每一步都经人手。人手会拍照、会复制粘贴、会被”客服”骗、会点开伪装成空投的链接。行业里绝大多数资产损失,都发生在这一层。
256 位到底是个什么概念
换个说法:如果全世界有一百亿台设备,每台每秒尝试一百亿个私钥,一年能试的数量大约是 3 乘以 10 的 26 次方。要把 2 的 256 次方试完,需要的年数远超宇宙年龄,而且是”远超很多个数量级”那种远超。
再换个角度。比特币的地址是私钥经过椭圆曲线运算(secp256k1)得到公钥,再经过哈希得到的。这个过程中,从私钥推公钥是单向的,从公钥反推私钥在计算上不可行。也就是说,即使别人知道你的地址、看到你所有交易记录,也没法倒推出私钥。
真正需要注意的是”随机性从哪来”。如果钱包的随机数生成器有缺陷,或者私钥是被人为指定的一串规律数字,那 256 位的空间就没有意义了。历史上确实出现过随机数缺陷导致私钥可预测的案例,所以选钱包要看它是不是开源、有没有被长期审计,别用来源不明的”一键生成”工具。
会被”试”出来吗
直接回答:暴力穷举不可行,这一点没有争议。
但”不可行”不等于”没人试”。现实中的攻击方式主要不是穷举,而是这几种:
- 撞库和弱随机。有人用”123456″这类口令加密 keystore,或者用生日、手机号生成私钥,这种等于自己把空间缩小到了几万种。
- 地址碰撞的误传。所谓”碰撞攻击”在 256 位空间里不成立,网上流传的”某个地址被破解”多半是私钥本身泄露,不是算法被攻破。
- 量子计算的长期变量。理论上,足够强的量子计算机可以用 Shor 算法从公钥反推私钥。但截至 2026 年,公开可验证的量子比特数和纠错能力离这个目标还很远,属于”要持续关注、但不是今天就要恐慌”的级别。真要防这一层,做法是不要把长期不动的大额资产放在已经暴露过公钥的旧地址上。
所以对普通人来说,量子威胁目前是”看新闻时留意一下”的事情,不是”今晚就要转移资产”的事情。
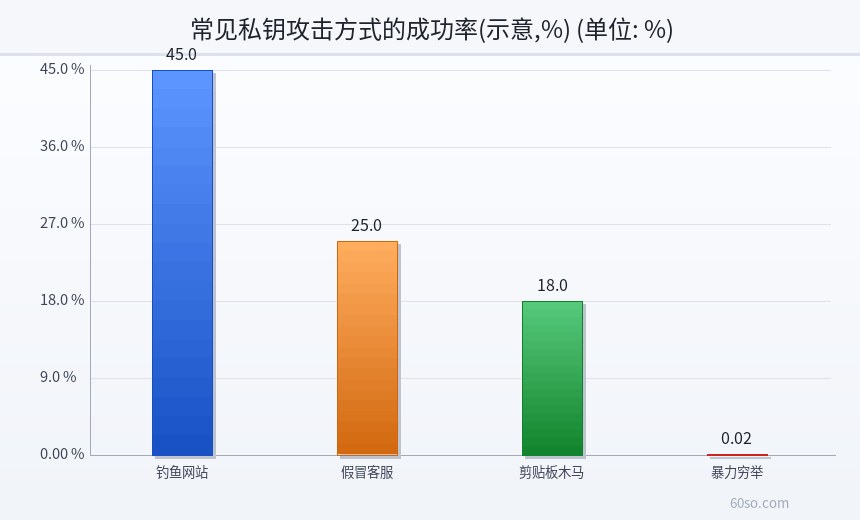
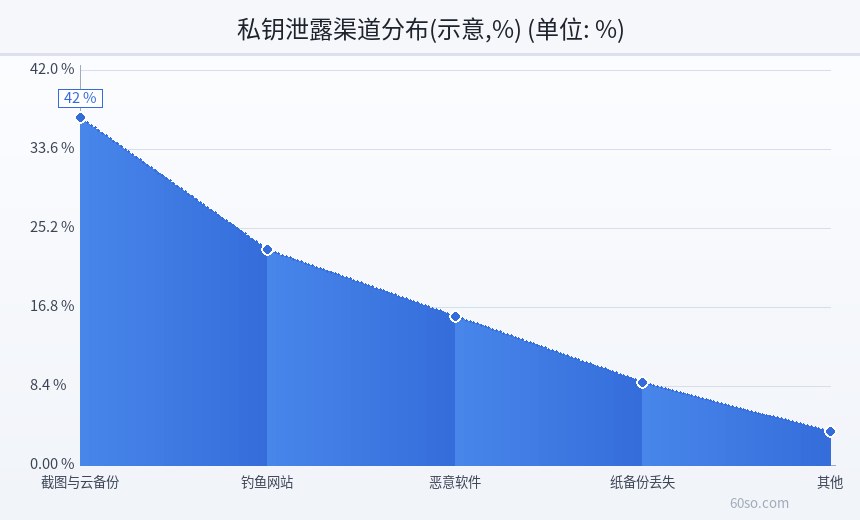
上图把”穷举破解、随机数缺陷、钓鱼诈骗、设备木马”四种路径的可行性做了横向对比,能看出风险重心明显偏向人为环节。数据由脚本注入,这里只提示阅读重点。
真实的盗币都是怎么发生的
把常见案例归一下类,基本都是四条路:
第一,助记词被记录在联网设备上。截图存相册、拍照存网盘、复制到微信收藏、写在备忘录里,这几种做法等于把私钥交给了所有能访问该账号的人,也包括黑客和数据泄露事故。
第二,钓鱼网站。伪装成钱包官网、空投页面、NFT 领取页,让你”连接钱包”或者”输入助记词以恢复资产”。记住一条:任何正规钱包、任何官方活动,都不会要你输入助记词。要你输入助记词的,一定是骗局。
第三,恶意授权。你在某个 DApp 上点了”授权无限额度”,合约就获得了转走你某种代币的权限。这类授权不会立刻造成损失,但会在某个时间点被批量收割。定期检查并撤销不用的授权,是必要动作。
第四,设备被控。剪贴板木马会把你复制的收款地址替换成攻击者的地址,你看着像对的,粘贴出来是错的。所以转账前核对地址首尾六位,是成本最低的一道防线。
泄露之后,十分钟内该做什么
如果确认助记词或私钥已经泄露,顺序很重要,别慌:
- 立刻新建一个钱包,生成全新助记词,离线抄好。
- 先把新钱包地址准备好,从旧钱包把资产转过去。优先转原生币(ETH、BNB 这类),因为后续转代币需要它付 Gas。
- 代币和 NFT 一并转走,不要留”小额无所谓”的心态,攻击者会扫干净。
- 转移完成后,用授权查询工具把旧地址上所有代币授权撤销。这一步不能省,因为即使资产转走,残留授权仍可能被利用。
- 旧钱包不再使用,助记词作废。不要抱”也许没被发现”的侥幸,链上地址是公开的,被盯上之后余额变化会被监控程序立刻捕捉。
如果资产已经被转走,能做的只有记录交易哈希、保存证据、向平台申诉(如果涉及中心化交易所入金)。链上交易不可逆,”追回服务”基本都是二次诈骗。
还有一类情况是”只泄露了 keystore 文件但密码没泄露”。这种相对乐观,但要立即把资产转走,因为 keystore 的密码强度决定了对方暴力破解需要多久,弱密码可能几小时就被跑开。
上图是泄露后的处置顺序示意:新建钱包、转原生币、转代币、撤销授权、弃用旧地址。
日常要守的五条纪律
第一,助记词只以手写形式存在于离线介质。纸、金属板都行,不要拍照,不要存云盘,不要发给自己。
第二,任何情况下不在网页、聊天窗口、客服对话里输入助记词。没有例外。
第三,大额资产用硬件钱包或者多签,日常交互用小额”热钱包”,把风险隔离在一个小池子里。
第四,定期检查授权,尤其是用过陌生 DApp 之后。花几分钟,能避免后面的批量收割。
第五,警惕”客服”主动联系。正规平台不会私信你要助记词、要验证码、要远程控制你的电脑。
这五条里,第一条和第二条能挡住绝大多数事故。剩下的三条是降低单次事故的损失上限——即使某一环失守,也不至于全部身家一起没。
风险提示
截至 2026 年 10 月 31 日凌晨,比特币报 77,025.3 美元,24 小时下跌 4.70%,以太坊报 2,236.62 美元,24 小时下跌 4.33%,前 500 个币种中仅 66 个上涨。行情剧烈波动时,钓鱼网站和”客服”诈骗会明显增多,因为它们需要一个让人着急的情境。
私钥安全的核心不是算法,而是流程。算法给了你一个几乎不可能被攻破的锁,但只要有一次把钥匙拍照发出去,这把锁就等于不存在。另外提醒,境内虚拟货币相关业务活动被明确界定为非法金融活动,参与不受法律保护,被盗后也缺少有效的救济渠道,这一点在评估风险时应当计入。
下图把四类泄露路径按”发生频率”和”损失可挽回程度”做了定位,可以对照看看自己最容易踩哪一格。