10月18日,Cysic项目方发现跨链桥出现异常:有人通过桥的消息处理流程,未经授权增发了1,000万枚CYS代币。项目方随即暂停了桥,并声明事件仅限桥的消息处理与铸造环节,主网和其他系统没有受到影响。1,000万枚不是小数目,按项目自身估值算,足以对市场造成冲击。这件事再次把“跨链桥还安全吗”这个问题推到台前。
发生了什么
按Cysic的披露,攻击者没有攻破主网,也没有控制验证者,而是利用了桥在“消息处理”和“铸造”环节的缺陷,让桥错误地相信了一笔并不存在的跨链转账,从而增发了CYS。
跨链桥的基本逻辑是:用户在A链锁定资产,桥在B链铸造等量的映射资产;用户赎回时,B链销毁映射资产,A链解锁原资产。这个过程中,桥需要验证“A链确实收到了资产”。如果验证环节被绕过,攻击者就能在没有存入资产的情况下,让B链凭空铸造。
Cysic说主网没受影响,这句话技术上可能是真的,但对市场来说,桥出事就是大事。因为桥是资产进出的通道,一旦通道的信用受损,用户会第一时间撤出流动性。即使主网安全,桥上的映射资产也可能失去锚定。
跨链桥为什么总是出事
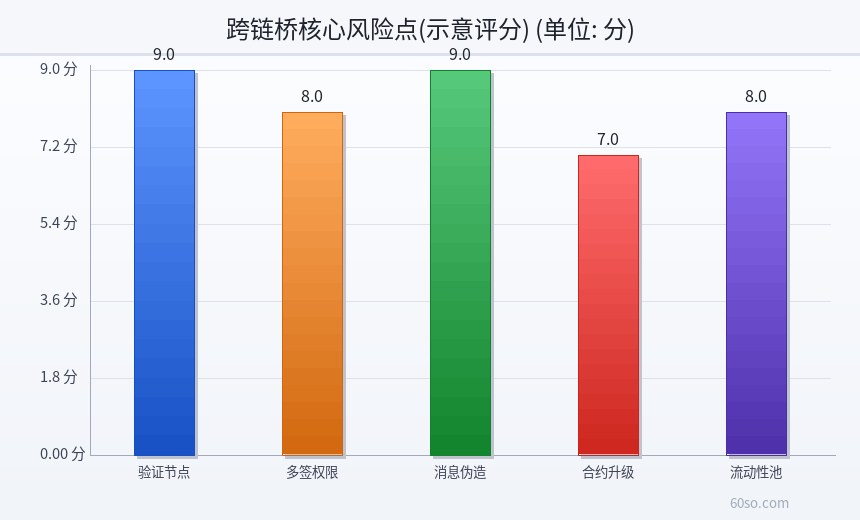
第一,桥管的钱太多。一个主流跨链桥的TVL动辄数亿美元,攻击者一旦得手,收益极高。相比之下,攻击一个普通DeFi协议,可能只能偷到几百万美元。
第二,桥的逻辑复杂。桥要处理不同链的共识、消息格式、签名验证、重放保护、紧急暂停,任何一个环节出错,都可能导致资金损失。代码审计很难覆盖所有组合。
第三,桥的权限集中。很多桥由多签或少数验证者控制,一旦私钥泄露、签名人被钓鱼,攻击者就能伪造跨链消息。Cysic这次的事件,具体原因还要等官方报告,但“消息处理与铸造”出问题,通常和权限、验证逻辑有关。
第四,桥的升级频繁。为了支持新链、新资产,桥需要不断升级合约。每次升级都可能引入新漏洞,而审计往往跟不上迭代速度。
第五,桥的流动性池是攻击目标。有些桥用流动性池模式,攻击者可以通过闪电贷操纵价格、掏空池子。这类攻击在2022年之后少了一些,但并没有消失。
对CYS持有者意味着什么
短期看,最直接的影响是信心。桥被暂停,用户无法自由跨链,CYS的流动性会受影响。如果项目方不能尽快给出事件报告、修复方案和补偿计划,抛压可能加大。
中期看,要看增发的1,000万枚CYS怎么处理。如果项目方能够销毁、冻结或回购这部分代币,对供应的冲击会小一些;如果处理不当,稀释效应会长期压制价格。
长期看,要看Cysic能不能重建信任。跨链桥的竞争,本质上是安全记录的竞争。一次重大事故,可能让项目失去大量用户;但如果能透明处理、彻底修复,也有机会重新赢得市场。
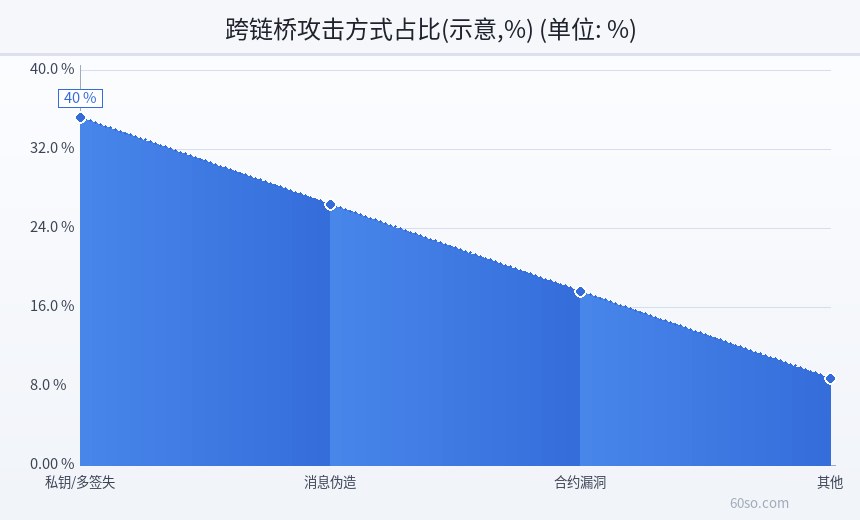
普通用户该怎么防范跨链桥风险
第一,能不用桥就不用桥。如果资产已经在目标链上,或者可以通过中心化交易所直接提币,尽量跳过跨链桥。每多一次跨链,就多一层风险。
第二,优先选择经过时间验证的桥。新桥、TVL突然暴涨的桥、收益率高得离谱的桥,都要格外小心。攻击者最喜欢盯新桥,因为代码新、审计少、用户警惕性低。
第三,不要把所有资产一次性跨过去。先小额测试,确认到账后再跨大额。跨链过程中保留交易哈希,出了问题方便追查。
第四,关注桥的权限结构。多签人数、签名阈值、时间锁、紧急暂停机制,都是判断桥安全性的重要指标。如果桥由少数人控制,风险会更高。
第五,分散跨链需求。不要把全部资产放在一个桥上,也不要把桥上的映射资产当成原生资产长期持有。桥出事时,映射资产可能瞬间失去流动性。
项目方应该怎么应对
第一,第一时间暂停桥,防止损失扩大。Cysic这次做得比较快,至少没有让增发继续。
第二,公开事件报告。说清楚攻击路径、影响范围、资金去向、修复计划。含糊其辞只会让社区更恐慌。
第三,处理增发代币。通过销毁、冻结、回购等方式,尽量减少对供应的冲击。同时要保证信息披露透明,避免内幕交易。
第四,重新审计。不是只审计出问题的模块,而是对整个桥的验证、签名、铸造、赎回流程做一次全面检查。
第五,建立保险和补偿机制。桥的风险无法完全消除,但可以通过保险、储备金、赔偿计划,降低用户的损失。
跨链桥的三种主流模式
第一种,锁定-铸造模式。用户在源链锁定资产,桥在目标链铸造映射资产。优点是用户体验简单,缺点是桥必须保管大量原生资产,成为黑客的目标。
第二种,流动性池模式。桥在两条链上各放一个流动性池,用户在一侧存入、另一侧取出。优点是速度更快,缺点是池子可能被操纵,尤其是在流动性不足的小币种上。
第三种,轻客户端/消息传递模式。桥不保管资产,而是验证源链的共识和交易证明,把消息传到目标链。优点是去中心化程度高,缺点是实现复杂、成本高,而且仍然依赖预言机和验证者。
Cysic这次出问题的是“消息处理与铸造”,更接近第一和第三种的结合。无论哪种模式,只要验证逻辑有漏洞,攻击者就能凭空造币。
桥出事之后,用户能拿到赔偿吗
大多数跨链桥没有正式的存款保险。出事后,赔偿通常来自三个渠道:项目方国库、保险基金、以及追回的被盗资金。如果这三者都不够,用户可能只能承担损失。
有些桥会购买链上保险,比如Nexus Mutual之类的产品,但覆盖范围有限,理赔流程也复杂。普通用户不要假设“桥有保险就安全”,买之前先看清条款,别把“有保险”当成“零风险”。
更现实的做法是控制敞口。不要把长期不动的资产放在桥上,也不要把桥当成银行。桥只是通道,用完就走,风险最小;把桥当银行,早晚要付出代价。
跨链桥还值得用吗
答案是:需要,但要谨慎。跨链桥是多链世界的基础设施,没有桥,资产就无法在不同链之间流动。问题不在于“要不要用桥”,而在于“怎么用得更安全”。
对普通用户来说,最实用的原则是:大额资产走原生通道或中心化交易所,小额交互再用桥;优先选择运营时间长、安全记录好、权限分散的桥;不要被高收益诱惑,桥的收益率越高,风险通常越大,这句话在跨链赛道尤其适用。
本文信息来自2026年10月19日公开报道,Cysic事件的具体原因和处置方案以项目方公告为准,请勿轻信社群传言。文中观点只做信息分析,不构成投资建议。