跨链桥的原理,一句话概括:它要在两条互不信任的区块链之间,用一套中介机制把”你在这边少了多少、在那边就该多多少”记账对齐。主流做法有两条主线——锁定-铸造,以及销毁-释放;此外还有流动性池兑换型。三者的差别不在名词,而在”谁的资产被锁住、谁在发行凭证、你信任的是谁”。下面用两个岛和两座金库的比喻,把这件事讲到不需要技术背景也能明白。
上图是两座区块链岛屿,中间由一座玻璃桥连接,两端各有一座金库。这张图要表达的是跨链桥的本质:桥面只是通道,真正决定安全的是两端金库由谁看管。
先建立模型:两个岛,两座金库
想象两座互不相通的岛,各有独立账本和货币。岛 A 的人想付钱给岛 B 的人,两边的钱却不能直接流通。
办法是在每座岛上建一座金库,再派一个信使在桥上来回跑。岛 A 的人把钱存进 A 岛金库,信使确认后通知 B 岛,B 岛按约定发一张等额的”收据”给收款人。收据在 B 岛可以流通,因为它背后有 A 岛金库里的真钱做支撑。
反过来,当有人想把收据换回真钱,就把收据交回,B 岛销毁它,A 岛金库放款。
这个模型里有两个关键角色:金库(托管资产)和信使(传递”存了多少钱”)。跨链桥的设计差异,本质都在这两个角色上做文章,安全事故也基本出在这里。
锁定-铸造:源链锁仓,目标链发票
这是最常见的一种模式。
用户在源链发起跨链,把原生资产转入桥控制的合约地址。这笔资产被”锁”在合约里,任何人都动不了,包括用户自己。桥的验证机制确认这笔交易后,在目标链调用铸造合约,按 1:1 发行一种映射代币。
这个映射代币有的叫 wrapped 资产,有的叫桥接资产,本质都是”收据”。它能在目标链的 DeFi 里使用,因为市场默认它能随时换回原生资产。
要换回去,就在目标链销毁映射代币,桥确认后由源链合约释放锁定的原生资产。
这里有个容易忽略的点:映射代币的价值,完全依赖”金库里的真钱足够兑付”这个前提。如果金库被攻破,或者发行量超过锁仓量,映射代币就会脱锚,变成一张无法兑现的收据。
销毁-释放:源链销毁,目标链还币
第二种模式方向相反。
用户在源链直接销毁原生资产,让总供应量真实减少。桥确认销毁后,在目标链从预先准备好的金库里”释放”等量资产给用户。
这种模式常见于两端都是同一种原生资产的场景,比如某条链和它的侧链之间。源链销毁后总供应量没有膨胀,账面上更”干净”。
但它对金库的要求更高。目标链必须提前有足够的资产储备,否则用户来兑换时拿不到钱。这个储备从哪来?通常来自反向操作的用户——有人把资产从目标链跨到源链,目标链的金库就收进了币,可以给反方向的人用。
所以它更像一个”两岛之间的现金调拨系统”,而不是”发票系统”。调拨需要两边都有库存,库存不平衡的时候,就会出现等待或者限额。
两种模式的关键差别
放在一起对比,差别有三处。
第一,资产的性质不同。锁定-铸造产生的是新的映射代币,源链的原生资产被锁住;销毁-释放不产生新代币,只是把资产从一条链挪到另一条链。
第二,供应量的变化不同。前者目标链的总供应增加,后者不增加。这会影响代币的经济模型和记账口径。
第三,风险点不同。前者的核心风险在”铸造权”——谁能调用铸币函数,谁就能凭空发票;后者的核心风险在”释放权”和”库存”——谁能批准释放,金库够不够。
共同点是:两者都需要一个”信使”告诉另一端发生了什么。这个信使,就是验证层。
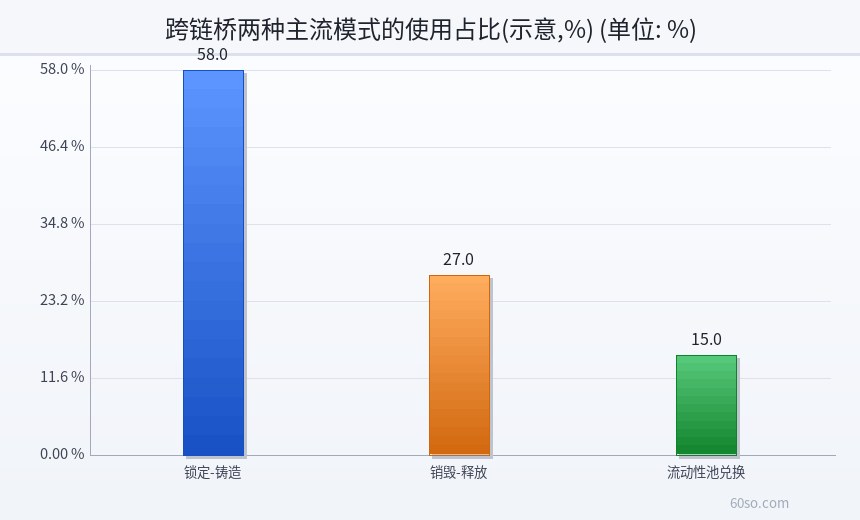
上图是跨链桥三种模式的使用占比示意:锁定-铸造占一半以上,销毁-释放次之,流动性池兑换型最少。比例只是大致分布,重点在于理解每种模式各自的信任假设。
流动性池型桥:不发票,直接换
第三种模式更像”两岛之间的兑换店”。
桥在两条链上各放一个资金池,用户把 A 链的币放进池子,桥从 B 链的池子里给你等值的币。没有映射代币,也没有锁仓凭证,本质是一次跨链兑换。
优点是体验好、到账快,不用等验证确认。缺点是资金效率低,两条链都要备足库存,池子不平衡时滑点很大,甚至无法兑换。
它的风险也更集中:池子本身就是目标。攻击者不需要伪造消息,只要找到合约漏洞或者价格操纵的空间,就能把池子掏空。所以这类桥的代码审计和监控要求非常高。
为什么桥是最容易被盗的赛道
把前面三种模式放在一起看,答案很清楚:桥把太多东西集中在一个点上。
第一,托管集中。锁定-铸造模式下,跨链资产都锁在少数几个合约里,形成一个大金库。攻破一次,损失是全部,而不是单个用户。
第二,验证层复杂。桥需要判断”源链上那笔交易真的发生了”,这涉及轻客户端、多签、预言机、中继者等多种方案。每一种都有各自的失效模式,组合起来攻击面更大。
第三,代码面大。一条桥往往要支持多条链、多种资产、多个版本的合约,代码量远超单个 DeFi 协议。代码越多,漏洞概率越高。
历史教训也印证了这一点:大额被盗多数不是出在资产合约本身,而是出在验证层——私钥被控、多签被攻破、验证节点作恶、消息被伪造。换句话说,桥不是被”偷了钱”,而是被”骗着签了字”。
用户怎么降低风险
完全规避不现实,但可以把风险压到可接受范围。
第一,小额测试。第一次用某条桥,先转一笔很小的金额,确认两端到账正常,再考虑大额。这一步能过滤掉大部分配置错误和前端钓鱼。
第二,核对合约地址。从官方文档进,不要从搜索结果或社群链接进。跨链桥是钓鱼重灾区,假站点可以做到像素级相似。
第三,看清授权内容。有些桥要求无限授权,授权对象若是可升级合约,风险更高。能用有限额度就用有限额度。
第四,不要碰陌生空投链接。”领取跨链空投””连接钱包签个名”是最常见的钓鱼剧本,签名一旦给出,资产可能被直接转走。
第五,分散。不要把所有跨链需求押在一条桥上,也不要在单次操作里转移全部资产。
上图把锁定-铸造和销毁-释放画成对称的两组箭头:一侧锁仓、另一侧铸币,反向则是销毁、释放。它想强调两种模式的镜像关系,以及中间那个”验证”环节才是真正的枢纽。
几个常见误解
第一个误解:跨链等于无信任。不是。跨链恰恰把信任从两条链各自的共识,转移到桥的验证机制上。你不再信任矿工,而是信任多签持有人、中继者或预言机。
第二个误解:有审计就安全。审计能查代码漏洞,查不出验证层激励是否合理,也查不出私钥管理是否规范。很多出事的桥都做过审计。
第三个误解:到账快就是好桥。到账快往往意味着确认环节少、信任假设强。速度和安全在跨链里通常是反向关系。
第四个误解:小额没问题,大额也不会有问题。恰恰相反,很多桥对小额交易处理正常,对大额交易有隐藏的限额和延迟,真到你转大钱时才发现取不出来。
风险提示
本文只讲原理,不涉及任何具体项目推荐,也不构成投资建议。
第一,跨链桥是攻击高发领域,历史大额损失多集中在验证层和私钥管理环节,不存在绝对安全的桥。第二,跨链操作不可逆,转错地址、选错链、授权给假合约,资产通常无法追回。第三,DeFi 存在合约漏洞、清算连锁和流动性枯竭等风险,跨链之后风险不会消失,只是换个地方。第四,在中国大陆,虚拟货币相关业务活动属于非法金融活动,境内用户参与不受法律保护。
理解原理不能让你免于亏损,但至少能让你知道在信任谁。
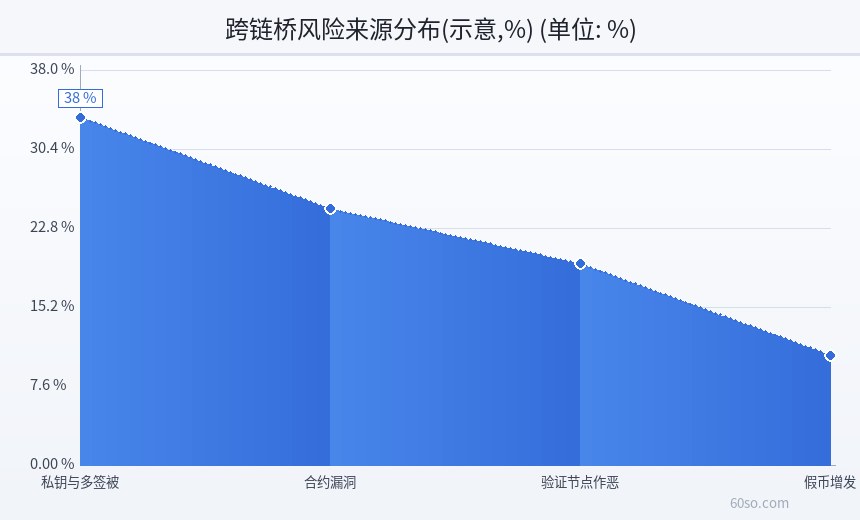
上图是跨链桥风险来源的分布示意:私钥与多签被攻破占比最高,合约漏洞次之,验证节点作恶再次。它对应的正是本文的判断——桥的要害在验证层,不在桥面。