
跨链桥是加密世界里唯一一类”设计上就必须持有别人资产”的基础设施。你在 A 链锁一个币,在 B 链拿到一张凭证,这中间有个东西必须保管那把锁的钥匙——它可能是多签、可能是轻客户端、可能是一组验证者。桥的安全性,本质就是这把钥匙的安全性。看清这一点,四类桥的差异和那几次事故就都能串起来。
上图把桥画成连接两座岛的通路,中间有一道裂缝。裂缝不是意外,是结构性的。
桥的本质:把信任从一条链搬到另一条链
每条链只能验证自己的状态。A 链不知道 B 链发生了什么,所以跨链必须引入一个”观察者”:它读取 A 链的锁定事件,然后在 B 链上执行铸造或释放。
这个观察者就是信任的集中点。它可以是智能合约 + 轻客户端(信任数学),可以是一组多签验证者(信任人),也可以是一个中心化机构(信任公司)。三类设计的安全上限完全不同,而大多数事故都发生在”看起来是第一种、实际是第二种”的桥上。
类型一:原生资产桥
原生桥由链的官方团队维护,比如以太坊官方的存款合约,或者某些 Layer2 的官方跨链通道。它的特点是:不引入额外的验证者集合,安全性等同于底层链本身;资产不产生映射版本,你桥过去的就是原生资产。
代价是慢、贵、功能少。官方桥通常要等挑战期( optimistic rollup 常见七天),也不支持复杂的跨链消息。安全换来的就是这些不便。
类型二:锁定-铸造桥(事故重灾区)
这是最常见、也最容易出事的一类。机制是:在源链锁定资产,在目标链铸造等量的映射币(wrapped token);反向操作时销毁映射币、解锁原生资产。
问题在于,锁定的那部分资产集中在一个合约或一组验证者手里。攻击者只要拿到钥匙,就能无限铸造映射币,然后把它们卖掉。
Ronin 桥(2022 年 3 月,约 6.24 亿美元)、Wormhole(2022 年 2 月,约 3.26 亿美元)、Nomad(2022 年 8 月,约 1.9 亿美元)、Harmony Horizon(2022 年 6 月,约 1 亿美元),四起事故全部属于这一类。损失的规模不是巧合——锁仓越大的桥,越值得攻击。
类型三:流动性网桥
这类桥不做锁定-铸造,而是在两边都备有资金池,用户在一侧存入、另一侧取出,靠做市商维持平衡。代表是某些聚合型跨链协议。
它的安全性略好于锁定-铸造桥,因为没有”一把钥匙能开全部”的合约。但风险转移到了别处:流动性池可能被抽干,做市商可能跑路,跨链消息的验证依然依赖一组中继者。
流动性网桥的另一个隐患是定价。两个池子的汇率由算法维持,一旦某侧被大量单边兑换,滑点会迅速放大,用户实际拿到的远少于预期。
类型四:中心化托管桥
交易所的充值提现,本质就是一座中心化桥:你把币打进交易所的地址,交易所在另一条链上给你记账。它的体验最好,速度最快,费用最低。
安全性完全取决于这家机构的信用与风控。Mt.Gox、FTX 的教训说明,这类风险不是理论上的——一旦机构挪用或破产,用户的资产就是普通债权,排队等着分剩余财产。
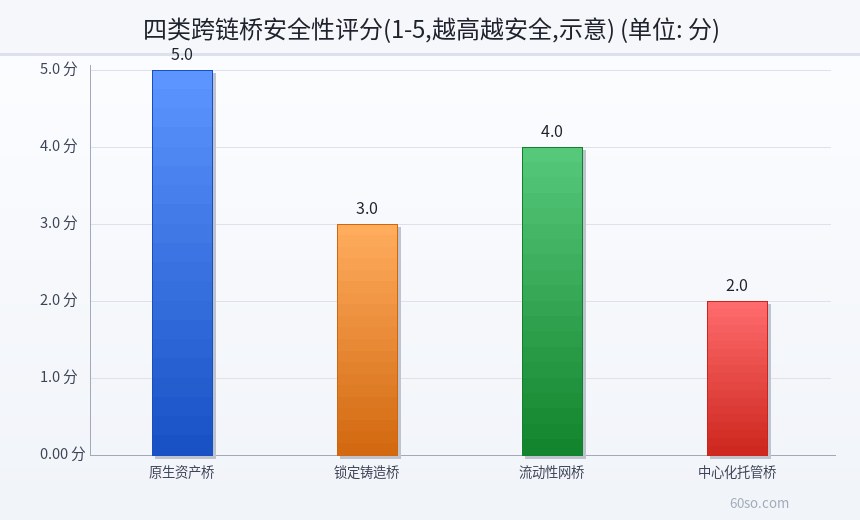
上图把四类桥的安全性按 1 到 5 打分。原生桥最高,中心化托管最低——分数差在”钥匙在谁手里”。
四次事故的共同点
把四起事故摊开看,共性很清楚。
第一,都是权限问题,不是密码学被攻破。Ronin 是五个验证者密钥中的四个被拿下,Wormhole 是签名验证逻辑存在缺陷,Nomad 是一次升级把验证条件设成了”永远为真”。
第二,都发生在 2022 年。那一年跨链桥锁仓规模处于峰值,攻击的期望收益最高。
第三,事后都没有完整的追回。Ronin 靠交易所配合与攻击者”归还”追回了一部分,Wormhole 靠 Jump 自掏腰包补上缺口,Nomad 的资产被大量”白帽”和套利者分食,普通用户拿到的是按比例分配。
2023 年的 Multichain 是另一种剧本。它没有被攻破,而是团队负责人失联、跨链服务停止运行,用户锁在合约里的资产无法取回。
这类事件提醒一件事:桥的风险不只有”被黑客偷”,还有”运营方跑掉”。前者可以靠审计降低,后者只能靠尽调——团队是谁、资金谁管、有没有多签、升级权限在谁手上。
一个具体的判断方法:去看桥的治理合约,谁能暂停、谁能升级、谁能改费率。如果这三个权限集中在一个地址,且那个地址背后是匿名团队,这座桥的风险等级就应该按最高算。
上图把四类桥并排摆开:原生、锁定铸造、流动性网、中心化托管。越靠右,越依赖”人”而不是”代码”。
判断一座桥是否值得用
按重要性排,先看锁仓规模:太小容易被抽干,太大容易被盯上,中间区间相对合理。
再看验证者结构:几个签名、由谁运行、是否需要多家独立机构。三选二的多签和七选五的多签,安全等级差一个量级。
然后看代码:有没有第三方审计、审计报告是否公开、升级是否有时锁。
最后看历史:有没有出过事故、事故后怎么处理。出过事但公开复盘并改了架构的,比从没出过事但从不披露的,反而更可信。
一个被低估的替代方案
如果只是想把资产从一条链挪到另一条链,在允许此类业务的司法辖区,走持牌交易所中转往往比自建跨链更稳:虽然要多两步、要 KYC、要付两次手续费,但它把”跨链”这个高风险动作,换成了两家机构之间的记账。
代价是隐私和效率,收益是事故概率大幅下降。对不熟悉合约交互的人来说,这笔交换通常是划算的。需要说清楚的是,境内居民参与虚拟货币交易本身就不受法律保护,这里比较的只是技术风险,不是合规路径。
风险提示
第一,境内虚拟货币相关业务活动属于非法金融活动。2021 年 9 月 24 日十部委通知明确,虚拟货币相关业务活动属于非法金融活动,参与交易炒作不受法律保护,本文不构成投资建议。
第二,跨链桥的智能合约风险无法通过”审计过”完全排除,四起重大事故中有多起发生在已审计的合约上。
第三,桥接资产(wrapped token)不是原生资产,发行方违约时可能一文不值,持有前要清楚自己拿的是什么。
第四,中心化托管桥把风险转成了机构信用风险,机构破产时用户属于普通债权人,清偿顺序靠后。
第五,本文所列事故金额与时间来自公开报道,统计口径可能存在差异,仅作量级参考。
最后把四起事故的损失放在一张图上:Ronin 6.24 亿、Wormhole 3.26 亿、Nomad 1.9 亿、Harmony 1 亿,单位都是美元。它们不是四家倒霉的公司,而是同一类结构缺陷的四次演示。
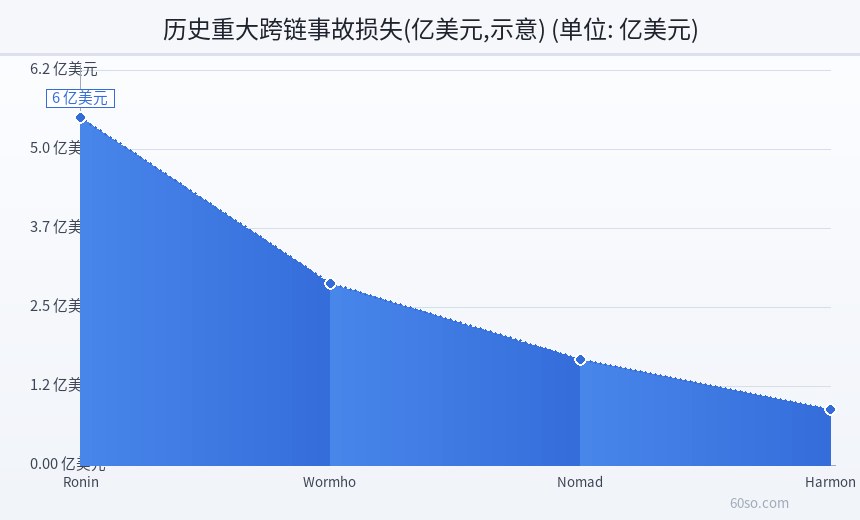
上图按金额排开四起事故,合计超过 12 亿美元。规模排第一的 Ronin,问题出在五个验证者密钥被拿下四个——技术没输,运维输了。