10月21日,有报道披露了一件让所有DeFi用户都不太舒服的事:Drift攻击者把价值约1.09亿美元的以太坊,在两天内分批转进了Tornado Cash。这不是一笔普通的洗钱,而是一次相当标准的离场操作——先拆分、再混币、最后消失在链上。最难受的地方在于:钱还在链上跑,你却几乎拿不回来。这篇文章讲清楚三件事:钱是怎么走的、为什么难追、以及还剩哪些办法。
一、两天1.09亿美元,这笔钱是怎么走的
先说量级。1.09亿美元换成以太坊,按10月21日晚间2,471.88美元的报价,大概是四万多枚ETH。这个体量不可能一次转完,因为任何一次大额转账都会立刻被监控系统标记,交易所也会同步拉黑地址。
所以攻击者的做法是老套路:分散到大量中间地址,每个地址停留很短时间,再以较小的金额分批进混币池。整个过程压在48小时内,目的很明确——抢在项目方完成取证、执法机构发出冻结令、交易所更新黑名单之前,把资金的“身份”洗掉。
这里有个细节值得注意:以太坊的转账是公开的,每一步都能看到。攻击者并不指望“藏起来”,他们只需要“混进去”。这两件事的难度差得很远。
从数据上看,Drift这一笔在2026年并不算最大的单体事件,但它有一个特点:资金处置速度极快。很多被盗项目是在几周甚至几个月后才看到资金异动,而这次是两天内就完成了主要清洗。这说明攻击者对混币通道非常熟悉,很可能提前做好了地址准备。
另一个变化是,攻击得手后的第一件事往往不是转移,而是观望:看项目方反应速度、看交易所是否拉黑。这48小时既是攻击者的窗口,也是防守方唯一能扳回一点的机会。
二、Tornado Cash为什么是追踪者的噩梦
Tornado Cash的逻辑不复杂:很多人把ETH存进同一个池子,然后从池子里提出等额的ETH,但提款地址和存款地址之间没有直接关联。你只能看到“有人存了”和“有人取了”,却无法证明谁对应谁。
对追踪者来说,这制造了一个数学上的模糊地带。如果池子里只有两个人,那配对概率是50%;如果池子里有几千人,配对的难度就指数级上升。执法机构能做的,往往是通过存取时间、金额尾数、gas价格这些“元数据”去做概率推断,但这种证据在法庭上很难单独成立。
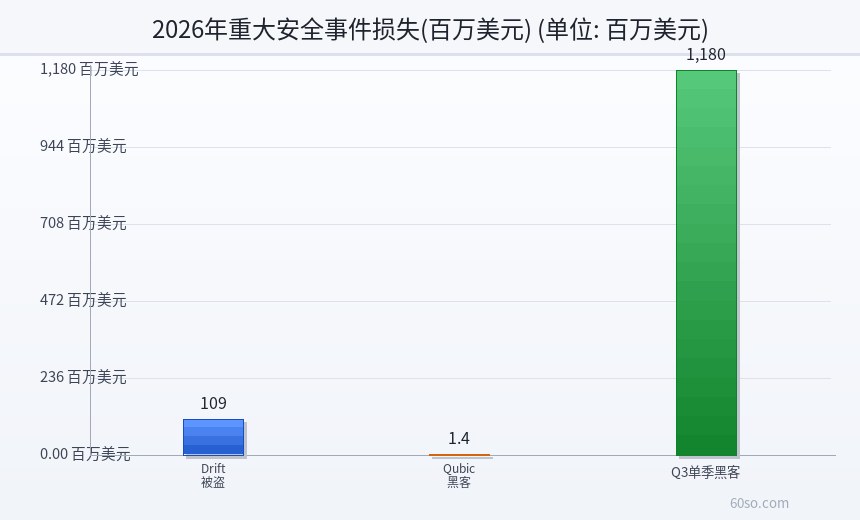
下面这张图把2026年几起事件的损失量级放在一起对比:Drift约1.09亿美元,Qubic约140万美元,而整个第三季度的行业黑客损失约11.8亿美元。单个案子看起来触目惊心,放在全行业的盘子里又只是一部分。
这也是为什么混币器一直处在监管的靶心上。它本身是一项隐私技术,但客观上成了盗赃资金的主要出口。每一次大案之后,都会有一轮针对混币服务的收紧,可只要链上还有隐私需求,这类工具就会以新的形式出现。
三、被盗资金还能追回吗
直接回答:能,但概率不高,而且高度依赖时间。
第一种情形是“抢在转移前”。如果项目方在攻击发生后几小时内发现,并且能联系到主要交易所和稳定币发行方,把相关地址拉黑,那么还留在链上、尚未进入混币池的部分有可能被冻结。这也是为什么安全团队总在强调“黄金一小时”。
第二种情形是“混币后仍被抓到端点”。资金最终要落地——换成法币、买房、买车、支付服务器账单。只要它碰到受监管的交易所,KYC信息就会留下痕迹。历史上不少案子是靠“出口端”破的,而不是靠链上破解。
第三种情形是“链上协商”。部分攻击者会通过链上消息谈条件,退一部分换取不追责。这种做法在业内争议很大,但对小项目来说,往往比走法律程序更现实。
这里还要区分两种“追回”。一种是资产原路返回,这种情况极少;另一种是攻击者被抓获后,通过司法程序拍卖或赔偿,周期往往以年计,而且要先证明资产归属。对普通用户来说,后者的实际到手比例通常很低。
残酷的地方在于,进了Tornado Cash之后,追回的主动权基本不在受害者手上。你能做的只有配合、等待,以及希望某个国家的执法机构愿意投入资源。
四、Drift这类协议该补什么课
第一是监控。不是等出事再看链上,而是要对异常提款、治理权限变更、预言机价格偏移设置实时告警。很多攻击在得手前会有试探性交易,这些信号经常被忽略。
第二是限额。金库类的合约应该设置单笔和单日提款上限,尤其是没有时间锁的权限。这一条不高级,但能显著降低单次损失。
第三是应急响应。出事之后谁有权暂停合约、谁能联系交易所、谁负责对外沟通,这些要提前写进预案。临时开会讨论,资金早就走了。
第四是保险与储备。链上保险的覆盖率目前仍然有限,赔付条件也苛刻。对协议来说,自留一笔风险准备金,比事后发治理提案众筹要靠谱。
第五是披露。出事之后最伤信任的不是损失金额,而是信息不透明。多久发一次进展、资金流向查到哪一步、赔付方案怎么定,这些如果一开始就说清楚,社区情绪会稳定很多。反过来,沉默两周再发一条“正在调查”,基本等于把用户推向撤资。
还有一点常被忽视:权限设计要从“方便”转向“麻烦”。多签、时间锁、分级审批都会降低日常运营效率,但攻击者最怕的恰恰是这些麻烦。行业里真正没出过大事故的协议,往往不是技术最先进的,而是把权限管得最死的。
五、普通用户能做什么
你大概率不会遇到1亿美元级别的攻击,但小规模的损失每天都在发生。
第一,别把全部资产放在一个协议里。分散不是为了收益,是为了在某个协议出事时不至于归零。
第二,关注协议的权限结构。谁能升级合约、谁能动金库、有没有时间锁,这些信息通常在文档里写着,只是没人看。
第三,学会看地址。授权(approve)是最大的风险来源之一,定期清理不用的授权,比装十个安全插件都管用。
第四,留意项目的应急速度。同样是被盗,有的团队几小时内就完成地址标记并联合交易所拉黑,有的拖了一周还在发推。这个差异直接决定了最后能追回多少。
第五,接受一个事实:链上没有客服。转账一旦确认,没有任何机构能帮你撤回。所谓“追回”,本质上是找到愿意帮你的人,而不是按下撤销键。
第六,别相信“百分百追回”的服务。这类广告在每次大案之后都会冒出来,收一笔前期费用,然后消失。真有能力追资金的人,不需要先收你的钱。
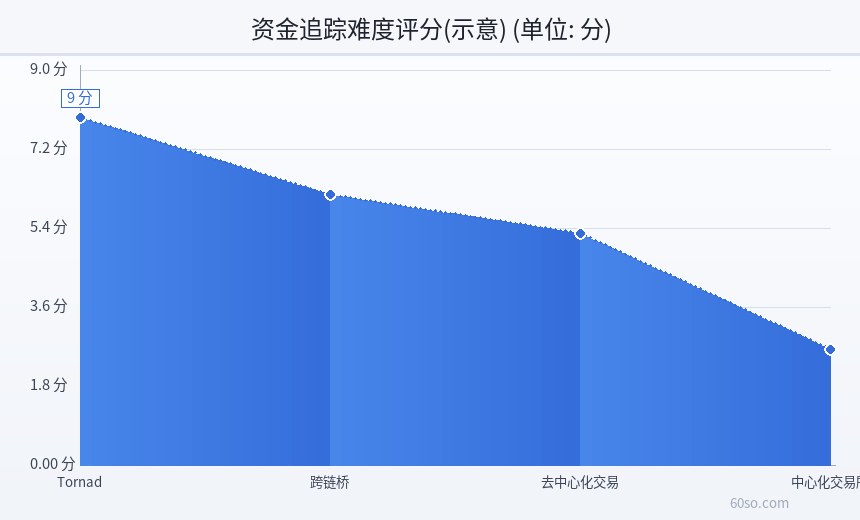
下图是不同路径的资金追踪难度示意。混币服务得分最高,中心化交易所最低——这也解释了为什么执法机构总盯着交易所的合规口子。
风险提示
本文只做信息梳理,不构成投资建议。Drift事件的具体损失认定、资金流向细节以项目方和执法机构的正式披露为准,本文引用的金额为公开报道口径,可能随调查进展调整。DeFi协议存在智能合约漏洞、私钥泄漏、治理攻击等多重风险,任何参与都可能导致本金全部损失。请勿尝试使用混币工具处理来源不明的资产,这在多数司法辖区可能构成违法。本文提到的追踪难度评分为示意,不代表任何具体案件的侦查结论,也不构成对任何个人或机构的指控。