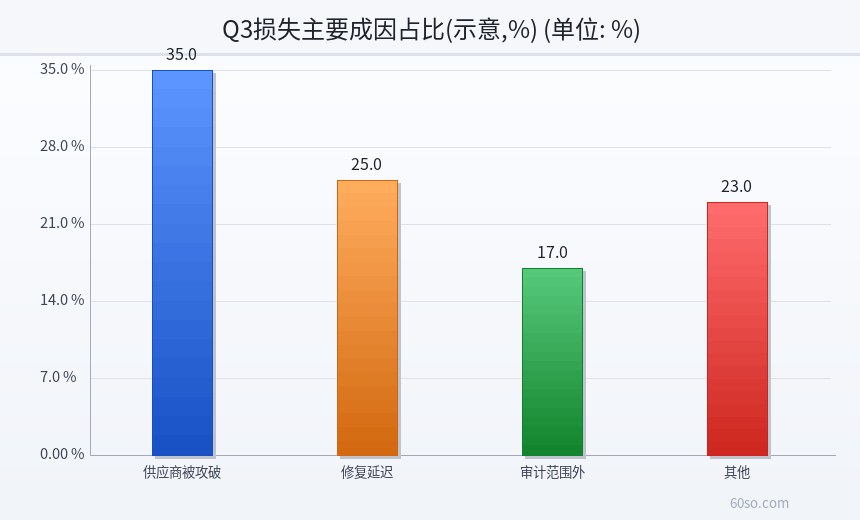
2026年第三季度,加密行业被黑客偷走的钱又创了新高。安全公司Hacken的数据显示,Q3加密攻击造成的损失达到11.8亿美元。更扎心的是,Hacken发现77%的损失涉及三类问题:供应商被攻破、修复延迟、以及不在最新安全审计范围内的系统。换句话说,很多项目不是没做审计,而是审计没覆盖真正出事的地方。这篇文章把Q3的安全形势、审计为什么失效、以及普通用户怎么自保讲清楚。
Q3到底发生了什么
11.8亿美元不是一个小数目。它相当于很多中型公链一整年的生态收入,也相当于不少项目全部的融资额。更值得关注的是损失的结构:不是单一的“合约写错了”,而是供应链、运维、审计范围等多重问题叠加。
Hacken的结论很直接:77%的损失和“供应商被攻破、修复延迟、系统不在最新审计范围”有关。翻译成大白话就是:代码可能没问题,但给你提供服务的第三方出事了;或者漏洞早就发现了,但补丁迟迟没打;或者你审计的是A合约,攻击者打的是B系统。
10月以来的几个案例也能印证这个趋势。Qubic链因为弱助记词被攻击,1,400个钱包被盗,项目方不得不冻结链来应对;Cysic跨链桥因为消息处理漏洞被非法增发1,000万枚CYS,虽然项目方说主网没受影响,但桥的信任已经受损。这些事件说明,攻击者的目标正在从“智能合约”扩展到“人、权限、供应链”。
为什么审计没挡住攻击
第一个原因,审计是“时点检查”,不是“持续监控”。审计公司在某个时间点检查代码,给出报告,然后项目方可能继续改代码、加功能、换依赖。审计报告只对当时的版本有效,后续的改动不在覆盖范围内。很多项目拿旧报告当宣传材料,实际上代码已经面目全非。
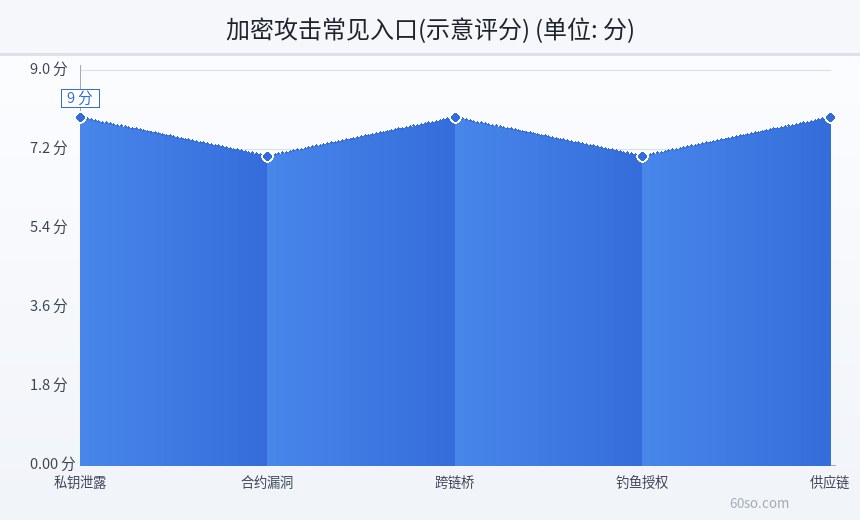
第二个原因,审计范围有限。一个DeFi项目可能涉及合约、前端、后端、预言机、跨链桥、多签钱包等多个组件。审计通常只覆盖核心合约,周边的运维系统、密钥管理、第三方服务往往被忽略。攻击者不需要攻破最坚固的城堡,只需要找到没锁的侧门。
第三个原因,供应链攻击。攻击者不去找项目代码的漏洞,而是攻破项目使用的第三方工具、云服务、npm包、DNS、甚至开发者的电脑。这类攻击防不胜防,因为项目方无法完全控制供应链的每一个环节。
第四个原因,修复延迟。有些漏洞在审计或漏洞赏金中被发现,但项目方因为排期、成本、兼容性等原因迟迟不打补丁。攻击者正好利用这个窗口期下手。Hacken把“修复延迟”列为77%损失的一部分,说明这不是个别现象。
第五个原因,权限过于集中。很多项目用多签钱包管理资金,但多签的私钥由少数人掌握,或者签名流程有漏洞。一旦私钥泄露、签名人被钓鱼,资金就会被转走。审计很少深入检查“人”的环节。
普通用户怎么自保
第一,不要把所有资产放在一个协议里。分散是唯一免费的午餐。把稳定币、主流币、理财仓位分开,避免一个项目出事就全军覆没。
第二,关注项目的安全动态。不是看它有没有审计报告,而是看它最近有没有修漏洞、有没有异常转账、有没有社区预警。审计报告只能证明过去,安全动态才能反映现在。
第三,谨慎授权。DeFi交互时,不要给无限授权;用完及时取消。钓鱼网站最喜欢诱导用户签“无限授权”,一旦签了,资产可能被全部转走。
第四,保护私钥和助记词。Qubic的案例再次证明,弱助记词是致命伤。不要用生日、手机号、简单单词做助记词;不要截图、不要存云盘、不要发给任何人。硬件钱包也要从官方渠道购买,避免买到被动手脚的设备。
第五,跨链桥能不用就不用。跨链桥是黑客的重灾区,Q3的Cysic事件只是最新一例。如果必须跨链,优先选择经过长时间验证、TVL大、审计透明的桥,并且不要一次性跨太大金额。
项目方应该做什么
第一,把审计当成起点,不是终点。上线前审计,上线后持续监控;每次重大升级都重新审计;审计报告要公开范围、版本和已知限制。
第二,建立漏洞赏金和应急响应机制。发现漏洞后,能不能在几小时内修复,比有没有审计更能决定损失大小。
第三,做好供应链安全。对第三方依赖做版本锁定、完整性校验、权限最小化;对云服务、DNS、代码仓库开启多因素认证。
第四,分散权限。多签的签名人不要集中在一小群人,签名设备要隔离,流程要留痕。大额转账设置时间锁和人工复核。
第五,透明披露。出事之后,及时公布原因、影响范围、追回进展。隐瞒只会让信任崩塌得更快。
11.8亿美元意味着什么
对行业来说,这个数字最直接的影响是信任成本上升。机构资金在配置DeFi之前,会要求更严格的安全审计、保险和托管方案。没有这些,资金宁愿留在国债和货币基金里。安全不再是“加分项”,而是“入场券”。
对项目方来说,安全预算会继续增加。过去很多项目把审计当成一次性支出,现在需要建立持续的安全团队、监控系统和应急基金。这对小团队是不小的负担,也可能加速行业整合——安全能力强的项目会获得更多TVL,弱的项目会被淘汰。
对普通用户来说,最重要的认知是:没有绝对安全的协议。审计、保险、多签、时间锁,都只能降低风险,不能消除风险。你能做的,是控制单点暴露,不把全部身家押在一个协议上。
Q4要盯哪些风险
第一,跨链桥。Q3的Cysic事件说明,桥仍然是高风险区。Q4如果有新桥上线或旧桥升级,要特别小心。
第二,密钥管理。Qubic的弱助记词事件不是孤例。很多项目的多签私钥、部署密钥、云服务凭证,管理并不规范。一旦泄露,损失可能是数亿美元。
第三,第三方服务。预言机、RPC、前端托管、DNS,这些“看不见的基础设施”最容易出事。项目方需要做供应链安全评估,用户也要警惕钓鱼网站。
第四,审计范围。看到“已审计”三个字,先看审计报告覆盖了什么、什么时候审的、有没有后续升级。审计报告不是免死金牌。
监管会怎么跟进
Q3的损失规模,已经引起监管注意。欧盟MiCA、美国SEC、香港金管局都在加强对加密服务商的安全要求。未来可能出现的趋势包括:强制安全审计、事件披露时限、托管隔离、保险要求。
对行业来说,监管收紧短期会增加成本,但长期是好事。没有安全底线的市场,机构资金不敢进来。对普通用户来说,监管只能提供底线保护,真正的安全还是要靠自己。
本文数据来自2026年10月19日公开报道及Hacken报告,具体事件细节以项目方和执法机构披露为准。文中观点只做信息分析,不构成投资建议。加密资产风险极高,请谨慎参与。