“去中心化钱包分为哪两种类型”这个问题,答案取决于按什么标准分。按私钥是否接触网络,分为冷钱包和热钱包;按谁掌握私钥,分为自托管钱包和托管钱包。两套分法经常被混着说,导致新手越看越糊涂。这篇把两条线索分开讲清,再说明每种形态适合谁、备份要注意什么。
两套分法,别混在一起
第一套是冷热之分,看私钥存放的设备是否联网:离线叫冷钱包,在线叫热钱包。第二套是托管之分,看私钥由谁控制:自己拿着叫自托管,平台替你拿着叫托管,交易所账户就是典型的托管形态。两套标准交叉起来才有意义:交易所账户是“热+托管”,硬件钱包是“冷+自托管”,手机 App 是“热+自托管”。很多人争论“交易所算不算钱包”,本质是把两套标准搅在了一起。严格说,交易所账户不是钱包,你拥有的是对平台的债权,而不是链上资产的控制权。还有个判断技巧:问自己“如果平台明天倒闭,我的币还在不在”,答案是否定,就说明是托管。这条测试比任何名词都直观。
热钱包之一:手机 App
手机钱包是最普及的形态,下载 App、创建钱包、抄下助记词,几分钟就能用。它的私钥加密后存在手机本地,转账时在本地签名,方便随时扫码、支付、连接各类应用。风险也很直接:手机丢失、系统被植入恶意软件、点了钓鱼链接、把助记词截图存相册,任何一种都可能导致资产被转走。适合放日常交互的小额资产,比如几百到几千元等值的币。使用时建议开启 App 密码和生物识别,别在 Root 或越狱的设备上管理资产。另外,别把钱包 App 和交易 App 装在同一台常用手机上,减少同时暴露的概率;小额也别用同一个助记词管所有链。
热钱包之二:浏览器插件和网页钱包
插件钱包是桌面端 DeFi 和 NFT 用户的主力工具,安装后在浏览器里弹出小窗口完成签名,交互效率最高。它的私钥保存在浏览器扩展的本地存储里,方便的同时也意味着攻击面更大:伪造的插件、假冒的官网、恶意授权,都是常见套路。网页钱包则是打开网页即用,私钥可能在本地生成也可能由服务方托管,用之前一定要搞清楚是哪一种。判断方法很简单:断网后还能不能签名?能,就是本地持钥;不能,就是把钥匙交给了别人。习惯上可以给浏览器单独建一个配置文件,只装钱包插件;授权之后定期清理,插件更新也要手动确认来源。
冷钱包之一:硬件钱包
硬件钱包是一个专门的小设备,私钥在设备内生成、永不导出,签名在设备内完成,电脑只负责把待签内容传进去。它的价值在于把“私钥永不触网”变成了物理隔离,即使电脑中了木马,攻击者也拿不到私钥,最多诱导你签一笔你不想要的交易。所以硬件钱包也要看屏幕:签名前核对收款地址和金额,不核对就等于把安全性浪费了。购买必须走官方渠道,二手设备、来路不明的固件、别人代买的“全新机”,都存在被预置的风险。另外,助记词只在初始化时出现一次,之后永远不该再显示在屏幕上;固件只通过官方软件更新,转入大额前先小额测试。
冷钱包之二:纸钱包和离线设备
纸钱包是把私钥或助记词打印、手写在纸上,完全离线保存。它成本几乎为零,但缺点明显:纸张怕水怕火怕丢,且一旦需要动用,往往要把私钥输入联网设备,安全性在那一刻被打破。更实用的替代是“离线设备”:一台永久断网的旧手机,装上钱包 App 生成地址,只用来接收和冷签名,联网手机只负责广播。这类方案适合有一定动手能力的人,普通用户用硬件钱包更省心。无论哪种,助记词都要做两处以上物理备份。如果一定要用纸钱包,建议只当长期储蓄,且把私钥分成两段分别存放;但分段会增加抄错风险,普通人不如直接买硬件钱包。
多签和合约钱包算哪一类
多签钱包要求多个私钥中的若干个共同签名才能转账,比如 2/3 多签:三把钥匙,任意两把即可动用资金。它属于自托管,但把“单点失守”变成了“多点共识”,适合团队金库、家庭共同管理和大额长期持仓。智能合约钱包则是用代码实现社交恢复、限额、白名单等规则,私钥丢了可以通过预设的守护人恢复。两者都提高了容错,代价是配置复杂、依赖合约安全,交互成本也更高。需要注意的是,多签合约本身也可能有漏洞,选成熟方案比追新更重要;小团队用 2/3 已经够用,但别把三把钥匙放在同一台设备上。
这张图把冷热与托管两套标准交叉成四象限,标出手机钱包、插件、硬件钱包、交易所账户各自落在哪一格。
怎么判断自己该用哪种
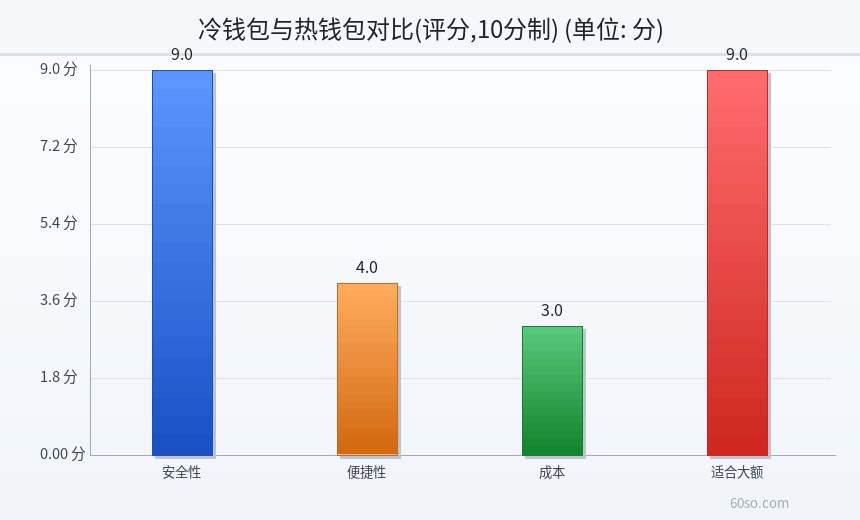
一个实用的判断顺序:先看金额,再看频率,最后看技术能力。金额小、天天要用,用手机热钱包;金额大、几个月不动,用硬件钱包;需要和家人或同事共同管理,用多签;完全不想碰私钥,就用交易所,但要接受平台风险。多数人不需要二选一,而是组合:热钱包放零花,冷钱包放储蓄,交易所只留准备交易的资金。把资产按用途分区,比纠结“哪个钱包最好”更有意义。还有个容易忽略的维度:继承。如果意外发生,家人能否按你留下的说明取回资产?提前写一份不含私钥的说明书,能省掉很多麻烦。
备份与恢复:真正的分水岭
钱包好不好,最后都落在“能不能恢复”上。助记词要手写在纸上或金属板上,放两个不同的物理位置,做到防火防水防丢。不要拍照、不要存网盘、不要发聊天工具、不要输入任何网站——包括看起来很像官方的“助记词验证”页面,那是最经典的钓鱼。备份完成后要做一次恢复测试:用备份在一个新设备或新 App 里恢复,确认地址一致、资产可见。没测试过的备份,只能算“可能有效”。备份材料上不要写“这是比特币助记词”之类的字样,减少被顺走的风险;金属板适合长期保存,但买之前确认它真的防火。
四个常见误区
第一,把交易所账户当钱包,以为币在自己手里。第二,以为钱包有“客服找回”,丢了助记词就四处求助,正好撞上骗子。第三,把助记词抄在手机备忘录里,觉得加密了就安全。第四,只备份一份,放在同一个房间,一场火灾就全部归零。还有一个隐蔽的误区:用同一个助记词导入十几个来路不明的 App,每多装一个,泄露面就大一分。顺便说一句,任何要求你“验证钱包”的客服都是假的,正规钱包不会主动联系用户,社群里的空投链接一律先当骗局处理。
一张简单的自检表
问自己四个问题:我的助记词有没有以任何形式存在联网设备上?我能不能在半小时内恢复全部资产?我的大额资产是否放在从不随便连接网站的钱包里?我是否定期检查和取消可疑授权?四个都能答“是”,说明基本合格;有一个答不上来,就该动手整理。钱包安全没有一劳永逸,只有持续的小心。整理时列一张表,写清每个钱包的用途、金额区间和备份位置,别只靠记忆;每半年复查一次,比出事后再补救便宜得多。
风险提示
去中心化钱包意味着资产自持,也意味着责任自负。助记词或私钥丢失、泄露、抄错,资产可能永久无法找回;钓鱼网站、假 App、恶意授权是主要失窃途径;不同公链的地址格式与网络必须匹配,转错链可能造成损失。本文仅为概念科普,不构成投资建议。使用前请小额测试并验证备份,切勿把生活必需资金投入其中。