“钱包”这个词被用得太宽:交易所里的账户叫钱包,手机 App 叫钱包,团队金库也叫钱包。它们的安全模型完全不同。这篇按“谁掌握私钥”这条线,把托管、非托管、多签、MPC 四类讲清楚,再给一张四维对比表——不用表格,用文字说。
选错类型,比选错产品更致命。
上图是四个钱包并排:银行金库、家用保险箱、三把钥匙、分散的碎片。它们对应四种不同的信任结构。
先看一条线:私钥在谁手里
所有钱包分类,最后都归到一个问题:签名的时候,私钥在哪、由谁控制。私钥在平台服务器上,是托管;在你自己的设备上,是非托管;拆成多份、需要多方协作才能签,是多签或 MPC。这条线定了,安全模型基本就定了。
托管钱包:私钥在平台
你在交易所注册,拿到账号密码,资产记在平台的账本上。私钥由平台统一管理,你看到的是余额,不是链上地址的控制权。
优点是便利:忘记密码能找回,转错能找客服,出入金有现成通道,不用自己保管 12 个单词。
缺点是风险集中。平台被盗、挪用、挤兑、被监管冻结,你的资产都会受影响。而且你拥有的不是资产本身,而是平台对你的负债——这一点在极端行情下会变得非常具体:提现排队的时候,你才知道自己排在第几层。
历史上那些最严重的事故,大多出在托管环节:不是密码学被攻破,而是人把客户的资产挪走了。2022 年 FTX 事件之后,行业才开始普遍要求储备证明(PoR),但它只覆盖部分资产,也证明不了“没有同时把币借出去”。
非托管钱包:自持的代价
助记词在你手里,私钥在你设备上签名,平台不参与。资产的控制权完整地归你。
优点是没有对手方风险:没人能冻结你的资产,也没有“平台跑路”这回事。
代价是全部责任转移给你。助记词丢了,资产永久锁死;助记词泄露,资产瞬间被转走;设备中招,签名被劫持。没有客服,没有申诉,没有“找回密码”。
所以“非托管更安全”这句话只说对了一半:它更抗平台风险,但更不抗个人失误。对大多数普通用户来说,个人失误的概率远高于平台倒闭的概率。
还有一个容易被忽略的差异:非托管钱包的“余额”是链上查出来的,断网时可能显示不出来;托管钱包的余额是数据库里的数字,永远“看得到”。前者是真相,后者是账本——两者不是一回事。
多签:m-of-n 把钥匙分开
多签(multisig)是把控制权拆成 n 把钥匙,需要其中 m 把同时签名,交易才生效。常见配置是 2/3、3/5。
它的价值在于消除单点。一个人被钓鱼、一台设备被黑、一个合伙人跑路,都不足以转走资产。企业金库、DAO 国库、联合托管,用的都是这套。
代价是流程变重:每笔交易要协调多个签名人,任何一个人失联都可能导致资产动不了。所以多签的“安全”是用“可用性”换来的。
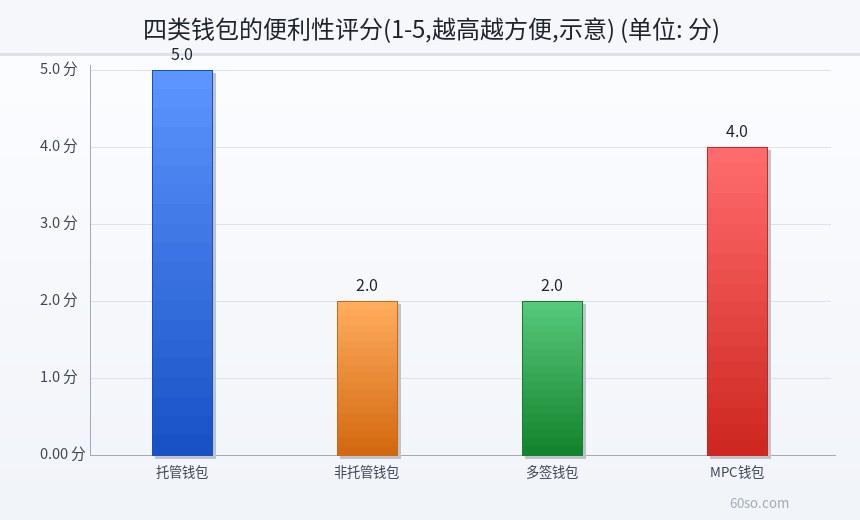
下图是四类钱包的便利性评分:托管 5 分,非托管 2 分,多签 2 分,MPC 4 分。分数越高越省心,但省心和安全往往不在同一个方向。
MPC:没有一把完整的私钥
MPC(安全多方计算)把私钥拆成多个“份额”,分散在不同设备或参与方手里。签名时各方用自己的份额协同计算,最终产出一个合法签名,但过程中没有任何一方见过完整的私钥。
它解决的问题和多签类似——没有单点——但实现方式不同:多签在链上表现为“多个签名”,MPC 在链上只表现为“一个签名”。这意味着 MPC 兼容性更好,不需要链或合约支持多签。
代价是工程复杂度高:份额的生成、备份、轮换、恢复都需要专门设计,一旦某个环节出错,恢复会很麻烦。
四个维度怎么比
安全。 托管最低(对手方风险),非托管取决于个人操作,多签最高(消除单点),MPC 接近多签但依赖实现质量。
便利。 托管最高,MPC 次之(用户感知接近普通钱包),非托管和多签都需要额外操作。
可恢复性。 托管最好(平台能重置),MPC 可设计恢复流程,多签靠“还有其他钥匙”,纯非托管最差(助记词丢了就没了)。
适用场景。 托管适合小额高频和法币出入金;非托管适合长期自持;多签适合团队金库;MPC 适合机构托管和需要合规审计的场景。
把四个维度放在一起看,会发现没有一项是“全面占优”。托管赢在便利和恢复,输在对手方;非托管赢在控制,输在容错;多签赢在抗单点,输在协调成本;MPC 介于两者之间,但把复杂度推到了工程侧。
机构为什么偏爱多签与 MPC
三个原因。第一,责任分离:一个人不能单独动钱,内部风控才成立。第二,可审计:谁签了、什么时候签的,链上或日志里留痕。第三,抗胁迫:即使某个持有人被威胁,也凑不齐签名。
对机构来说,“便利”本来就不是首要目标。它们要的是“可追责”和“不可单点失控”,多签与 MPC 正好对应这两点。
还有一层现实原因:保险与审计。很多托管保险要求“私钥不存在单点”,多签和 MPC 是能过核保的基本前提。纯单钥托管,保费和承保条件都会明显变差。
多签与 MPC 能一起用吗
能,而且很常见。典型结构是:MPC 负责“单人设备内的私钥不完整”,多签负责“多人之间不能单方面动钱”。两者叠在一起,既防设备失窃,也防内部作恶。
但这会带来新的问题:恢复流程变长,出错时的排查成本变高。所以实际部署里,往往是“小金额用 MPC 单签,大金额走多签审批”,而不是所有操作都上最重的方案。
一个反直觉的结论是:安全方案越复杂,人为操作失误的概率越高。2019 年以来多起“资产被永久锁死”的事件,不是被盗,而是密钥持有者去世、失联或流程文档丢失。
一个实用的分层方案:
日常小额,用托管或手机非托管钱包,图方便。
中等金额,用独立的非托管钱包,助记词离线保存,只和不认识的合约隔离。
长期大额,用硬件钱包,最好配多签(自己掌握 2 把、第三方保管 1 把),避免单点。
不要把所有资产放在一个钱包里,也不要把“方便”当成唯一标准。分层的目的不是追求绝对安全,而是让一次失误不至于清零。
如果嫌多签麻烦,至少做到两件事:大额钱包不连陌生网站,助记词和日常设备物理隔离。这两条做到,能挡掉绝大部分真实案例。
一个常见误区
很多人以为“非托管 = 安全”。实际恰恰相反:非托管把安全责任全部交给你,而绝大多数人没有能力(也没有耐心)承担这个责任。
真正的安全来自流程:助记词怎么存、设备是否干净、授权是否定期清理、大额是否分层。钱包类型只是起点,不是答案。换句话说,先想清楚“我在防谁”,再选工具。
上图把四类钱包放在“便利 vs 控制权”的坐标里:托管在左上(高便利、低控制),非托管在右下(低便利、高控制),多签与 MPC 在中间偏右。没有哪个点是最优,只有适不适合。
风险提示
本文只做概念梳理,不构成投资建议,也不推荐任何钱包或托管服务。托管钱包存在平台信用风险,非托管钱包存在私钥丢失与操作失误风险,多签与 MPC 存在配置与恢复风险。任何类型都无法消除链上资产的价格波动。境内虚拟货币相关业务活动属于非法金融活动,参与交易炒作不受法律保护。
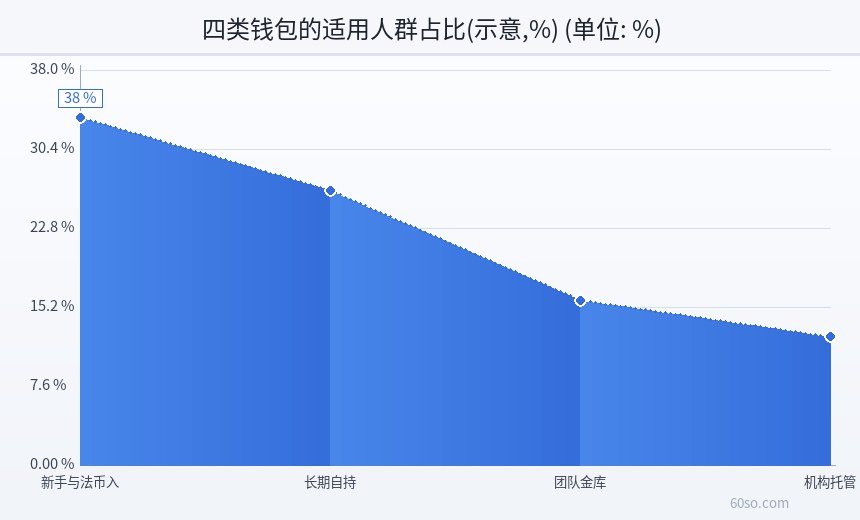
下图是四类钱包的适用人群占比示意:新手与法币入金约 38%,长期自持约 30%,团队金库约 18%,机构托管约 14%。人群分布决定了产品形态,而不是反过来。