项目方在宣传里写”已通过派盾审计”,很多人看到这行字就放心了。但审计报告到底承诺了什么,绝大多数人没读过,甚至没打开过。简单说:审计是给代码做体检,能查出代码写错的地方,查不出这个项目该不该投。把体检报告当保险单,是这个行业最普遍的误读,也是最贵的一种。
下图是审计工作的典型场景:工具逐行扫描合约代码,把可疑的函数和权限调用标红。
先说结论:审计是体检,不是保险
审计这一项,本质是”人工加工具”的代码审查。审查员阅读合约源码,用静态分析工具和模糊测试找问题,再逐条确认、分级、给修复建议,最后出一份报告。
它能回答的问题是:这段代码有没有写错? 它不能回答的问题是:这个项目会不会失败? 这两件事之间隔着经济模型、团队执行力、市场环境,全都不在代码里。
它其实做三件事
派盾(PeckShield)是一家区块链安全公司,主要做三件事:智能合约审计、链上监控与事件响应、地址风险标签。这三件事对应三个不同阶段——上线前查代码,运行时盯异常,出事后追资金。
顺便说清另外两块业务。链上监控与事件响应,是在项目运行期间盯异常交易、异常授权、异常资金流出,出事之后帮忙定位和追踪;地址风险标签则是把可疑地址库开放给交易所和钱包做拦截。这两块跟审计是互补关系:审计管上线前,监控管上线后,标签管整个生态的联防。三者都不能保证你不亏钱,但能把”完全不知情”这种情况减少一点。
代码层的三类问题
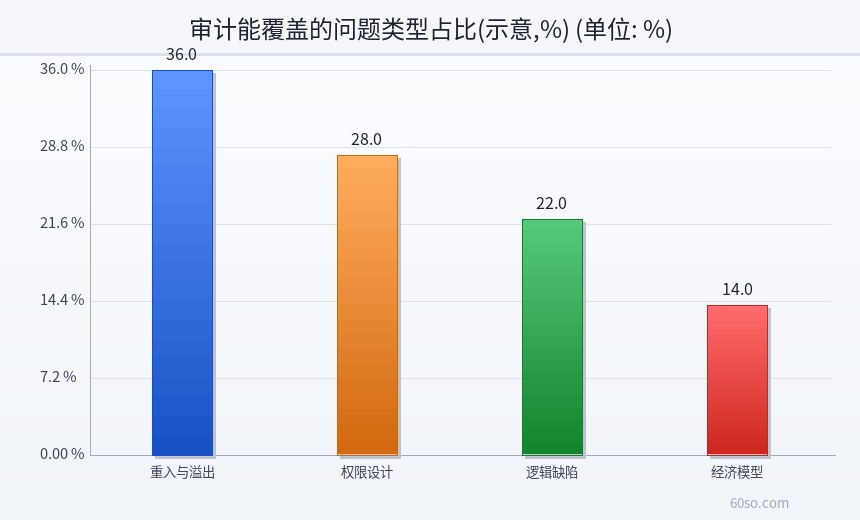
重入与溢出。 重入是指合约在完成状态更新前被外部调用打断,攻击者可以反复进入同一个函数把钱提走。溢出是指数值计算超出类型范围,导致余额算错。这两类是智能合约最经典的漏洞,也是审计工具最擅长抓的。
权限设计。 谁有权 mint、谁有权改费率、谁有权暂停交易、管理员权限有没有多签和时间锁。这类问题严格说不是”bug”,而是”设计选择”,但它决定了项目方能不能一夜之间把池子抽干。审计会把这些权限列出来,让读者自己判断。
逻辑缺陷。 代码能跑,但跑出来的结果和设计意图不一致。比如清算阈值算错、奖励分配重复计算、手续费扣错对象。这类问题工具很难自动发现,主要靠人工读代码。
第四类:经济模型只能提示
经济模型问题。 这一项要单独说。审计报告里有时会提到”通胀过快””激励不可持续”之类的提示,但那属于风险提示,不是漏洞修复。代码可以完全正确地实现一个必然崩盘的经济模型——这两件事不矛盾。
下图是送审合约中各类问题的占比示意。前三类属于代码层,是审计的主场;第四类属于设计层,往往只能提示、无法修复。
查不出来的三件事
第一,经济模型会不会崩。 一个年化几百趴的挖矿项目,代码可以写得毫无破绽,但它的收益来自后来者的本金,数学上必然在某一天停下来。审计不会告诉你这一天什么时候到,因为这不是代码问题。
第二,团队会不会跑路。 匿名团队、权限集中、预留份额巨大,这些都可以写进报告的风险提示栏,但审计机构没有能力也没有义务去核实”这个人是谁””他会不会跑”。报告里写”团队匿名”,不等于”团队会跑路”,也不等于”团队不会跑路”。
第三,代币会不会归零。 价格由市场决定,与代码质量关系很弱。历史上不缺”审计满分、代币归零”的案例,也不缺”没审计、活得很好”的项目。审计和价格之间没有因果关系。
理解这三条,就能明白为什么”通过审计”不能当作投资理由。它只说明”在这个时间点、这个版本的代码里,没有发现高危漏洞”,仅此而已。
一份审计报告该怎么读
大多数人只看封面上的”Pass”或”Audited”,这是最没信息量的读法。真正该看的是四件事。
第一,审计范围。 报告会列明审了哪些合约、哪些文件、多少行代码。如果项目后来升级了合约、加了新模块,旧报告就不覆盖新代码。很多”已审计”项目出事,出事的恰恰是审计范围之外的那部分。
第二,代码版本与 commit。 严谨的报告会写明审计对应的代码哈希。如果链上部署的合约和审计时的版本不一致,这份报告等于作废。
第三,高危项的处置。 报告一般按严重程度分级,高危、中危、低危、提示。关键不是”发现了几个”,而是”发现了之后修没修”。有的报告会标注”已修复””已确认””未修复”,最后一种要特别警惕。
第四,有没有保留意见。 如果报告里出现”未能获取完整代码””假设外部预言机可信””未对经济模型进行评估”这类限定语,说明审计的边界比封面写的窄。
一份诚实的审计报告,读起来往往不好看,因为里面全是限定条件和未覆盖项。反而是通篇夸赞、没有任何风险提示的报告,更值得怀疑。
三个常见误读
误读一:审计等于安全。 审计是抽样的、时点的、基于假设的。它降低了一部分风险,没有消除风险。上线后仍可能有未被发现的问题,也可能有审计范围外的新增模块。
误读二:大机构审计等于项目靠谱。 审计机构审的是代码,不是人品。同一家机构既审过稳健项目,也审过后来出事的项目,这不矛盾。
误读三:有审计就可以加杠杆。 这是最危险的推论。审计不改变标的的波动性,也不提供任何本金保障。用”已审计”作为加仓理由,等于用一份体检报告去担保一场赌局。
项目方与用户各自该怎么用
对项目方来说,审计的正确用法是”上线前的最后一道检查”,而不是”上线后的营销素材”。把高危项修完、把权限交给多签和时间锁、把报告原文公开(包括未修复项),这些动作比封面上的 Logo 有用得多。
对普通用户来说,审计报告的价值在于”排除”而不是”确认”:看到高危项未修复、看到审计范围不含核心合约、看到报告版本和链上不一致,这些是可以直接劝退的信号。反过来,看到”已审计”并不能推出”可以买”。
一个务实的检查顺序是:先看审计范围覆盖不覆盖你要交互的那个合约,再看高危项修没修,最后看报告的日期是不是在上一次合约变更之后。三步都过了,再谈其他。
下图把”能查出”与”查不出”分成两栏并排,一眼就能看出审计的边界在哪。
风险提示
截至 2026 年 11 月 3 日凌晨,比特币报约 77,400 至 77,600 美元,24 小时约 -0.65%,距历史最高 126,080 美元(2025-10-06)约 -38.6%;以太坊报约 2,270 美元,24 小时约 +0.21%,距历史最高 4,946.05 美元(2025-08-24)约 -54.1%;全市场总市值约 2.62 万亿美元,比特币占比约 59.3%,前 500 个币种中约 115 个上涨。弱势分化行情里,”安全叙事”常被拿来当利好炒作,需要格外冷静。
三点提醒:审计不构成任何形式的收益承诺或本金保障;”通过审计”只代表特定版本代码在特定时间通过了检查;境内虚拟货币相关业务活动已被明确界定为非法金融活动,参与不受法律保护。
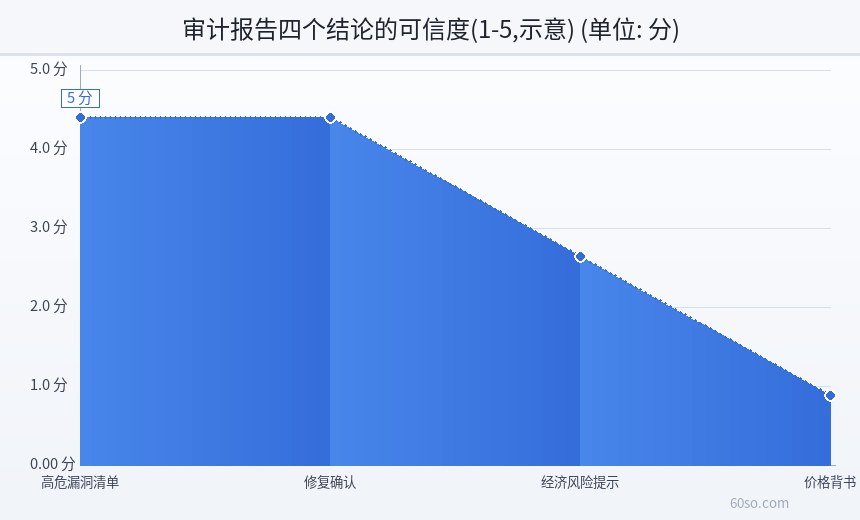
下图对比了审计报告四类结论的可信度,高危漏洞清单和修复确认最硬,而”价格背书”这一项,本来就不该出现在审计报告里。