几乎所有钱包被盗的案例,最后都能归到一句话:助记词泄露了。但“助记词是什么、和私钥什么关系、为什么它一泄露资产就没了”,很多人其实说不清。这篇把从随机数到地址的整条链路拆开讲,再给一份能直接照做的安全清单。
看完至少能判断:你现在的备份方式,到底靠不靠得住。
上图是助记词卡片、一把钥匙和一串地址,三者之间用箭头连起来。它们不是三个独立的东西,而是同一条派生链上的三个环节。
一条链:从随机数到地址
钱包的生成是一条单向推导链,每一步都不可逆:
第一步,生成熵(entropy)。计算机取一段真随机数,常见长度 128 位或 256 位。
第二步,熵转成助记词。按 BIP-39 标准,128 位熵对应 12 个单词,256 位对应 24 个单词,最后一位是校验位。这一步是为了让人类能抄写——随机数没法背,单词可以。
第三步,助记词加盐(可选密码)派生种子(seed)。种子是一串 512 位的二进制,通常再哈希成 64 字节的主密钥。
第四步,种子按 BIP-32 派生出私钥树。一条主私钥可以派生出无数子私钥,这就是为什么一个钱包能管理很多地址。
第五步,私钥经椭圆曲线运算得到公钥,公钥再哈希、编码得到地址。
整条链是单向的:熵能算出助记词,助记词能算出私钥,私钥能算出地址;反过来,从地址推私钥在计算上不可行。
24 个单词比 12 个更安全,差别在熵的位数:128 位与 256 位。对普通用户来说,12 词已经远超暴力破解的可能,24 词更多是心理安慰;但如果你要长期存大额资产,多拄 12 个单词的成本几乎为零。
三个比喻:母版、钥匙、门牌号
助记词是母版。它不直接参与签名,但能重新生成整个钱包——包括所有私钥和所有地址。所以它的权限比任何一把私钥都大。
私钥是钥匙。真正对交易签名的是它。一笔交易要用私钥算出签名,节点验证签名,才认这笔转账。
地址是门牌号。别人往这个号打钱,你不需要给出任何秘密。地址公开不会导致资产被盗,这是密码学保证的,不是习惯问题。
弄混这三者,就会出两类典型错误:把地址当秘密藏起来(没必要),或者把助记词当“备份密码”存进云笔记(致命)。
为什么“导入钱包”只要助记词
因为助记词能重新走完整条派生链。你换一台设备,输入 12 或 24 个单词,钱包软件重新算出种子、私钥、地址,资产自然就“回来”了——资产从来没有存在钱包 App 里,它一直在链上,App 只是重新拿到了控制权。
这也是为什么“卸载重装”不会丢币,而“忘记助记词”会。软件是壳,助记词是根。
反过来说,任何人拿到你的助记词,也能在自己的设备上导入,然后转走全部资产。没有“异地登录提醒”,没有“冻结”,没有客服能帮你追回。这是自持的代价。
托管与非托管:谁拿着“根”
在交易所开户,你拿到的是账号密码,不是助记词。资产在平台的钱包里,私钥在平台手上,你拥有的是一条数据库记录。这叫托管钱包。
好处是便利:忘密码能找回,转错能找客服,不用自己保管 12 个单词。坏处是平台风险全部转移给你:平台被盗、挪用、跑路、被冻结,你都只能等。
非托管钱包则相反,助记词在你手里,没人能冻结你的资产,也没人能帮你恢复。
选择没有绝对优劣,只有“你愿意承担哪一种风险”。但有一点要清楚:托管钱包里“显示”的余额,不是链上属于你的资产,而是平台欠你的债。
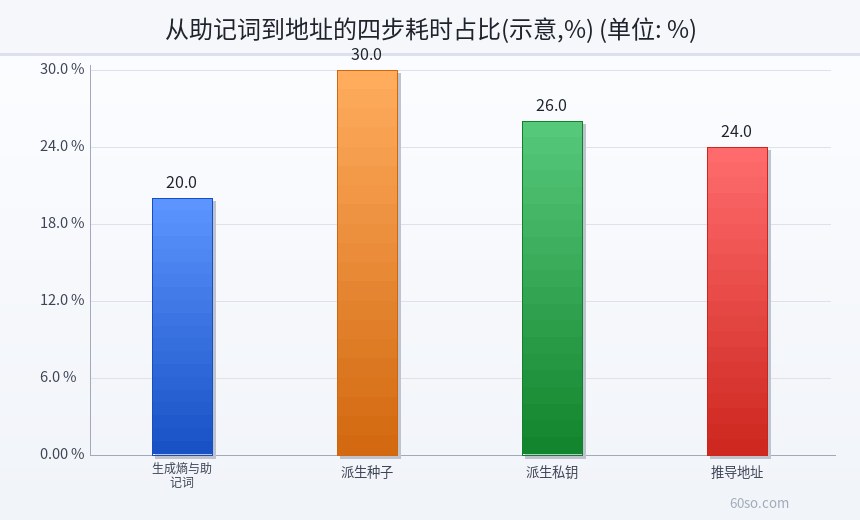
下图把生成过程拆成四段并标了大致耗时占比:生成熵与助记词约 20%,派生种子约 30%,派生私钥约 26%,推导地址约 24%。对用户来说这是一瞬间的事,对密码学来说每一步都有明确规范。
同一套助记词跑所有链,问题在哪
很多人图省事,用同一个助记词导入所有链的钱包。技术上可行,但有三个坑。
第一,派生路径不同。BIP-44 里不同链用不同的 coin type,同一个助记词在不同钱包里可能派生出不同地址。你以为“导入成功”,其实打开的是另一个空地址,于是以为币丢了。
第二,地址格式不同。以太坊地址是 0x 开头的十六进制,比特币有 Legacy、SegWit、Taproot 几种格式,Solana 是 Base58。同一个私钥在不同链上对应不同地址,转错链就是永久损失。
第三,单点失效。一套助记词保护所有链的资产,泄露一次全没。分散到多套助记词,至少能把损失限制在一个篮子。
实际做法:主力资产用一套独立助记词,交互频繁的小额钱包用另一套,两者不混。
四类泄密场景
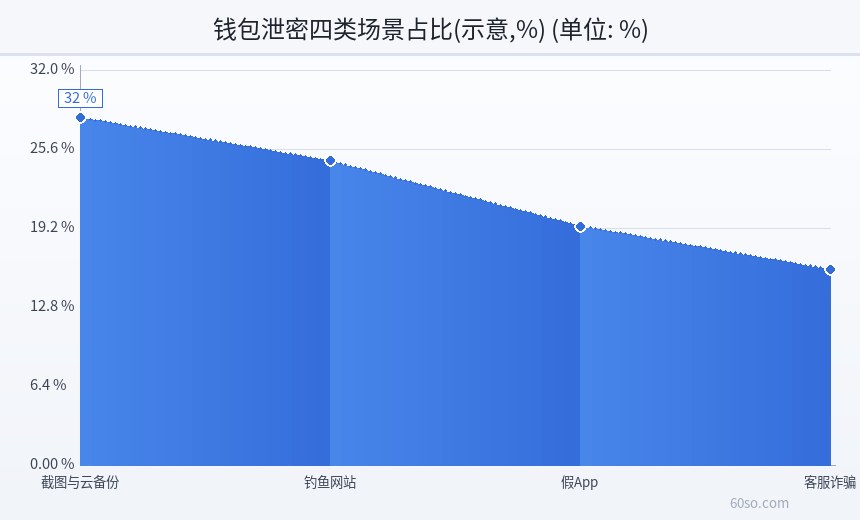
截图与云备份。 抄完拍照存相册,相册同步到 iCloud 或网盘,等于把助记词上传到别人的服务器。相册被撞库、被客服诈骗诱导开屏,都是从这里破的。
钓鱼网站。 假官网、假空投页、假“钱包升级”,弹出输入框让你填助记词。正规钱包永远不会主动问你要助记词。
假 App。 应用商店里的高仿包,图标和名字几乎一样,装上去就是个收集器。装完让你“导入已有钱包”,你就把根交出去了。
客服诈骗。 冒充官方客服,说你的钱包有风险、需要“迁移”,引导你屏幕共享或读出助记词。官方不会私聊你。
对应的防线只有一条:助记词只在离线介质上出现过,任何联网设备、任何网页、任何人都不能看到它。
还有一个进阶选项:BIP-39 支持在助记词之外加一个自定义密码(passphrase),相当于“第 25 个词”。它不写在卡片上,单独泄露助记词也打不开钱包。代价是忘了就真的没了,而且不同钱包对它的支持并不一致,新手不建议一上来就用。
最小安全清单
一,离线抄写。用纸和笔,抄两份,核对每个单词的拼写和顺序。抄完把纸翻过来再对一遍,别相信“我记得是这样”。
二,分处存放。两份放在不同的物理位置,不要都放家里同一个抽屉。
三,永不输入网页。任何页面要求输入助记词,直接关掉。
四,先小额。新钱包先转一笔小钱,确认能正常收发,再放大额。
五,定期检查授权。用区块浏览器或授权管理工具,撤销长期不用的合约授权。授权被盗用的概率,比助记词泄露更高。
再加一条容易忽略的:不要在聊天工具里存助记词截图,也不要发给“未来的自己”。云端聊天记录同样会被撞库。真要用电子方式备份,就用离线设备加密存储,并且接受“它可能永远打不开”这个前提。
上图把四类泄密场景按占比排开:截图与云备份约 32%,钓鱼网站约 28%,假 App 约 22%,客服诈骗约 18%。四类里有三类,都是“你自己把助记词交出去”的。
风险提示
本文只做基础知识科普,不构成投资建议。钱包与链上资产由用户自行保管,助记词或私钥丢失、泄露导致的资产损失无法追回,也没有任何机构能代为找回。请勿向任何人透露助记词,勿使用来源不明的钱包应用。境内虚拟货币相关业务活动属于非法金融活动,参与交易炒作不受法律保护。
下图是四类泄密场景的占比示意,和上文一致。注意它的含义:绝大多数失窃不是“黑客攻破密码学”,而是“人把钥匙递出去了”。