钱包是私钥的容器,也是钓鱼最集中的入口。假钱包不需要攻破什么密码学,它只要让你亲手把助记词输进去,就结束了。这篇讲四个最常见的入口、四步可执行的核查,以及三种高仿手法——全程不给任何下载链接,只给判断方法。
照着做,能挡掉大部分低级骗局,也能省下几次心惊。
上图是碎玻璃后面的假应用商店页面。看起来像官方,是这类页面唯一的目标。
假钱包从哪四个口子进来
搜索广告。 搜“某某钱包下载”,排在前面的往往是买量的落地页,域名和官方只差一两个字母,下载按钮指向一个安装包。
社群短链。 群里、电报里、评论区里的短链,点开是“最新版”“加速版”“中文版”。短链的好处(对骗子而言)是可以随时换目标,也可以按地区分流。
假应用商店页。 不是 App Store 或 Google Play 本身,而是仿造的页面,或者第三方“应用中心”。图标、截图、评分全都照抄。
假客服。 主动私聊你,说检测到钱包异常、需要升级或迁移,引导你装一个“官方修复包”,或者直接要助记词。
四个入口的共同点是:它们都绕开了“你自己去官网找”的路径。
先分清:你要装的是热钱包还是冷钱包
热钱包联网、方便、适合小额日常;冷钱包离线、操作麻烦、适合长期大额。假钱包主要骗“下载”这一步,所以不管冷热,只要安装包来源不对,都一样白给。正确顺序是:先定类型,再找官方渠道,最后核对安装包。
第一步:核对官网域名
这是成本最低、收益最高的一步。
做法:不要从搜索结果点进去,手动输入你已知的官方域名,或者从项目官方社媒主页的链接进入(注意社媒账号本身也可能被仿冒)。
看域名时注意三类陷阱:
- 拼写替换:把 i 换成 l、把 o 换成 0、把 rn 看成 m。比如两个字母顺序对调,肉眼很难发现。
- 后缀替换:.com 换成 .io、.org、.co、.app。有些项目确实有多个后缀,但要以上一次官方公告为准。
- 子域名伪装:official.xxx.com 看着像官方,其实 xxx.com 是个陌生站;反过来 evil.com/xxx.com 这种路径伪装也很常见。
一条硬规则:官网域名只从你已有的可信来源获取一次,之后存书签,永远不再搜。
第二步:查开发者与应用权限
装 App 之前,看三件事。
开发者是谁。应用商店页会显示开发者名称,和官网公布的主体对一下。仿冒包常用相似但不完全一样的名字。
包名是什么。安卓的包名是唯一标识,比如 com.xxx.wallet。同名不同包名,是假 App 最典型的特征。iOS 看 Bundle ID,普通用户看不到,但可以看开发者账号下的其他应用——一个只发过一个钱包、评分全是五星短评的账号,很可疑。
权限要什么。一个钱包不需要读取通讯录、不需要短信权限、不需要无障碍服务。要这些权限的,直接放弃。
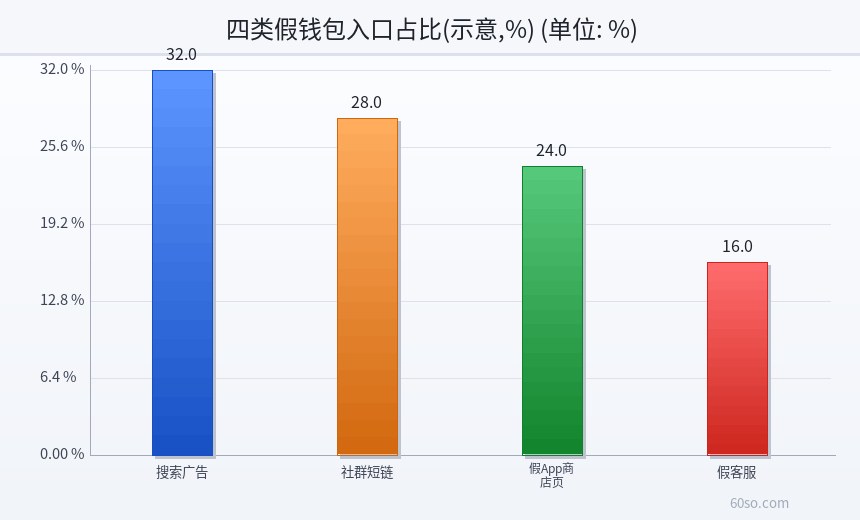
下图是四类假钱包入口的占比示意:搜索广告约 32%,社群短链约 28%,假商店页约 24%,假客服约 16%。前三类都发生在“你主动去找”的路上。
第三步:小额实测
装好之后,不要马上导入主力钱包。先生成一个全新的空钱包,做三件事:
一是看它生成的地址格式对不对。不同链的地址前缀、长度、字符集是固定的,格式不对说明它可能根本不连那条链。
二是转一笔极小金额进去,再转出来。能正常收发,说明基本功能是真的。
三是观察它是否索要助记词以外的信息。正规钱包不会要你的身份证、银行卡、验证码,也不会要你“授权同步”。
只有这三步都通过,才考虑导入已有钱包——而且第一次导入也建议先用一个金额很小的钱包试。
如果你手上是大额资产,还有一个更稳的选项:硬件钱包。私钥在设备内生成、签名不出设备,即使电脑中招,助记词也不会经过联网环境。它的代价是一笔硬件开销和略繁的操作流程,但对长期持有来说,这笔钱花得值。
第四步:多信源交叉验证
不要只看一个来源。官方推特、官方 GitHub、官方文档、独立媒体、社区论坛,至少三个互相独立的信源给出同一个下载地址,才算可信。
注意“独立”两个字:官网、官推、官方电报群,本质上是一个信源,因为都可能被同一个团队控制,也可能被同一批人仿冒。
社区里还有一种信号值得看:有没有人报告“装完币被转走”。这类帖子通常活不长(会被公关删),但搜关键词的历史快照能看到。
另外可以查域名的注册时间。刚注册几个月的“官网”,和运营多年的老域名,风险完全不同;域名信息查询工具在浏览器里就能用,不需要任何技术背景。
三种典型高仿手法
同名不同包名。 图标、名字、界面几乎一致,只有包名不同。用户从图标根本分辨不出来,只能靠安装前的包名核对。
假更新弹窗。 用着用着弹出“发现新版本,立即更新”,点下去下载的是另一个安装包。正规钱包的更新走应用商店或官网,不会在应用内弹窗让你 sideload。
假“节点同步失败”。 提示“RPC 节点异常,请重新导入钱包以恢复”,然后给你一个输入框。这是最直接的助记词收割,专门骗“着急用钱”的人。节点故障只需要切换 RPC,永远不需要重新导入。
这三种手法的共同点是:它们都在制造一个“必须马上操作”的情境。紧急感本身就是警报。
反过来,真实钱包的官方通知往往是“告知”而不是“命令”:告诉你版本更新了,你可以选择什么时候更新;告诉你某个节点拥堵,你可以自己换 RPC。凡是“必须现在、否则资产就没了”的,基本可以当作诈骗处理。
上图把四步核查排成一条流程:核域名 → 查开发者 → 小额实测 → 多信源。顺序不能颠倒,因为越往后成本越高。
已经中招了怎么办
第一步,立刻把资产转到新钱包。用一台确认干净的设备,生成全新助记词,不要复用旧的。
第二步,如果只是授权被骗(approve 钓鱼),用授权管理工具撤销所有不认识的合约授权。这一步比换钱包更紧急,因为授权可以在你不操作的情况下转走资产。
第三步,保留证据:安装包、聊天记录、转账哈希、对方地址。报案时这些都用得上。
第四步,接受一个现实:链上转账不可逆,追回概率极低。任何声称能“帮忙追回”并先收费的,都是二次诈骗。
如果泄露的是助记词而不是单个私钥,那就不是“换一个地址”能解决的——同一助记词派生出的所有地址都暴露了,必须整套重建。这一步别省。
一个更底层的原则
把钱包当成“钥匙串”,而不是“银行 App”。银行 App 忘了密码能找回,钥匙串丢了就是丢了。
所以判断标准可以简化成一句:任何要求你交出助记词、或者让你在非官方渠道安装程序的流程,无论理由多充分,都是假的。不需要判断它“像不像”,只需要判断它“要不要”。
风险提示
本文只做安全科普,不构成投资建议,也不提供任何下载链接或推荐任何钱包产品。请通过官方渠道获取软件,自行核验域名与包名。助记词与私钥一旦泄露,资产可在无提示的情况下被转走且无法追回。境内虚拟货币相关业务活动属于非法金融活动,参与交易炒作不受法律保护。
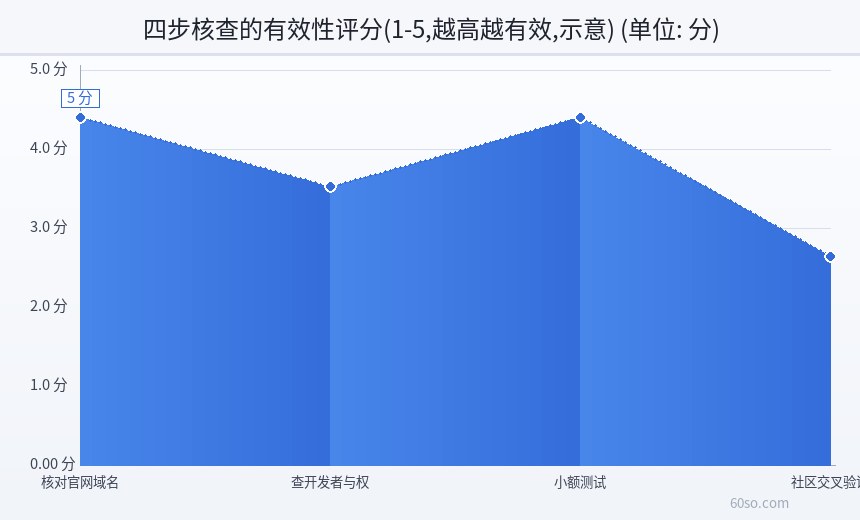
下图是四步核查的有效性评分:核域名 5 分,查开发者与权限 4 分,小额实测 5 分,社区交叉验证 3 分。域名与小额实测最有效,因为它们不依赖别人的说法。