
去中心化钱包被盗能追回来吗?先把最扎心的结论放前面:绝大多数情况下,很难追回。原因是去中心化钱包是“私钥自持”,资产的控制权完全在你手里的那串助记词或私钥上,没有银行、没有客服、没有可以冻结你账户的中介。一旦私钥泄露、资产被转走,链上交易不可逆,谁也按不了“撤销”键。能做的主要是止损和追踪,而不是追回。所以下面这篇,与其说是教你“怎么追回”,不如说是教你“出事时怎么把损失压到最小,以及怎么从一开始就防住”。
为什么去中心化钱包被盗这么难追
理解这一点,得先明白它和中心化交易所有什么不同。放在交易所的资产,控制权在交易所,被盗了它或许能冻结、能配合调查;而去中心化钱包的控制权,只在你的助记词里。谁拿到助记词,谁就是资产的主人,系统认的是私钥,不认人。
再加上区块链的特性:交易一旦上链确认,就永久生效、不可篡改。黑客把币转走,那笔交易就写死在账本上了,没有任何机构能回滚。这就是“自持资产”的代价——你享受了没有中介的自由,也承担了没有兜底的后果。
钱包被盗了,第一时间该怎么办
慌是正常的,但越慌越容易做错。按下面这个顺序来,尽量保住还能保住的部分。
第一步,立刻转移剩余资产。如果还有同一个助记词下的其它链资产没被动,赶紧转到一个全新的、干净的地址。别犹豫,黑客可能正在扫你的各个链。
第二步,撤销授权。很多被盗不是私钥直接泄露,而是你在某个恶意DApp点了“授权”,黑客利用授权把币划走。去授权管理工具里,把可疑的、不认识的授权全部撤销。
第三步,保留证据。把被盗的交易哈希、时间、金额、相关地址全部截图存档,后面报警和追踪都用得上。
第四步,报警并寻求专业协助。向当地公安机关报案,说明情况;也可以找链上安全公司做资金追踪分析。虽然追回概率低,但立案和追踪是必要的动作。
第五步,联系相关交易所。如果黑客试图把赃款转到中心化交易所变现,把地址和交易信息提交给交易所风控,有机会在入金环节被拦截。
下面这张柱状图是钱包被盗后各项处置动作的重要性示意(示意评分,帮助理解,非精确统计)。
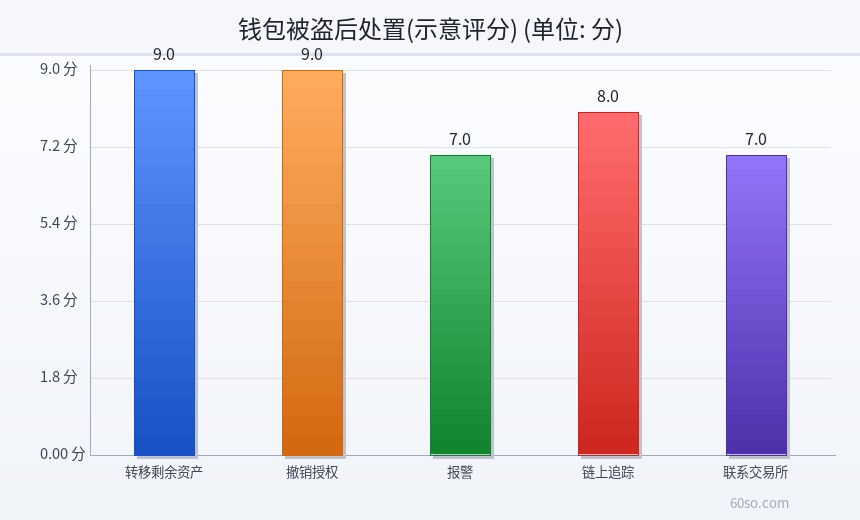
从图里能看出,“转移剩余资产”和“撤销授权”是优先级最高的两步,它们直接决定你还能不能保住剩下的钱。
能不能查出来是谁盗的
这是第二个高频问题。答案是:能查到资金流向,但很难锁定真人。链上数据是公开的,任何人都能看到那笔币从哪个地址到了哪个地址、经过了几次中转、最后流去了哪里。这也是“链上追踪”有价值的原因——资金路径清清楚楚。
但“看得见路径”不等于“知道是谁”。黑客通常会用混币器、跨链桥、大量中转地址来打乱追踪,把资金分散到成千上万个地址里,最后再想办法变现。要真正锁定一个人,往往需要配合司法和交易平台的KYC信息,单靠链上数据是做不到的。所以别指望自己顺着链查一查就能找到人,那不现实。
下面这张折线图是不同情况下追回可能性的粗略示意(示意百分比,仅供理解,非精确数值,带风险提示)。
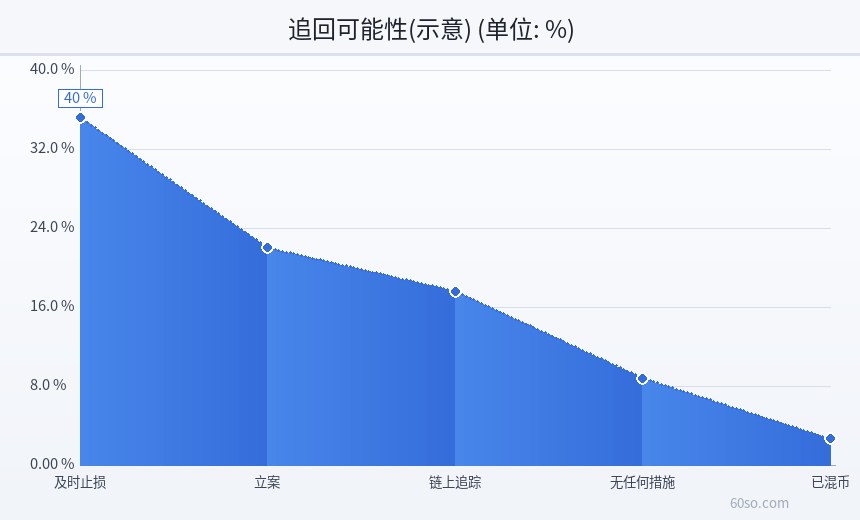
及时止损、报案、链上追踪能提高一点可能性,但整体依然偏低;如果资金已经被混币,基本就接近于无从追起。这个数字告诉你的是:预防远比追回重要。
怎么防:把被盗概率压到最低
与其事后追,不如事先防。这几条是无数人用真金白银换来的教训:
- 助记词离线保存。手抄在纸上,放安全的地方,绝不截图、绝不存云盘、绝不发给任何人。谁要你的助记词,谁就是骗子。
- 警惕钓鱼授权。连接DApp时看清请求的权限,不明链接不点,不明空投不领,定期清理授权。
- 用独立钱包隔离。大额资产放冷钱包/硬件钱包,日常交互用小额热钱包,别把鸡蛋放一个篮子。
- 核对网址和App来源。只从官方渠道下载钱包,认准正确域名,防止假App、假网站盗私钥。
- 小额测试。转账、连接新平台前先用小额试,确认没问题再操作大额。
常见误区
误区一:以为“去中心化钱包更安全所以不会被盗”。安全性取决于你怎么用,用错了比交易所更容易丢。误区二:以为“被盗了报警就能追回”。警方能立案、能配合追踪,但面对不可逆的链上交易,追回难度极大。误区三:以为“钱包里的币可以像银行卡一样挂失”。没有挂失这回事,私钥丢了就是丢了。误区四:轻信“黑客能帮你追回”或“付费找回”。这类几乎全是二次诈骗,专坑急病乱投医的受害者。
小结
去中心化钱包被盗能追回来吗?坦率说,概率很低。它被盗后极难追回,是因为资产由私钥控制、链上交易不可逆、没有中心机构兜底。被盗后能做的是立刻止损、撤销授权、留证据、报警、链上追踪,以及通知交易所拦截;能不能查出来,链上能看到流向,但难定位真人。真正的解法永远是预防:助记词离线、防钓鱼授权、钱包隔离、小额测试。本文只做安全科普,不构成任何操作建议,涉及法律和资产的处置请以专业机构意见为准,风险自担。
私钥、助记词、密码,到底哪个最关键
很多人搞混这几个词。密码(钱包登录密码)只是本地保护,方便你日常解锁,丢了可以重建;私钥是资产的终极控制凭证;助记词则是一串单词,能推导出私钥,通常又是私钥的备份形式。换句话说,助记词和私钥才是真正决定资产归属的东西,钱包软件、密码、指纹只是外围。
所以安全的重心就一句话:助记词和私钥绝不联网、绝不外泄。钱包App卸了重装、手机丢了,只要助记词还在,资产就能找回;反过来,助记词一旦被陌生人拿到,你装多少个钱包都没用,资产照样被转走。
哪些操作最容易导致被盗
回顾大量被盗案例,触发点其实就那么几类:一是乱点链接、下载假App,装了个假钱包,助记词一输入就被传走;二是连接恶意DApp后手滑签了“无限授权”,黑客后续随时能把币划走;三是把助记词存在手机相册、微信收藏、云笔记里,一旦设备或账号被入侵就全暴露;四是贪图“免费空投”“代领”,把钱包连到钓鱼网站上。还有一个常见的:在社群里被冒充“客服”“项目方”的人引导操作,稀里糊涂就把权限交了出去。
看明白这些触发点,你会发现绝大多数被盗不是链上技术被破解,而是你自己在某个环节把钥匙递了出去。这也是为什么安全说到底是个习惯问题,而不是技术问题。
硬件钱包值得吗
如果你持币量较大,硬件钱包(俗称冷钱包)通常是更稳的选择。它把私钥存在一个不联网的设备里,签名时在设备上确认,私钥始终不出设备,能挡掉很多通过网络窃取私钥的风险。但硬件钱包也不是万能,它挡不住你在签名环节被骗着确认一笔恶意交易。所以即便用了硬件钱包,签每一笔交易前看清内容,依然是基本纪律。