
DEX 没有客服,也没有「撤销交易」按钮。你在界面上点下的每一次确认,都是一份不可撤回的授权。真正让人亏钱的,往往不是 DEX 的代码有漏洞,而是三个更日常的环节:授权给多了、滑点设宽了、域名看错了。这篇把这三面拆开,讲清攻击怎么发生,以及哪些动作真能降低损失。
上图是兑换界面上三个容易被忽略的位置:授权额度、滑点容忍、以及地址栏里那串域名。
攻击面一:授权滥用,最常见也最容易被忽视
在 DEX 上换币,第一步是 approve:你允许某个合约动用你钱包里的某个代币。额度可以是 100 USDT,也可以是 2 的 256 次方减一——后者就是「无限授权」,界面上通常只有一行小字。
问题在于,授权是一次性动作,长期有效。你今天在某个协议授权了无限 USDT,三个月后这个协议被攻击、或者前端被替换成恶意合约,攻击者可以直接把你钱包里的 USDT 划走,你不需要再做任何操作。
授权额度还涉及小数位(decimals):USDT 是 6 位,多数 ERC-20 是 18 位,有些假界面会把 100 显示成一长串数字,签名前务必看原始数值。
这类损失在 DEX 相关事故里占了大头。授权记录公开可查,Etherscan 的 Token Approvals 页面、Revoke.cash 这类工具都能列出你所有未撤销的授权。原则很朴素:不认识的 spender 一律撤销;认识的但额度无限,用完就撤;三个月没动过的,也建议清掉。
攻击面二:滑点与 MEV,被夹一次就够疼
滑点容忍度是你愿意接受的最差成交价。设 0.1%,交易容易失败;设 5%,等于告诉所有人「我愿意在这个区间被成交」。
MEV 里最常见的一种叫三明治攻击:你的买单进入内存池后,机器人看到它,先在你前面买一笔把价格推高,让你的单以更差的价格成交,再在你后面卖出。整个过程在一个区块内完成,你只看到成交价差了 3%,却不知道发生了什么。
防御分两类。一类是收紧滑点,主流币对控制在 0.5% 以内,长尾币最多 1% 到 2%,再宽就是主动送钱。另一类是走私有交易通道(带 MEV 保护的 RPC),让交易不进公开内存池,机器人看不到,也就夹不到。代价是可能慢一个区块,成交确定性略降。
顺带一句:Gas 越贵的时候机器人越挑单,能下手的都是大额兑换,所以金额越大,越要把滑点收死。
攻击面三:钓鱼前端,签名之前一切都是假的
第三种攻击不碰合约,只碰你的眼睛。仿造 Uniswap 的域名、在搜索引擎买广告位、在社群发「空投领取」链接,最终都指向一个页面:样子和真站点一样,但会把你的 approve 请求换成 transfer,或者弹一个 eth_sign 让你盲签一段哈希。
盲签之所以危险,是因为签名内容你看不懂,而签名一旦完成,合约可以做任何事。硬件钱包能缓解这一点——它会在设备屏幕上显示实际要签的内容——但前提是你真的去读了那块小屏幕,而不是直接按确认。
判断域名有个笨办法:把常用 DEX 加进书签,只从书签进。搜索结果前几条里,广告位的比例比想象中高。
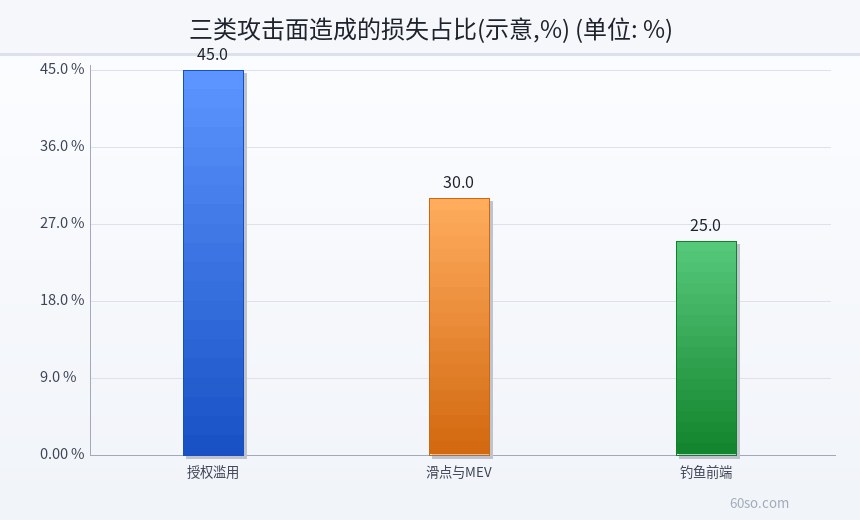
上面这张图是三类攻击面在损失里的占比:授权滥用 45%,滑点与 MEV 30%,钓鱼前端 25%。三者相加几乎是全部,合约漏洞导致的损失反而排在这些之后。
DEX 不托管,所以「跑路」的含义不一样
中心化交易所跑路,是带着你的余额消失。DEX 没有余额可带,它只是一组合约,资产一直在你自己钱包里。所以 DEX 的风险不是「跑路」,而是「合约被掏空」和「前端被替换」。
这也解释了一个现象:DEX 出事之后,老用户的第一反应是去撤授权,而不是去提现。钱本来就在自己手上,危险的是那把一直开着的钥匙。
还有一层:部分 DEX 合约带管理员权限,能改手续费、能暂停交易。这类权限有没有放弃(renounce),在合约页面查得到,属于「看不看由你,但必须知道」的信息。
上图把三个攻击面并排放在一起:授权、滑点与 MEV、钓鱼前端。三者对应三个完全不同的动作,防错一个,另一个照样能伤到你。
五项自保措施,按性价比排序
最划算的是「小额授权」:需要多少批多少,多花一笔 Gas,换掉无限额度的长期暴露。按 2026 年 11 月的行情,以太坊主网一笔 approve 的成本在几美元量级,和一次被夹的损失不在一个数量级。
第二顺位是「定期撤销」。给自己定个节奏,比如每季度清一次授权列表,顺手把不再用的协议一并处理。
第三是「核对域名」,第四是「滑点上限」,第五是「硬件签名」。这五项没有一项能单独解决问题,但叠起来能挡住绝大多数常见攻击。
再补一个几乎零成本的习惯:每次交互完,顺手翻一眼钱包的授权列表,看到陌生地址就撤。三十秒的事,能省掉后面几个月的提心吊胆。
一个被低估的细节:Permit 签名
EIP-2612 引入的 permit 允许「签名即授权」,不用发链上交易,省一笔 Gas。便利的另一面是:一段看起来无害的签名请求,可能就是在给某个地址开放无限额度。而且这种授权不产生链上交易记录,只能在支持 permit 查询的工具里看到。
遇到要求签 permit 的弹窗,先看清 spender 是谁、额度多少、有效期到什么时候。看不懂就别签——这句话在链上世界的适用范围,比在任何地方都广。硬件钱包支持的前提下,permit 也可以在离线环境签,设备屏幕上会显示实际额度,别嫌麻烦。
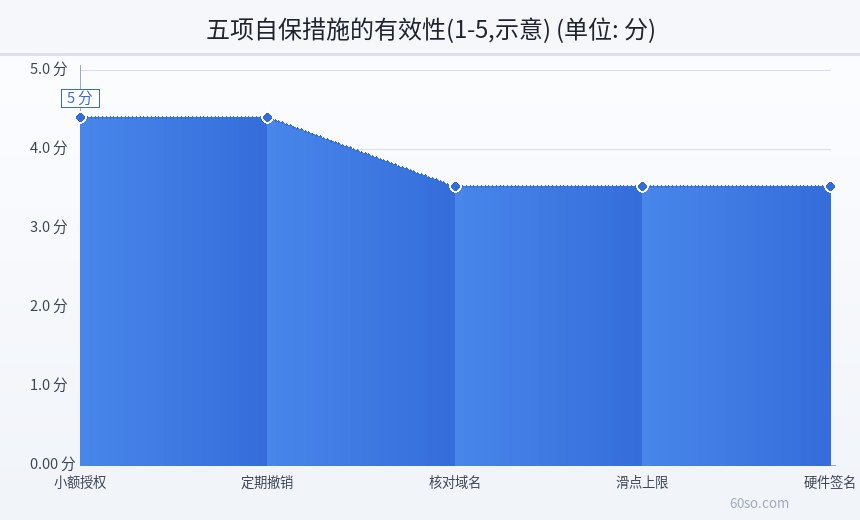
上图是五项自保措施的有效性评分,小额授权和定期撤销都是满分,因为它们切断的是「已经发生的授权」这条最直接的路径。
风险提示
第一,本文提到的工具与方法只针对技术层面的风险控制,不能消除合约本身的设计缺陷。
第二,链上交易不可撤销。授权、兑换、签名一旦上链,没有任何机构可以回滚。
第三,极端行情下滑点损失会放大。截至 2026 年 11 月 18 日凌晨,全市场总市值 2.18 万亿美元,24 小时下跌 3.82%,恐惧贪婪指数 22,处于极度恐惧区间。这种时候盘口薄,同样的滑点设置,成交价会比平时更差。
第四,境内政策口径明确。2021 年 9 月 24 日十部委通知规定,虚拟货币相关业务活动属于非法金融活动,参与交易炒作不受法律保护,出入金还存在银行卡被冻结的风险。
本文只做安全机制的信息梳理,不构成投资建议。在 DEX 上,最贵的从来不是手续费,是那一次没看清的确认。