
备份的目标不是”再抄一份”,是把单点故障变成两个互不相关的失败点。抄在纸上,怕火;存在云盘,怕账号被盗;塞进硬件钱包,怕那台设备本身坏掉。三种做法都只解决了”丢”,没解决”同时丢”和”恢复时才发现抄错”。
真正拉开差距的是演练:把备份拿出来,在干净设备上完整恢复一次,再打回去。没演练过的备份只是心理安慰,截至 2026 年 11 月 19 日凌晨(北京时间)BTC 报 62,539 美元,一个 0.5 BTC 的钱包就是三万多美元,值一次半小时的演习。
上图是三种备份介质并排放在桌上的样子:金属助记词板、手写纸卡、硬件钱包,旁边压着一张恢复演练清单。
一、备份要防的是三种失败
第一种是介质失效:纸张受潮、字迹褪色、U 盘主控烧掉、手机进水。这类失败有征兆,通常还能补救。
第二种是位置暴露:备份和助记词在同一间屋子里被一次入室全带走,或者截图混进了自动同步的相册。这类失败没有征兆,发现时已经晚了。
第三种最隐蔽——抄错了。12 个单词里有一个字母写错、顺序颠倒、把相似词记混,当时看不出来,等到要恢复的那天才知道。前两种靠冗余解决,第三种只能靠演练。
还有一个容易被忽略的变量:时间。备份做完的第三年,你可能已经换了手机、换了电脑、忘了当初用的是哪套派生路径。备份没坏,恢复的知识却过期了。
二、四种介质的真实差异
纸质手抄成本最低,兼容性最好,怕水怕火怕褪色,密封袋加干燥剂能撑很多年。据公开的社区统计口径,这类备份在恢复演练中的通过率大致七成,失败多半不是介质坏,而是抄写时丢了词。
金属板刻字能扛火烧和水淹,适合做长期主备份,缺点是刻错就没法改,且要防被人看到。对应的演练通过率接近九成,是四类里最高的。
加密云盘胜在异地与版本历史,弱点是依赖密码和账号:密码忘了、账号被申诉走、客户端同步把加密文件覆盖掉,都会同时失去备份。通过率约五成五。
硬件钱包把密钥锁在芯片里,天然抗复制,但它本身也需要一份助记词备份——设备丢了还能靠词恢复,词丢了设备就是块砖。通过率约八成。
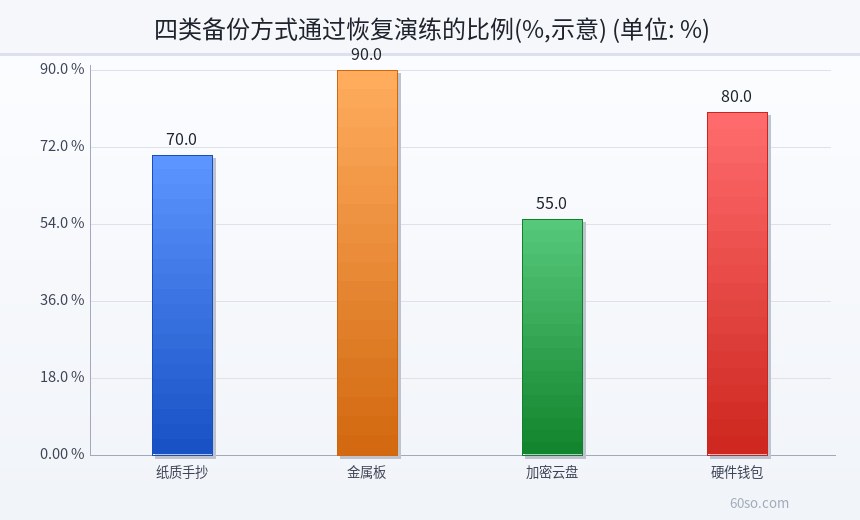
上图是四类备份方式在恢复演练中的通过率:纸质手抄 70%、金属板 90%、加密云盘 55%、硬件钱包 80%,差距不在”能不能存”,在”能不能恢复”。
三、演练怎么做才算数
第一步,找一台干净的设备,最好是从来没装过钱包的新手机或新电脑,别在自己天天用的机器上试。
第二步,只依靠备份恢复,不许翻看任何笔记、截图、聊天记录。这一步是唯一能暴露”抄错词”的环节。
第三步,恢复后核对地址。地址必须和原来完全一致,首尾各六位对一遍;派生路径不对,地址就会变,很多人在这里才发现自己备份的是另一套标准。
第四步,做一笔小额收发,确认签名正常,然后把演练用的临时环境清掉。演练本身不会泄露密钥,只要全程离线、不截图、不联网同步。
四、三个最常见的错误
把助记词拍照存相册。手机相册默认同步云端,一张照片就把离线备份变成了在线文件,而云账号的安全强度通常低于钱包本身。
拆词分存却不留索引。三个地方各放四个词,理念没错,但没写清楚哪四个词在哪、按什么顺序拼,等于把恢复难度从”找备份”变成”解谜”。
把密码和助记词放在一起。BIP-39 的 passphrase 是第 13 层保护,和 12 个词写在同一张纸上,这层保护等于不存在。反过来,passphrase 单独存放又容易被遗忘——它没有校验位,错一个字符派生出的就是另一个空钱包,所以它本身也需要一句不写全的提示。
顺带一提,抄写时用编号和统一大小写,别用连笔;单词之间留出空隙,避免”abandon”和”abandoned”这类形近词在多年后被自己读错。
五、四种应急场景,难度差得很远
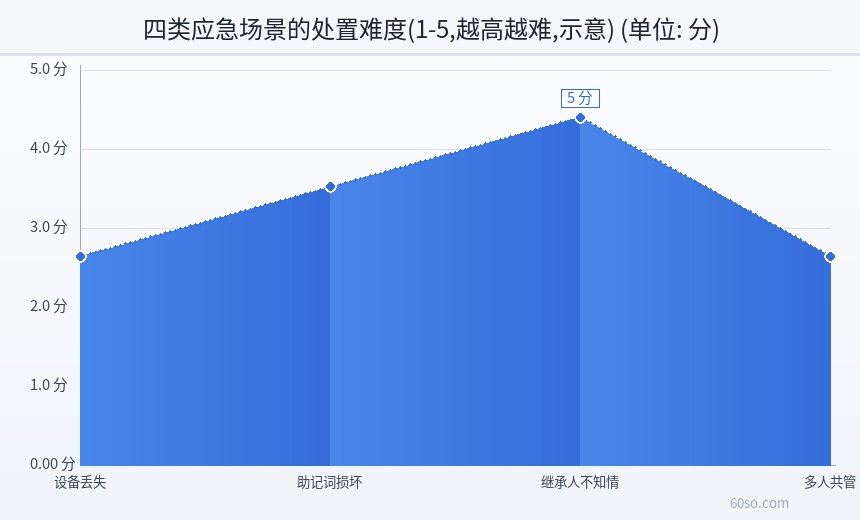
设备丢失最好处理:有备份就能在新设备恢复,难度大致 3 分(满分 5),前提是备份确实演练过。
助记词损坏要 4 分:纸张泡水、金属板变形,得靠第二个备份。所以主备份和副备份不能放在同一个抽屉里,最好不同城市。
继承人不知情是 5 分,也是最容易被忽略的一项。人出事之后,家人既不知道有这笔资产,也不知道怎么恢复,链上资产会永久锁死。解法是写一份不含密钥的说明:资产在哪条链、用什么钱包、备份放在哪、找谁协助,密钥本身单独存放。
多人共管是 3 分:2-of-3 多签把单点风险拆开,但多了协调成本,一个人失联或拒签,资产就动不了。
上图把四种场景按处置难度排开,最右边那一格是”继承人不知情”——它不涉及技术,只涉及有没有提前写下来。
下图用同一组难度分数做个横向对照,能看出真正难的不是技术操作,是信息有没有传达到人。
六、什么时候该上多签
资产规模超过一年的日常开支,或者有几个合伙人共同管理,就该考虑 2-of-3 多签:三把钥匙分散在三台设备、三个地点、三个人手上,任意两把能签名,丢一把不影响使用。
再往上可以用 Shamir 分片,把种子拆成 N 份、任意 M 份可重组。代价是流程复杂,任何一次恢复都需要凑齐人和设备,日常小额支付会很别扭。
多数人的实际情况是:一份金属板主备份、一份异地纸质副备份、一台硬件钱包日常用,再加一份不含密钥的说明文件。这套组合的成本不到两百美元,能覆盖上面四种场景里的大部分。
多签不是越复杂越安全。三把钥匙全在你一个人手上、放在同一个房间,只是把单点故障变成了三点同源故障;真正的分散是设备、地点、人三者都不同。
七、一年一次的检查
把备份取出来,重做一次完整恢复;检查说明文件里的地址和链是否还对;确认继承人知道那份文件放在哪;把已经不用的旧地址从记录里划掉;顺便确认备份所在的抽屉没有被水淹过、金属板没有锈蚀。
整件事花不到一小时,但它决定的是十年后那笔资产还在不在。
备份不会因为放着就变好,只会因为没人验证而悄悄失效。
风险提示
- 2021 年 9 月 24 日十部委通知明确,虚拟货币相关业务活动属于非法金融活动,参与交易炒作不受法律保护;本文只讲密钥管理与恢复流程,不构成投资建议。
- 任何要求你”输入助记词以验证”的网站、客服、空投页面都是钓鱼,正规钱包与官方渠道不会索要助记词或私钥。
- 演练时务必离线、不截图、不云同步;建议先用小额地址验证流程,确认无误再对主钱包操作。
- 金属板、多签、分片都不能防”你自己把词交出去”,社会工程攻击的成功率远高于暴力破解 256 位私钥。
- 本文不推荐任何钱包品牌、备份产品或多签服务。