派盾(PeckShield)在中文圈有两种出镜方式:一种是某项目被盗后,它第一时间在链上标出资金流向;另一种是某个新项目官网上,挂着一行“已通过 PeckShield 审计”。前者让它像侦探,后者让它像质检章。这两件事确实是同一家公司的业务,但含义完全不同,混在一起看就容易高估“审计”这两个字。
上图是一间安全运营室,墙上排满链上监控屏,中间是一个盾牌标志。它对应本文的切入点:这家公司的主业是“看见”,审计只是其中一项。
公司定位:三块业务,审计只是其中一块
派盾成立于2018年前后,业务大致分三块。
第一块是智能合约审计。项目在上线前把代码交给它,做静态分析、人工审查,出一份报告。
第二块是链上监控与事件响应。项目被攻击、资金被转走时,它追踪地址、标记可疑资金、发布预警。这块业务的曝光度最高,因为它天然带新闻属性。
第三块是地址风险标签与被盗资产追踪。给交易所、钱包、执法机构提供地址画像,判断某个地址是否与黑客、混币、诈骗相关。
三块业务的技术底座是同一套链上数据能力,但产出物完全不同:审计报告是给项目方看的,风险标签是给机构看的,预警是给公众看的。
审计能查什么
审计查的是代码层面的问题。最常见的是重入攻击——合约在转账完成前被反复调用,余额被重复扣除。
其次是整数溢出和下溢,尤其在早期 Solidity 版本里,数值超出范围会回绕,导致余额计算错误。
第三是权限配置。谁能 mint、谁能改费率、谁能暂停交易、谁能升级合约。这些权限如果留给了一个外部账户,而没有时间锁或多签,就是结构性风险。
第四是业务逻辑。代码没写错,但逻辑可以被绕过。比如清算阈值算错、奖励计算重复领取、白名单校验漏了一个分支。
审计的方法通常是工具扫描加人工审查。工具负责找已知模式,人负责找业务逻辑里的坑。两者都不能保证穷尽。
审计查不出什么,这一点更重要
查不出经济模型会不会崩。代币怎么分配、通胀率多高、质押收益从哪来,这些是设计问题,不是代码问题。代码可以完美执行一个必然归零的模型。
查不出团队会不会跑路。审计报告不评估人品,也不核实团队身份。匿名团队拿着满分报告跑路的事,每年都有。
查不出流动性和市场风险。池子多深、做市商是谁、有没有被巨鲸控盘,这些在链上,不在代码里。
也查不出运营风险。私钥怎么保管、服务器怎么防入侵、客服会不会被冒充,这些都不在审计范围。
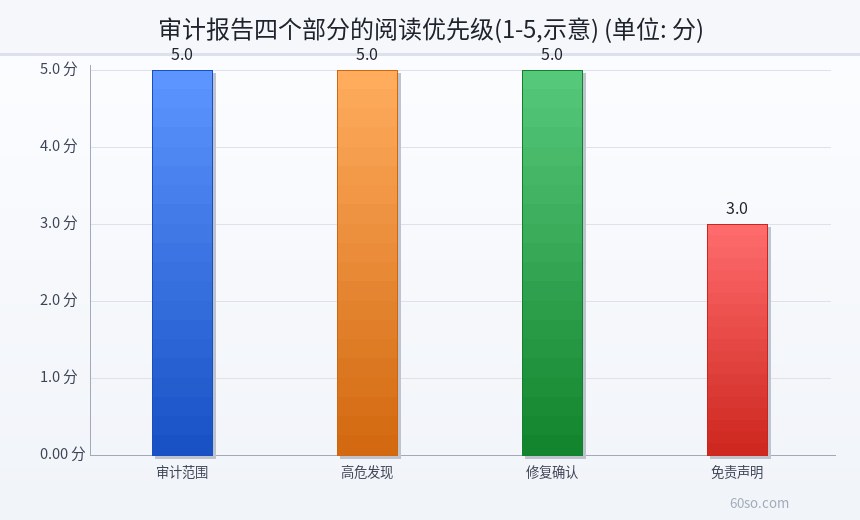
一份报告怎么读:四段
第一段,审计范围与版本。要看它审的是哪个 commit、哪个合约地址、哪条链。很多项目拿一份旧版本的报告,套在新合约上,这是最常见的偷换。
第二段,高危发现。直接翻到 Critical 和 High 两栏。有几条、是什么类型、涉及哪个函数。如果高危项写着“已确认但未修复”,这份报告基本不能作为安全依据。
第三段,修复确认。发现问题不算完,要看修复后有没有复审。有的报告只列问题不列修复,有的列了修复但没有复审记录。复审才是闭环。
第四段,免责声明。这一段所有人都会跳过,但它决定了报告的法律责任边界。绝大多数报告会写明“审计不构成对项目安全性或投资价值的保证”。
把这四段看完,一份报告的实际信息量就清楚了。剩下那些排版、图表、评级,都是包装。
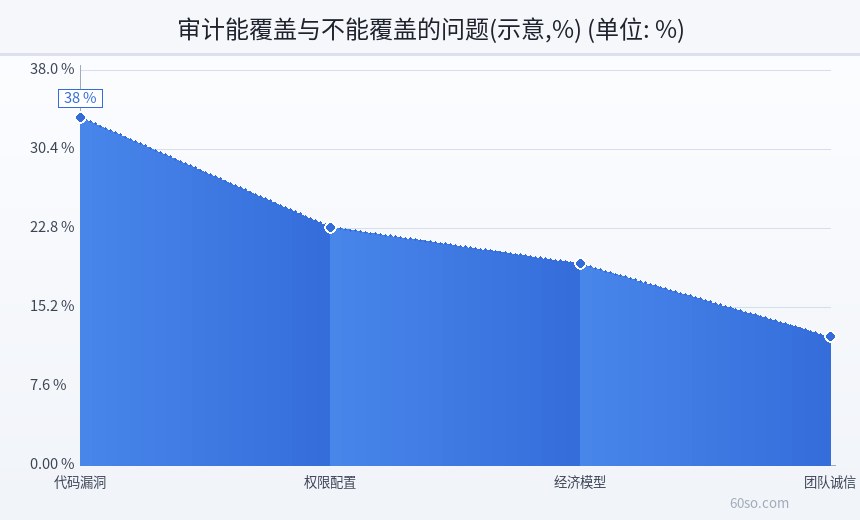
回头把审计能覆盖和不能覆盖的问题放一起看:代码漏洞不到四成,权限配置两成多,经济模型和团队诚信加起来超过三成。审计报告只回答了三分之一的问题。
“通过审计”为什么不是安全背书
第一,审计是时点快照。报告对应的是某一天的代码,上线之后代码可以改。尤其是代理合约,逻辑合约一换,审计结论立刻失效。
第二,审计的深度有限。时间和预算决定覆盖范围,一个几十万美元的协议,不可能拿到无限人力的审查。
第三,标准不统一。什么算高危、什么算可接受,各家有自己的口径。有的报告把“中心化权限”写成“设计选择”,这在另一家可能直接标红。
第四,商业关系。审计是项目方付费购买的服务,不是监管机构的强制认证。这个关系不影响专业性,但影响你怎么读结论。
所以正确的说法是:“这份代码在某个时间点,被某家机构审过,发现了若干问题,其中若干已修复。”而不是“这个项目安全”。
上图是一份审计报告翻到发现列表那一页,左侧是严重等级,右侧是状态。它对应的阅读顺序是:先看范围,再看高危,再看修复,最后看免责。
项目方与用户,各自怎么用
项目方该做的,是把审计当成开发流程的一环,而不是市场部的素材。上线前审一次,重大升级再审一次,把报告原文放在官网上,附上 commit 和修复记录。
用户该做的,是把审计当成筛选器,而不是护身符。看到“已审计”,先问三个问题:审的哪个版本、高危修了没有、上线后有没有改过合约。
对普通用户来说,比审计报告更有用的,往往是几件朴素的事:合约有没有权限后门、流动性锁没锁、团队是不是实名、社群是不是只有喊单。这些不需要专业能力,只需要耐心。
还有一条经验:看报告不如看历史。一个项目如果换过三次审计机构、每次都在上线前几天才出报告,这本身就是信息。
链上监控这块,和审计是两回事
很多人以为派盾的工作就是发预警,其实预警只是结果。底层是持续的地址聚类与行为分析:把一堆地址归到同一个实体,判断它和已知黑客地址的关联强度,再决定要不要打标签。
这项业务的客户是交易所、钱包和执法机构。交易所用它做入金风控,钱包用它做风险提示,执法机构用它做资金追踪。普通用户看到的“某地址被标记为黑客”,是这条链条的末端产物。
它和审计的差别在于时间:审计在上线前,监控在上线后。审计回答“代码有没有问题”,监控回答“钱现在在哪”。两者都重要,但解决的不是同一个问题。
这类公司的价值在哪
在一个人人可以直接发币的市场里,信息不对称是常态。安全公司提供的是一种“可验证的第三方意见”——它不能保证你不亏钱,但能让你在按下确认键之前,多一个判断依据。
这个价值的前提是:你读的是原始报告,而不是项目方截取的一页 PPT。
但也要承认,安全公司的判断会出错,标签会误伤,预警会滞后。把它当成一个参考源,而不是裁判。
风险提示
本文只介绍公司业务与报告阅读方法,不构成投资建议,也不评价任何具体项目。
四点提醒。第一,“通过审计”不等于没有漏洞,审计是时点性工作,上线后的合约变更可能让结论失效。第二,审计不评估经济模型、团队诚信与流动性风险,这些往往是归零的主因。第三,警惕伪造或过期审计报告,务必核对项目官网披露的合约地址与报告版本。第四,在中国大陆,虚拟货币相关业务活动属于非法金融活动,2021年9月24日十部门通知明确境内用户参与不受法律保护。
下面这张图把审计报告的四个部分按阅读优先级排序,范围、高危、修复三项并列最高,免责声明最低但不能不看。