
假币不需要骗过所有人,它只需要骗过”复制粘贴”这一步。发一个同名同符号的 ERC-20 合约,成本不到几美元,剩下的交给搜索排名和聊天群里流传的地址。Etherscan 能拦住这个过程,但前提是你知道自己要比对什么——打开页面看个”总量”和”持币人数”,挡不住任何东西。
上图把合约地址放在放大镜下,后面是一排几乎一样的假地址。假币的第一层伪装,就是让你懒得核对。
假币的生意逻辑
发一枚假 USDT,不需要任何许可。任何人部署一个合约,把 name 设成 Tether USD、symbol 设成 USDT、decimals 设成 6,链上就会出现一个”看起来一样”的资产。钱包默认按合约地址识别资产,不按名字,但很多界面会把名字显示在最显眼的位置。
骗法有三种:群发空投诱导你去某个站点”领取代币”并授权;在去中心化交易所建一个假币/真币的池子,让你用真币换走假币;伪造项目官网,把收款地址换成自己的。
三种骗法的共同点是:都需要你主动做一个动作。Etherscan 的价值,就是在你做这个动作之前,给你一份可核验的原始数据。
要明白的是,链上没有”官方认证”这回事。同一个符号可以有上千个合约,钱包、行情站、搜索框都可能把假的那个排在前面。能最终定性的只有合约地址,而地址是一串没人能记住的字符,所以核对注定是个手动活。
第一步:从官方入口拿地址,不要从搜索拿
这是最容易被跳过、也最有效的一步。合约地址只能来自三个地方:项目官网(核对域名拼写)、官方社交账号(核对认证状态)、以及区块浏览器上的官方标记。
搜索引擎的结果、电报群置顶、推特评论区里的地址,一律不可信。假币推广最常用的话术是”官方新地址,旧地址已废弃”,这句话本身就是警报。
拿到地址后,先做格式检查:以太坊地址是 0x 开头、40 位十六进制字符。这只是排除明显错误,不能排除精心伪造的合约。
第二步:在 Etherscan 上做三项比对
第一项,看合约页的 “Contract” 标签是否有绿色对勾和源码。已验证源码意味着代码公开可读,未验证的合约是一堆字节码,任何人都无法判断它做了什么。
第二项,看 Holders 数量与分布。真 USDT 的持币地址数以百万计,前十大持仓多是交易所和合约;假币往往只有几十个地址,且前几个地址持有 99% 以上。
第三项,看 Transfers 的时间分布。正常的代币有持续、分散的转账;假币的转账记录往往集中在几天内,且金额规整——那是空投和测试转账。
三项里,源码验证是最硬的指标。一个连源码都不验证的合约,没有任何理由去碰。
额外看一眼创建者地址也很有用:如果这个地址还部署过几十个同名代币,基本可以判定是批量发币的团伙,直接跳过就行。
第三步:看持币分布与流动性
持币分布决定了两件事:谁可以砸盘,谁可以改规则。
如果前十个地址合计持有 80% 以上,这枚代币的价格随时可以被单方面击穿。更危险的是那些”持币地址数看起来很多、但大部分是空投地址”的合约——地址数是刷出来的,筹码还是集中在少数人手里。
流动性要去交易对页面看。Etherscan 的 Token 页会列出主要的交易对,点进去能看到池子规模。一个池子里只有几千美元的代币,你卖一万块就能把它砸穿,这类资产的”市值”只是账面数字。
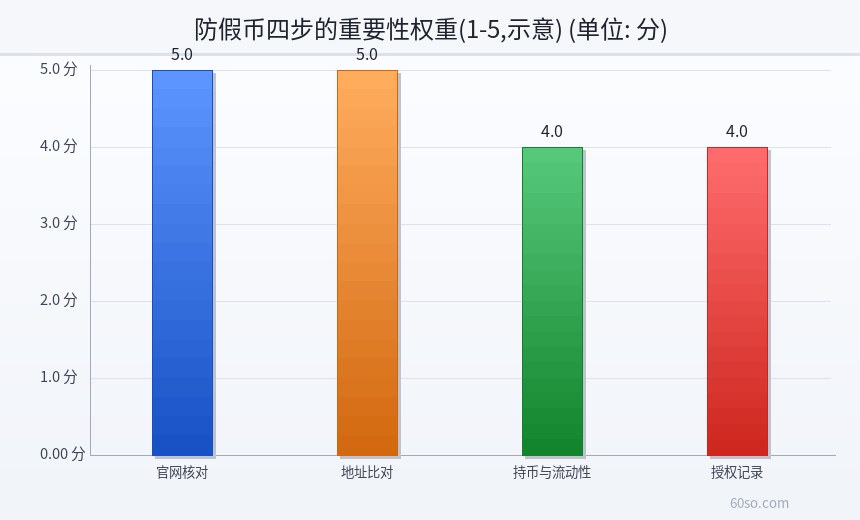
上图把四步的重要性排了序。地址比对和官网核对并列最高,因为这两步错了,后面全是白做。
第四步:查授权记录
授权(approve)是假币收割的最后一环,也是最容易被忽略的一环。你在某个站点点了”确认”,等于允许对方的合约动用你钱包里的某个代币,额度可能是无限。
Etherscan 的 Token Approvals 工具能列出你所有未撤销的授权。要看的不是”有没有授权”,而是”授权给了谁、额度多少”。授权给一个没有源码验证的合约,且额度是无限,这就是需要立刻撤销的组合。
撤销授权本身也要付费,所以更实际的做法是:平时用一个小额钱包做交互,主钱包不连任何陌生站点。
一个完整的核对流程
把上面四步串起来,顺序是:官方渠道取地址 → Etherscan 搜地址 → 看源码验证与创建时间 → 看持币集中度 → 看主要交易对的池子规模 → 查自己的授权记录。
整个过程五六分钟。它挡不住所有骗局,但能挡住 90% 以上的低级假币——而绝大多数人亏的钱,就亏在这些低级骗局上。真正常用的资产,建议把官方合约地址存在本地笔记里,每次直接从笔记里复制,不从聊天记录里找。
Etherscan 的边界在哪
Etherscan 是 2015 年上线的以太坊区块浏览器,创始人 Matthew Tan,团队在新加坡。它的核心功能是地址、交易、区块、合约查询,加上 Gas 追踪、代币授权查询和合约源码验证。
它的边界也很清楚:它只呈现链上数据,不做真伪判断。”已验证源码”只说明代码公开,不说明代码安全;”持币人数多”只说明地址多,不说明筹码分散。所有结论都要自己下。
另外,它只覆盖以太坊主网及部分兼容网络。BSC、Polygon 上的代币要去对应的浏览器查,地址格式相同但链不同,跨链复制地址是最常见的错误之一。这个错误不会报错,资产会直接打进一个你并不拥有的地址,链上不可逆。
上图把四步核对做成清单。真要用的时候,照着一步步走,比凭感觉判断可靠得多。
再补一个判据:合约页的「Contract」标签下如果显示已验证源码(绿色对勾),至少说明代码和链上字节码对得上;若是未验证,你无法确认它到底有没有增发或黑名单函数。未验证 + 高收益,基本可以直接放弃。
风险提示
第一,境内虚拟货币相关业务活动属于非法金融活动。2021 年 9 月 24 日十部委通知明确,虚拟货币相关业务活动属于非法金融活动,参与交易炒作不受法律保护,本文不构成投资建议。
第二,Etherscan 的数据是链上原始记录,它不能证明一个项目方的意图,也不能替你判断合约逻辑是否含后门。
第三,任何要求你”导入钱包””输入助记词”才能领取代币的站点,都是钓鱼,没有例外。
第四,无限授权是常见损失来源,定期检查并撤销不必要的授权,能显著降低风险。
第五,本文所涉工具与流程仅作信息说明,合约地址与页面结构可能随版本更新变化,请以官方最新界面为准。
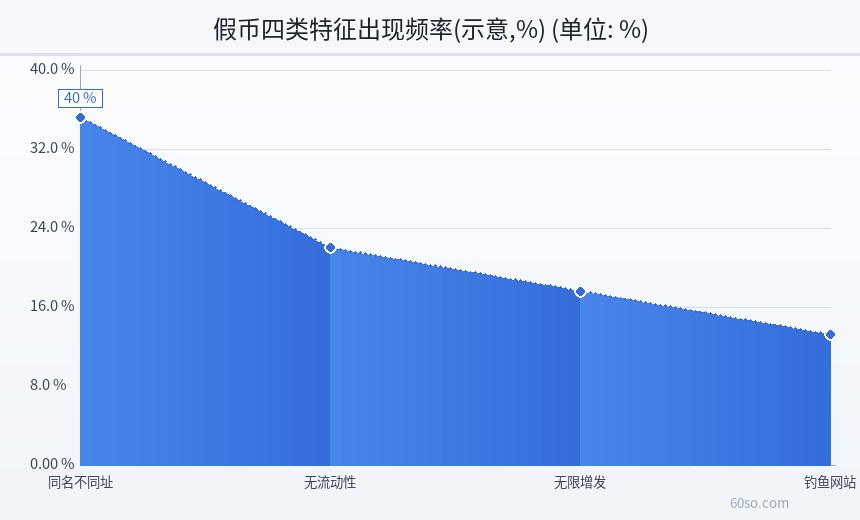
上图把假币的四类特征按出现频率排序。同名不同址排第一——这也解释了为什么第一步必须是”从官方入口拿地址”。