
“DEX 会不会跑路”这个问题,问的人通常预设了一个答案:代码在链上,谁也带不走,所以不会。这个预设只对了一半。DEX 的合约确实带不走,但能带走的东西很多——流动性、治理权限、前端域名、以及你对”这是哪个合约”的判断。真正的风险不在”跑”,在”你连跑的是哪个东西都没确认过”。
上图把 DEX 界面和一个空池子放在一起。界面还在,池子空了,这是最常见的一种”跑路”。
“跑路”在 DEX 里有三种完全不同的意思
第一种是项目方撤池。团队把流动性抽走,代币瞬间归零,你手里的币还在,但卖不出去了。
第二种是权限方作恶。合约留了后门,比如可以增发、可以改税率、可以暂停转账、可以把别人的余额划走。这类合约通常不开源,或者开源了但没人认真读。
第三种是前端替换。合约没问题,但网站被换成了钓鱼页面,你签的授权给了另一个地址。
三种的性质完全不同:第一种是经济行为,第二种是代码问题,第三种是运营安全问题。混在一起谈”会不会跑路”,永远谈不出结论。
检查一:代码——开源、审计、权限
先看合约是否开源。不开源的合约,等于让你闭着眼睛签字。开源之后,看有没有第三方审计报告,报告是不是公开的、有没有列出高危项、高危项有没有修复。
比审计更重要的是权限。具体查四个函数:mint(能不能增发)、burn(能不能销毁别人的)、pause(能不能暂停交易)、setFee(能不能改税率)。这四个权限如果都在部署者地址手里,且没有时锁、没有多签,那它就是一座随时可以关门的商场。
审计只能证明”当时没有明显漏洞”,证明不了”部署者不会作恶”。这两件事经常被混为一谈。
还有一种专门设计的陷阱叫”蜜罐”:合约允许买入,但卖出时会被一个隐藏条件拦住,比如只允许白名单地址转出,或者卖出时收取 99% 的手续费。这类合约往往能通过基础审计,因为它没有”偷”你的币,只是让你卖不掉。识别方法是看链上的卖出交易数量——如果买入记录很多、卖出记录极少,基本可以定性。
检查二:治理——谁能改参数
治理结构决定了”改规则”这件事有多难。
最差的是单地址 admin,一个人就能升级合约。中等的是多签,需要几个密钥共同签名,但密钥都由同一个团队保管。较好的是链上治理加时锁,任何参数变更都要经过投票和等待期,用户有时间撤出。
看治理不要看白皮书写的”将由社区治理”,要去看链上:提案在哪、投票记录有没有、时锁多长。一个从来没有过治理提案的”DAO”,实际就是一个人在管。
检查三:流动性——深度与锁仓
流动性的第一个数是深度:池子里有多少钱。深度太小的池子,几千美元就能砸出巨大滑点,你的”市值”是假的。
第二个数是锁仓方式。流动性 LP 代币如果全在团队手里,他可以随时撤走;如果锁进时间锁合约,至少在一段时间内是安全的。锁多久、锁了多少比例,都要看链上,不看宣传。
第三个数是分布。健康的状态是多个独立地址提供流动性,而不是一个大地址占九成。前者撤走一个还有别人,后者撤走就是清零。
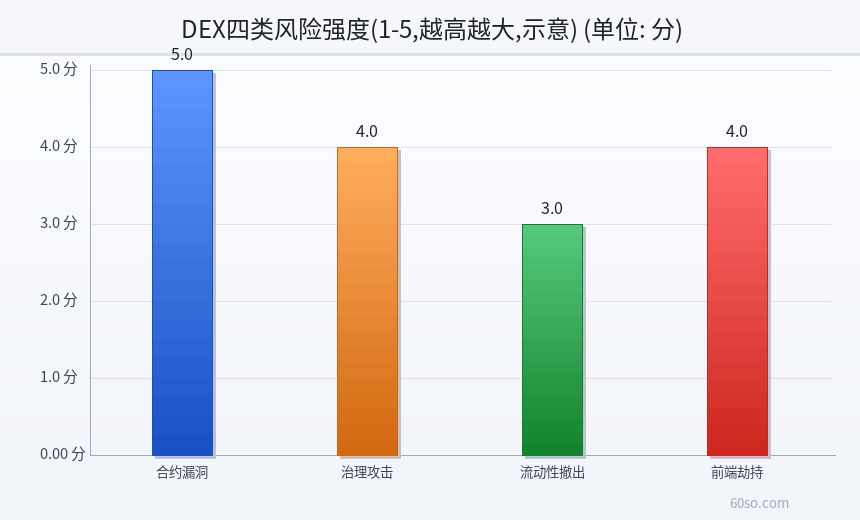
上图把四类风险按强度打分。合约漏洞最高,流动性撤出反而最低——因为撤池是看得见的,漏洞是看不见的。
前端劫持:最容易被忽略的一层
合约再安全,你访问的域名被换了,一切归零。
常见手法是抢注相似域名、劫持 DNS、或者买下项目弃用的旧域名。页面看起来一模一样,只有合约地址变了。你点”确认”,授权就给了攻击者。
防法只有一条:把常用 DEX 的合约地址记下来,每次交易前在钱包的确认弹窗里核对收款合约。钱包弹窗显示的是真实地址,网页显示的是它想让你看的地址。两者不一致时,永远信钱包。
一份可执行的检查清单
第一步,确认域名。手输或从书签进,不用搜索结果。
第二步,核对合约地址。和官方文档、区块浏览器上的已验证合约比对。
第三步,看流动性池规模。低于某个你自己设定的阈值,直接放弃。
第四步,看 LP 是否锁仓、锁多久。
第五步,看合约权限,四个高危函数在谁手里。
第六步,小额试一笔。先换最小金额,确认能进能出,再考虑加仓。
六步做完大概十分钟。这十分钟不能保证你不亏,但能过滤掉绝大部分明显有问题的项目。反过来,跳过这六步直接看年化收益率,等于把筛子交给对方。尤其要警惕那种”上线即高年化、锁仓期极长”的设计:锁仓锁的是你的退出权,不是项目的承诺。
上图把三层检查摆开:代码、治理、流动性。三层都过,才轮到谈收益。
为什么”去中心化”不等于”不会跑”
去中心化描述的是”谁有权改状态”,不是”改状态的人会不会作恶”。一个合约可以完全开源、完全无需许可,同时留着一个只有部署者能调的开关。
更现实的一点是:绝大多数所谓 DEX,前端是中心化的、域名是租的、团队是匿名的。链上那部分确实带不走,链下那部分随时可以消失。用户感知到的”跑路”,很多时候是链下部分先没了。
所以正确的问法不是”这个 DEX 会不会跑路”,而是”如果它明天消失,我的资产还能不能动”。答案取决于两件事:你的资产在不在自己钱包里,以及你知不知道合约地址。两件都成立,前端消失只是换一个入口的事;有一件不成立,风险就是全部本金。
还有一点值得单独查:流动性池的 LP 代币归谁持有。如果大部分 LP 在一个由项目方控制的多签地址里,那「去中心化」只是界面上的说法,撤池只需要一次签名。锁仓合约是否可升级、管理员权限是否放弃,同样在合约页里能看到。
风险提示
第一,境内虚拟货币相关业务活动属于非法金融活动。2021 年 9 月 24 日十部委通知明确,虚拟货币相关业务活动属于非法金融活动,参与交易炒作不受法律保护,本文不构成投资建议。
第二,任何审计都不能覆盖未来出现的漏洞,也不能约束部署者的主观恶意,审计报告不是安全承诺。
第三,流动性挖矿的高收益通常以高通胀为代价,年化数字越大,代币抛压越重。
第四,授权(approve)是主要损失入口,无限授权应定期撤销,交互尽量使用独立的小额钱包。
第五,本文所述检查方法为通用框架,具体项目的合约结构差异很大,请以链上实际数据为准。
最后把判断可信度的四项检查按权重排一下:开源与审计 5 分、锁仓规模 5 分、团队实名 3 分、运营年限 4 分。实名排在最后,是因为它防不了作恶,只能让事后追责有一点可能。
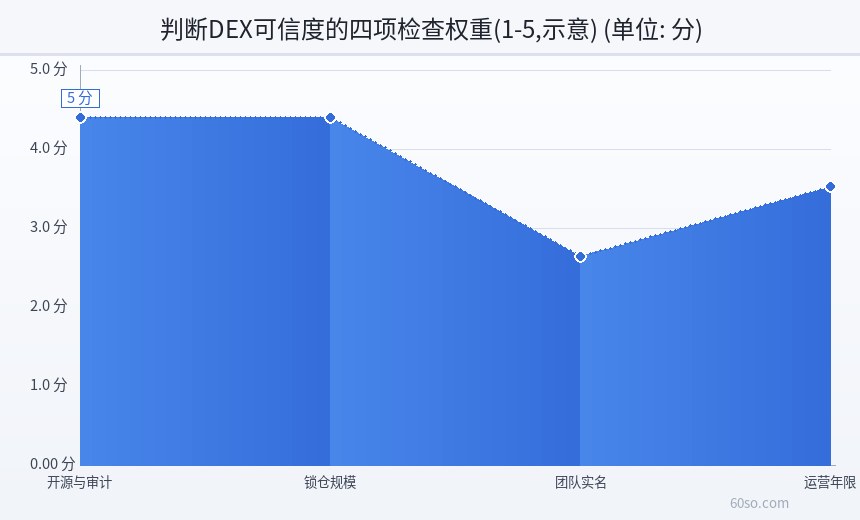
上图把四项检查按权重排序。开源审计与锁仓规模并列最高,团队实名反而最低——这也解释了为什么”团队实名”不该成为你下单的主要理由。